
Riassunto:
"
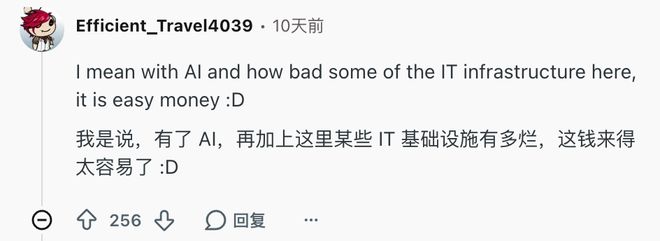
Le aziende nere giapponesi sono diventate uno sport"
Qualche giorno fa, un vecchio ha pubblicato questo sentimento su Reddit. Il motivo è che si è imbattuto in una pagina di notizie giapponesi, che diceva tutto "La società XX è stata violata e i dati potrebbero essere trapelati".
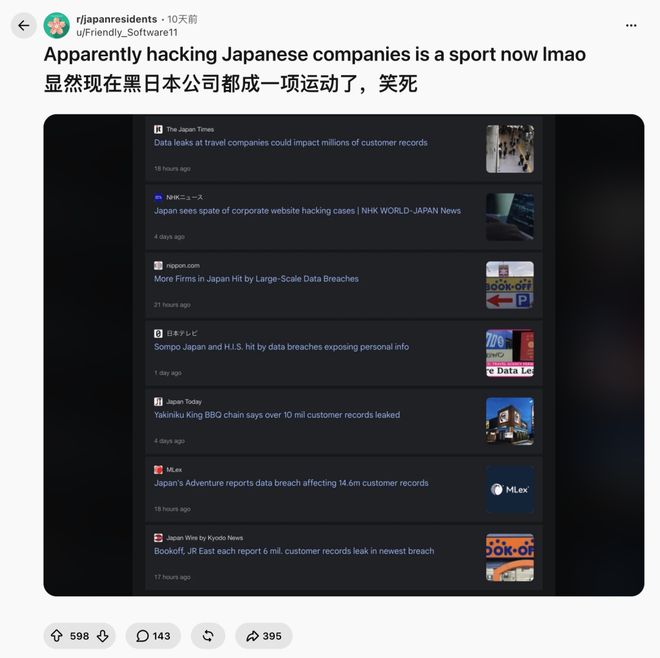
Ad esempio, il 5 ottobre, la catena di ristoranti barbecue "Shaobao King" si è scusata, affermando che potrebbero essere trapelate più di 10,78 milioni di informazioni sui membri della sua stessa app;
Quattro giorni dopo, Skyticket, che prenota voli e hotel, mi ha immediatamente contattato e mi ha detto che potrebbero essere trapelate 14,64 milioni di informazioni;
Lo stesso giorno, anche il colosso dei libri usati Bookoff ha affermato che potrebbero essere trapelati 6,43 milioni di dati.
In soli 4 giorni, 30 milioni di informazioni sui membri di tre società rischiavano di essere trapelate.
E questa è solo la punta dell'iceberg.
Secondo un riepilogo della Jiji News Agency e del fornitore di sicurezza CS2, dal 25 settembre al 9 ottobre, più di una dozzina di note aziende e istituzioni in Giappone hanno annunciato di essere state hackerate e che i loro dati erano sospettati di essere trapelati.
Va bene, va bene, ora devo formare un gruppo per inchinarmi e scusarmi...
Di fronte a questo massiccio "movimento hacker", il capo del gabinetto giapponese può solo dire che non è chiaro se gli incidenti siano collegati; e si dice che l'indagine dell'Agenzia nazionale di polizia sui metodi di attacco non darà risultati fino a marzo 2027.
No amico, il documentario doveva aver pubblicato la sua seconda stagione in quel periodo.
Dopo aver visto questo, potresti essere curioso: perché un'ondata così grande di hacker ha fatto irruzione all'improvviso nelle aziende?
Ci deve essere qualcosa dietro la teoria della violenza estrema nel mondo
AI
.
Sebbene l'indagine ufficiale non abbia ancora scoperto se gli hacker abbiano utilizzato l'intelligenza artificiale, la tendenza è già evidente:
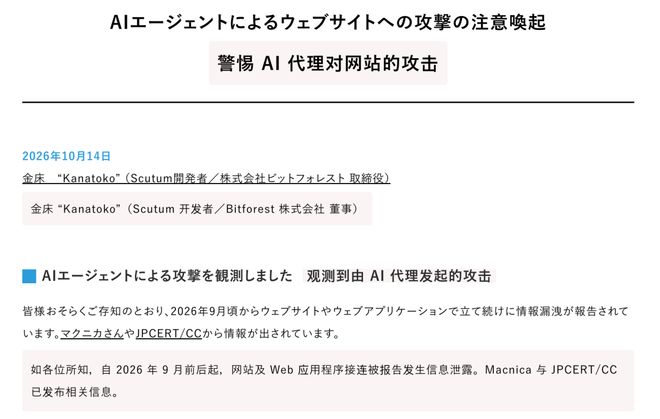
La polizia giapponese ha precedentemente arrestato diversi adolescenti che hanno utilizzato ChatGPT per invadere aziende giapponesi; il 14 ottobre anche la società di sicurezza giapponese Scutum ha pubblicato un rapporto in cui affermava che almeno tre IP stavano utilizzando AI Agent per attaccare i siti Web aziendali giapponesi e uno di loro è passato senza problemi tra più di una dozzina di strumenti di hacking entro 8 ore.
Ma il problema si ripresenta. Gli hacker IA sono ovunque nel mondo. Perché catturano solo le aziende giapponesi per ucciderle?
Mi spiace, metà della colpa è dei giapponesi.
Prima di tutto, molte aziende giapponesi dispongono di un'infrastruttura IT obsoleta e di una gestione della sicurezza arretrata a lungo termine.
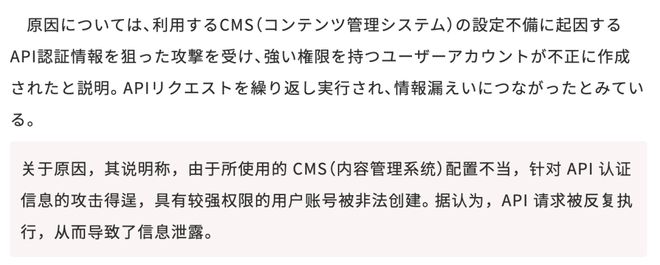
Il 28 settembre Shueisha, azienda leader nel settore dei fumetti, ha annunciato di essere stata hackerata a causa di un'errata configurazione del CMS del suo sistema di gestione dei blogger. CMS è il backend dei contenuti del sito web. Lascia un'apertura speciale per l'aggancio del programma. Originariamente l'identità doveva essere verificata prima del rilascio, ma le impostazioni erano errate. L'hacker ha aggirato il controllo e ha aperto per sé un account di livello amministratore.
È come se il dispositivo per il controllo degli accessi in un edificio adibito a uffici fosse stato configurato in modo errato. Originariamente solo il proprietario dell'immobile poteva richiedere la carta. Tuttavia, un passante si è avvicinato e ha strisciato la tessera, e poi si è procurato una tessera di accesso all'edificio.
Secondo le statistiche dell'Agenzia nazionale di polizia giapponese, nella prima metà di quest'anno si sono verificati 123 casi di ransomware, un record dall'inizio delle statistiche, e metà delle violazioni delle vittime erano dispositivi VPN.
A dire il vero, se hai utilizzato siti Web giapponesi, questo risultato non sarà sorprendente.
Il respiro del millennio fa sempre sentire le persone come se fossero tornate indietro di vent'anni.
Per dirla senza mezzi termini:
La tecnologia IT e la consapevolezza delle imprese sono molto arretrate...
Sito ufficiale dell'Agenzia meteorologica giapponese
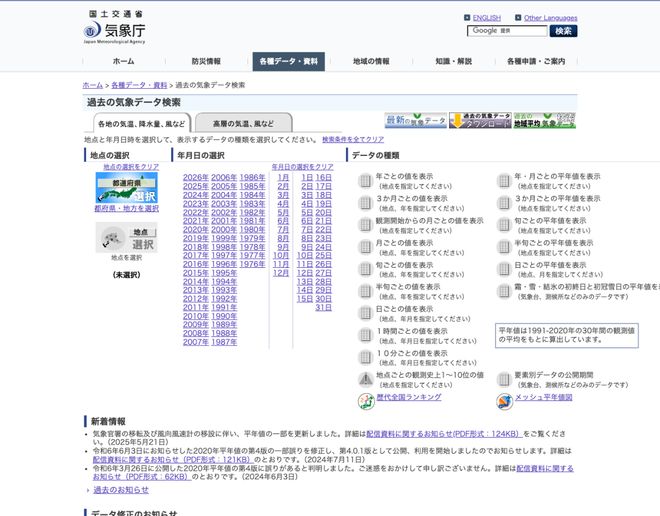
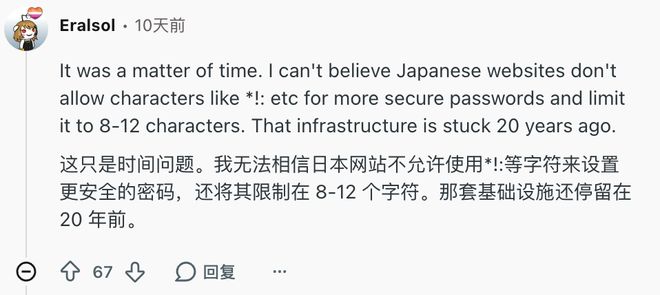
Alcuni netizen si sono lamentati del fatto che siamo nel 2026 e che molte password di siti Web giapponesi non possono ancora utilizzare caratteri speciali come *, !, :, ecc. e che la lunghezza è limitata a 8-12 caratteri, per paura che gli hacker non abbiano abbastanza potenza di calcolo durante il cracking con forza bruta;
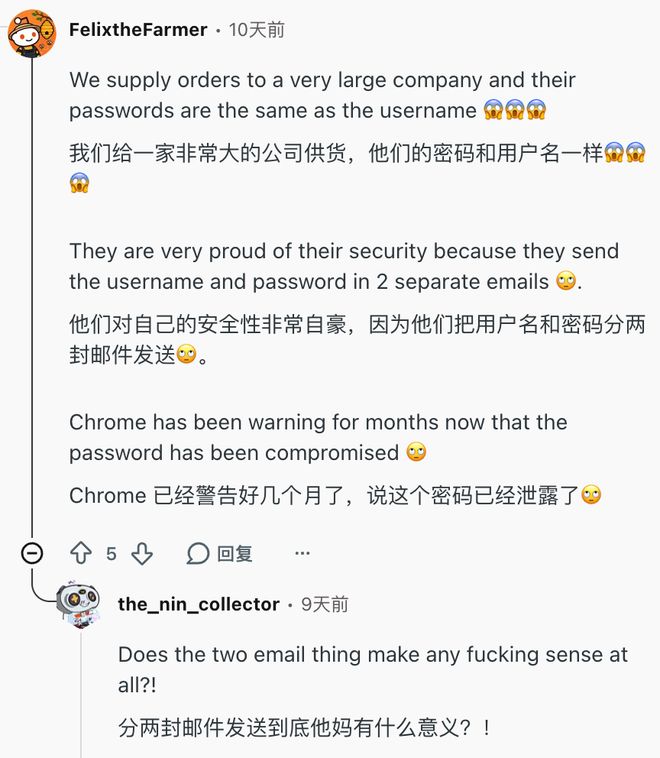
Alcune persone dicono che le password e i nomi utente di alcune grandi aziende sono esattamente gli stessi e sono ancora ossessionati dall'antico rituale del "PPAP", che consiste nell'inviarti prima un messaggio di posta elettronica compresso ZIP crittografato, quindi inviarti una seconda email con la password decompressa in testo semplice.
Qual è la differenza tra questo e mettere la chiave sotto lo zerbino e poi pubblicare un biglietto con scritto "La chiave è sotto lo zerbino"?
Alcuni dicono anche che una certa azienda manifatturiera rifiuta di aggiornare il proprio sistema ERP (software di gestione aziendale) e consente ai dipendenti di continuare a utilizzare Windows 7 nelle macchine virtuali. Tuttavia, Win7 ha interrotto gli aggiornamenti di sicurezza già nel 2020...
Potresti sentirti confuso dopo aver visto questo: il Giappone non è una potenza tecnologica?
Il Giappone è forte nella produzione di automobili, fotocamere e console di gioco, che possono essere vendute in tutto il mondo;
ma i sistemi software, soprattutto i sistemi IT utilizzati internamente dalle aziende, vengono quasi tutti affidati a società di outsourcing.
L'Agenzia giapponese per la promozione dell'elaborazione delle informazioni ha precedentemente pubblicato una serie di libri bianchi.
Negli Stati Uniti, il 65,4% dei talenti IT è impiegato presso le principali aziende utilizzatrici (come banche, rivenditori e stabilimenti di produzione con propri team tecnici) e solo il 34,6% lavora in società IT in outsourcing.
Ma il Giappone è completamente il contrario.
Nel 2015, il 72% del personale IT giapponese esternalizzava le società IT; entro il 2020, questa percentuale era del 73,6%. Può ancora salire? !
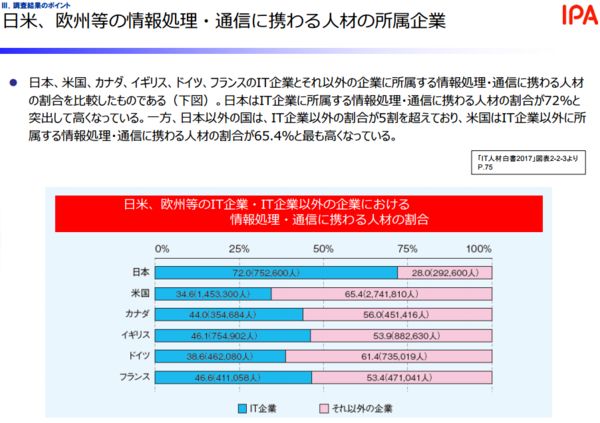
Ciò significa che la stragrande maggioranza delle grandi aziende tradizionali giapponesi non dispone quasi di alcuna capacità interna di ricerca e sviluppo e di gestione e manutenzione.
Questo tipo di asimmetria informativa e il complicato processo di docking hanno portato le aziende a essere estremamente arretrate nella manutenzione IT. È quasi "se può essere usato, non farlo".
In un ambiente del genere, non sorprende la presenza di strane regole per le password ed errori di configurazione.
Ancora più importante, questo modello di outsourcing dell'intero staff è una miniera per la super catena di fronte agli attacchi alla catena di fornitura: finché un outsourcer di livello inferiore viene violato dagli hacker, i suoi grandi clienti aziendali cadranno uno dopo l'altro come tessere del domino.
Ad esempio, dal 5 al 6 ottobre, Daiwa Securities e Citizen hanno annunciato che i loro dati potrebbero essere trapelati perché lo stesso outsourcer che forniva loro i sistemi di assistenza clienti era stato compromesso.
Potrebbero essere trapelati 8,72 milioni di messaggi dal colosso del karaoke Big Echo, anche a causa di un virus sul computer di un dipendente dell'outsourcer.
È ovvio che, poiché l'IT aziendale giapponese è così vecchio e la gestione della sicurezza è così arretrata, qualcosa sarebbe dovuto succedere molto tempo fa. Perché sta accadendo adesso?
Shichao ritiene che le capacità del modello AI siano salite a un altro livello.
In passato, gli hacker non avevano tanta energia per hackerare le aziende una per una. Devo cercare di ottenere qualcosa di buono, giusto? Molte aziende sono sopravvissute oggi facendo affidamento su "prestazioni a basso costo".
Ma
AI
Prima di tutto, chi è più conveniente di voi due? Il costo marginale che un hacker deve sostenere per attaccare un’altra azienda è quasi pari a zero.
Inoltre, in passato, i problemi legati alla scansione delle vulnerabilità, ad esempio come sfruttare le vulnerabilità, quali dati trovare dopo l'hacking e quali strumenti utilizzare, richiedevano tutti agli hacker di sedersi davanti al computer e operare manualmente passo dopo passo. Una persona non potrebbe attaccare più hacker in un giorno.
Ma ora questi passaggi possono essere affidati anche all'agente AI, che può provarli uno dopo l'altro 24 ore al giorno.
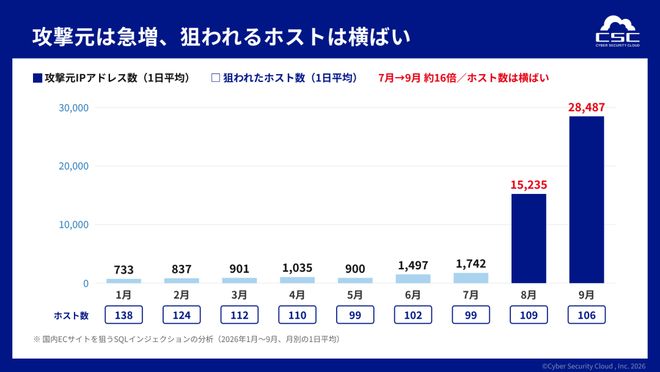
Per colpire gli attacchi SQL injection all'e-commerce giapponese, il numero di IP di origine dell'attacco è salito a 16 volte in due mesi
In secondo luogo,
AI
È stata eliminata anche la soglia per diventare un hacker.
In passato, per essere un hacker, dovevi comprendere l'architettura sottostante, l'assemblaggio e l'estrazione delle vulnerabilità; ora devi solo sapere come chattare con l'intelligenza artificiale per diventare un hacker.
Come accennato in precedenza, la polizia giapponese ha arrestato molte persone
AI
Il criminale informatico era minorenne.
Nel febbraio 2025, il dipartimento di polizia metropolitana di Tokyo ha arrestato tre studenti delle scuole medie e superiori di età compresa tra soli 14 e 16 anni. Hanno usato l'intelligenza artificiale per scrivere un programma di accesso illegale, accedere agli account Rakuten Mobile di altre persone, aprire freneticamente schede di telefoni cellulari e poi rivenderle.
A dicembre, la catena giapponese di Internet café "Happy CLUB" ha annunciato che erano trapelate informazioni su 7,29 milioni di membri. Successivamente si scoprì che l'iniziatore era uno studente di 17 anni delle scuole superiori di Osaka. Ha utilizzato ChatGPT per migliorare la procedura criminale. C'era anche un bambino di prima media nel gruppo criminale.
Ebbene, l'intelligenza artificiale ha raggiunto l'uguaglianza tecnologica e l'uguaglianza penale.
In passato eri un principiante e potevi premere solo 666 sulla tastiera; ora sei un principiante e l'intelligenza artificiale ti insegnerà come scrivere script ed entrare nel gioco passo dopo passo.
Un lato è
AI
Il rapido sviluppo della tecnologia è accompagnato da una scarsa infrastruttura IT.
Il Giappone è diventato un villaggio di principianti per gli hacker.
Sebbene questa storia possa sembrare uno scherzo riservato ai giapponesi, questo movimento non si ferma certamente in Giappone.
L'evoluzione del settore dei modelli di grandi dimensioni è ancora troppo rapida:
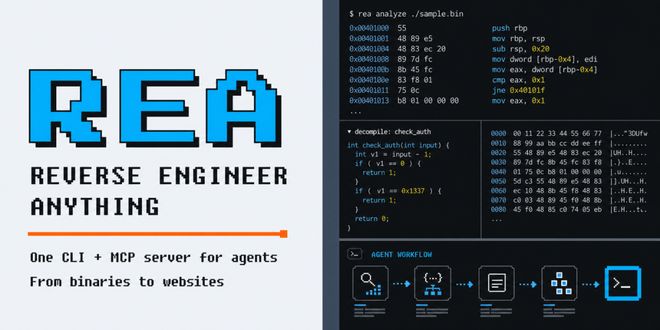
Ad esempio, REA, lo strumento di reverse engineering che era in cima alla hot list di GitHub all'inizio di ottobre, è stato utilizzato da alcuni netizen per decifrare l'app di controllo degli accessi della comunità e qualcuno ha invertito il protocollo Bluetooth dell'applet della toilette in mezz'ora. (vedi dettagli).
Quando le persone comuni riusciranno a decifrare software e protocolli in mezz'ora, in futuro saranno in grado di decifrare i terminali di controllo delle catene di montaggio delle fabbriche e i vecchi sistemi negli ospedali delle loro città?
Una volta che un giorno gli hacker IA avranno acquisito abbastanza esperienza nel Villaggio dei novizi, la mappa successiva che verrà esaurita sarà semplicemente un angolo debole del mondo che abbia ancora la fortuna di pensare che nessuno se ne accorgerà.
Dopo tutto, non esiste mai un cacciatore a cui manchi la carne, ma solo una preda che non ha avuto il tempo di nascondersi.
Commenti