
Riassunto:
Molte catene di supermercati in Francia e in Europa hanno recentemente subito attacchi informatici su larga scala. Gli hacker hanno controllato direttamente le apparecchiature di refrigerazione del negozio e hanno continuato ad attivare la funzione originariamente utilizzata per lo sbrinamento a breve termine. Ciò ha causato un aumento della temperatura delle aree refrigerate e congelate e una grande quantità di cibo deteriorato e scartato, sollevando preoccupazioni sulla sicurezza della rete delle infrastrutture critiche.
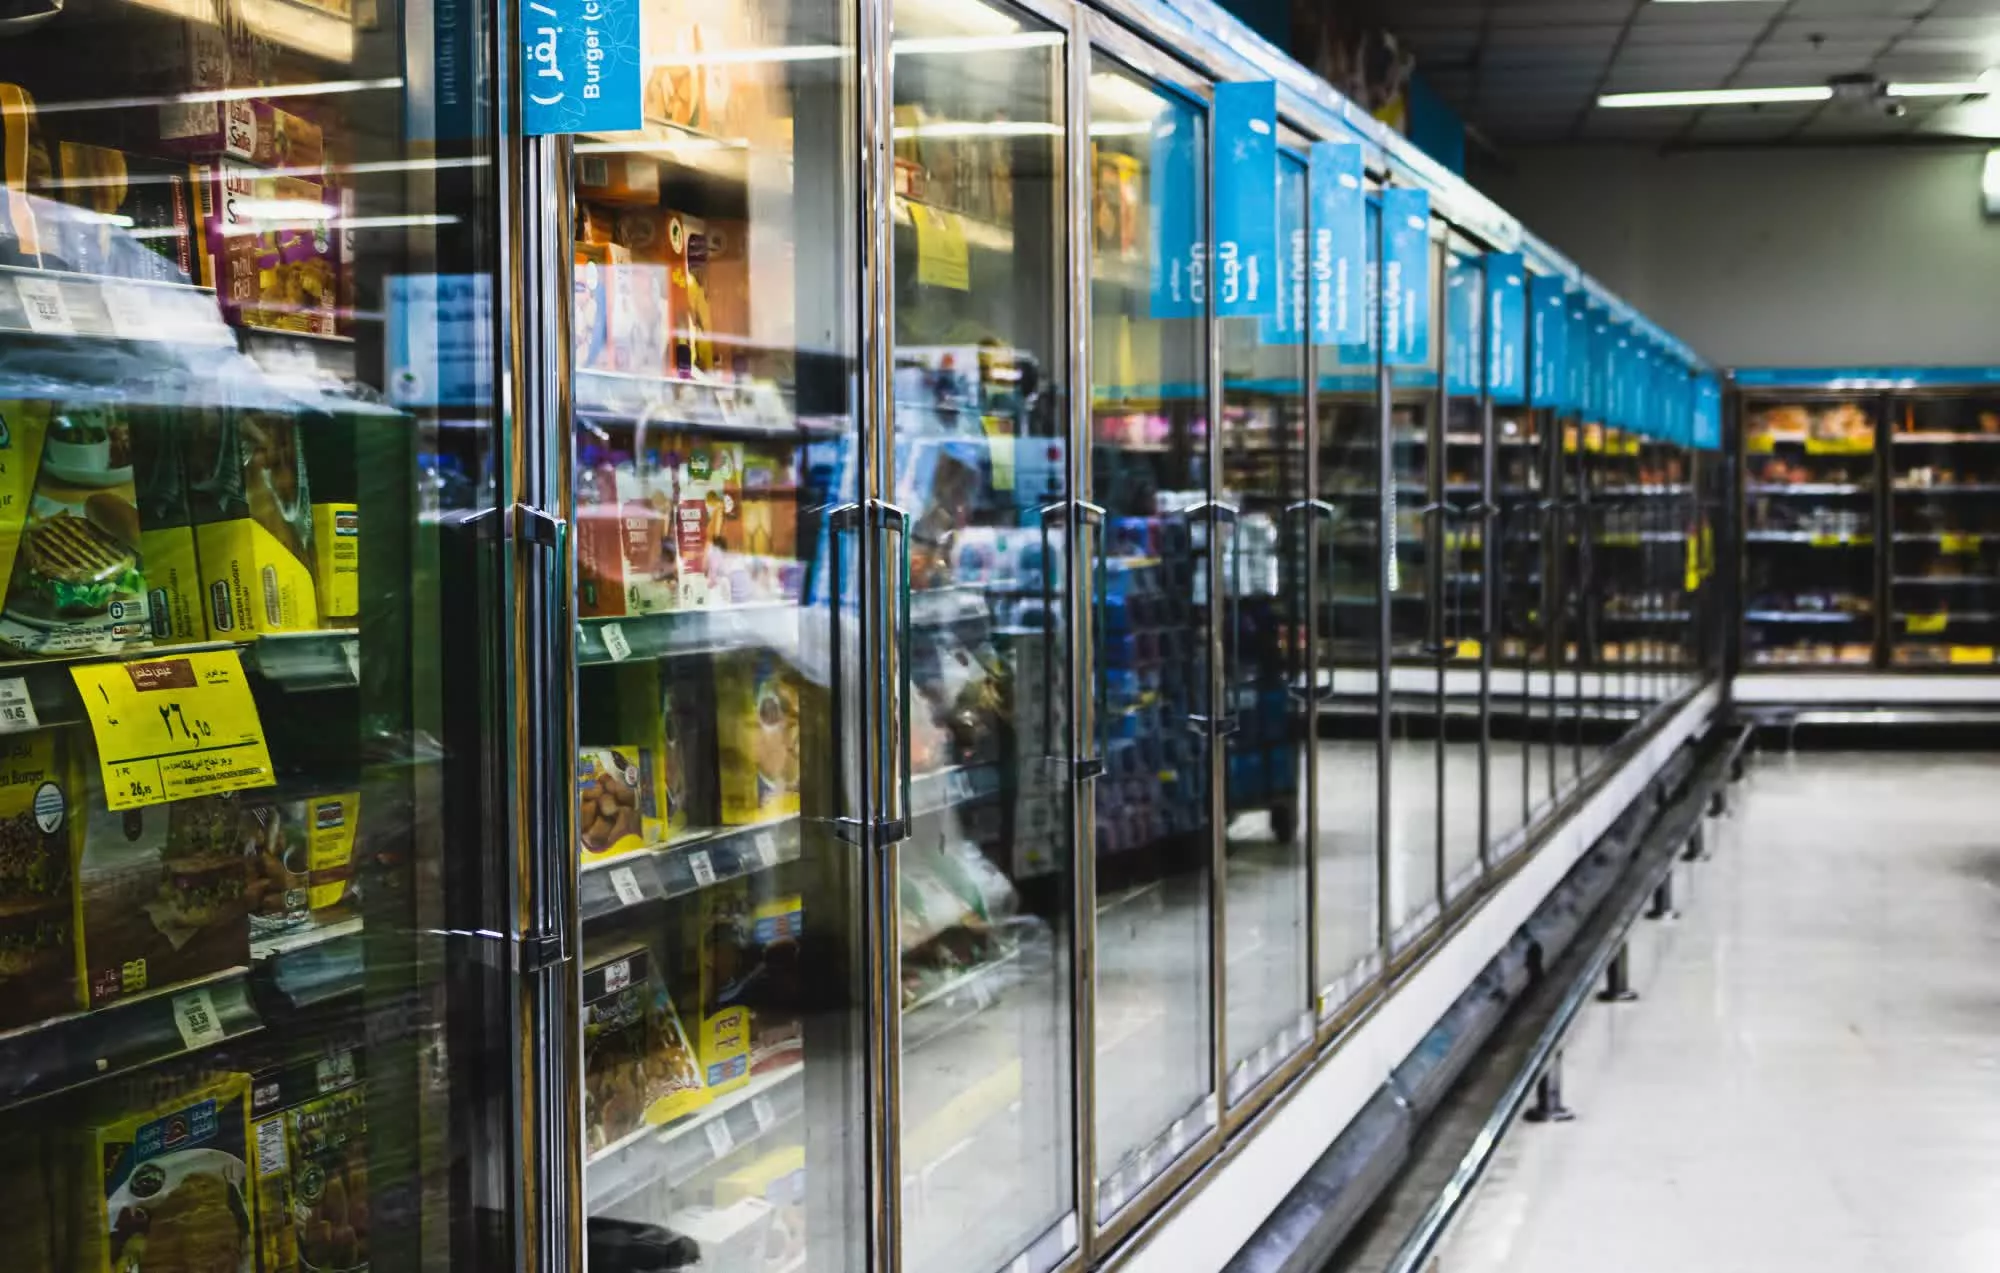
Secondo i rivenditori e i media francesi, l'attacco è avvenuto dalla sera dell'11 ottobre alle prime ore del mattino del 12 ottobre. Gli hacker hanno invaso con successo la piattaforma di controllo del sistema di refrigerazione del supermercato e hanno commutato l'apparecchiatura in modalità di sbrinamento continuo, facendo salire la temperatura di alcuni congelatori e celle frigorifere fino a 50 gradi Celsius. Poiché l'attacco è avvenuto di notte, ci sono volute diverse ore prima che il personale scoprisse l'anomalia. A quel tempo, una grande quantità di alimenti freschi, carne, latticini e alimenti surgelati non poteva più essere venduta.
La più gravemente colpita è la grande catena di supermercati francese Intermarché, la cui società madre ha dichiarato che sono stati attaccati circa 150 negozi. Sono stati colpiti anche un centinaio di negozi del supermercato cooperativo francese Coopérative U. Inoltre, si dice che anche alcuni negozi di catene di supermercati come Leclerc e Carrefour abbiano avuto problemi e in alcune zone si siano verificati addirittura incendi causati dal surriscaldamento delle apparecchiature.
A causa dei rischi per la sicurezza alimentare, i supermercati interessati hanno dovuto procedere alla distruzione centralizzata dei prodotti interessati. Le prime stime indicano che i danni subiti solo da alcuni negozi hanno raggiunto centinaia di migliaia di euro e, man mano che i negozi interessati verranno completati, si prevede che il danno economico complessivo raggiungerà milioni di euro.
Il CEO di Coopérative U, Dominique Schercher, ha definito l'incidente un attacco "senza precedenti". Ha affermato che la natura dell'attacco contro importanti apparecchiature che mantengono la conservazione degli alimenti e garantiscono l'approvvigionamento alimentare per la popolazione è estremamente grave. Il team tecnico di ogni negozio e gli esperti esterni stanno lavorando duramente per ripristinare il funzionamento del sistema.
Dalle indagini emerge che è probabile che l'attacco coinvolga il sistema di gestione della refrigerazione fornito dall'azienda danese Danfoss. Non molto tempo fa, il team di ricerca sulla sicurezza della rete Team82 ha pubblicato un rapporto di ricerca in cui sottolineava che alcuni controller di refrigerazione Danfoss presentano molteplici vulnerabilità di sicurezza, che consentono agli aggressori di controllare a distanza lo stato operativo delle apparecchiature di refrigerazione, persino disattivare la funzione di raffreddamento e falsificare i dati sulla temperatura.
I rapporti indicano che la maggior parte dei dispositivi attaccati esegue versioni precedenti del firmware e che i relativi problemi di sicurezza sono stati divulgati e le soluzioni fornite mesi fa. Ciò ha portato il mondo esterno a prestare attenzione ai rischi per la sicurezza nel settore della vendita al dettaglio nell’aggiornamento e nella manutenzione dei sistemi di controllo industriale e delle apparecchiature Internet of Things.
Nel frattempo, anche il colosso olandese della vendita al dettaglio Ahold Delhaize Group ha confermato che la sua rete sta affrontando un incidente di sicurezza. Alcuni siti web e servizi di consegna del gruppo Albert Heijn e di altri marchi sono stati colpiti. Sebbene non sia chiaro se esista un collegamento diretto tra l’incidente olandese e l’attacco al supermercato francese, il settore europeo della vendita al dettaglio si trova chiaramente ad affrontare una nuova serie di sfide in materia di sicurezza informatica.
La Procura francese di Parigi ha avviato un'indagine su questo incidente ed è intervenuta anche l'Agenzia nazionale francese per la sicurezza informatica. Al momento non è stata resa nota l'identità dell'aggressore e nessuna organizzazione ha rivendicato la responsabilità.
Gli esperti di sicurezza avvertono che questo incidente dimostra che gli attacchi informatici non si limitano più al furto di dati o all'estorsione delle aziende, ma possono colpire direttamente le catene di approvvigionamento e le infrastrutture di sostentamento del mondo reale. Se in futuro attacchi simili venissero lanciati contro le reti elettriche, i sistemi idrici o altri servizi pubblici critici, le conseguenze potrebbero essere molto più gravi dello spreco alimentare. Quello che è stato a lungo considerato uno scenario teorico peggiore sta ora diventando un rischio reale.
Commenti