
Riassunto:
Di recente, i cartelloni pubblicitari digitali sono stati violati uno dopo l'altro in molti paesi. I grandi display elettronici originariamente utilizzati per trasmettere pubblicità commerciali e informazioni pubbliche sono improvvisamente passati a contenuti indecenti e le relative immagini sono apparse in luoghi pubblici in Egitto, Malesia, Brasile e altri paesi. Il gruppo di hacker ha rivendicato la responsabilità e ha affermato che il processo di attacco era così semplice che "chiunque abbia abilità di base può farlo".
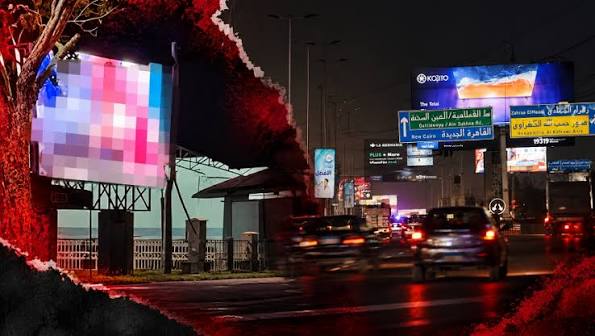
Il caso più eclatante di questo incidente si è verificato nella provincia di Giza, in Egitto. Un grande cartellone digitale situato sull'"Asse del 26 luglio", un'importante arteria stradale che collega il Cairo e la città occidentale, ha improvvisamente riprodotto un video indecente, costringendo un gran numero di automobilisti a fermarsi per filmarlo e caricarlo sui social media. Il video mostrava anche un messaggio con la firma lasciata dall'aggressore e il nome di un canale Telegram, e l'incidente si è diffuso rapidamente su Internet.
Il Ministero degli Interni egiziano ha successivamente confermato che si trattava di un attacco informatico. Dalle indagini è emerso che il cartellone in questione era gestito da una società pubblicitaria locale, che si avvaleva dei servizi di una piattaforma internazionale di distribuzione di contenuti pubblicitari. Dopo che il sito web della piattaforma internazionale è stato violato, contenuti non autorizzati sono apparsi contemporaneamente nei sistemi di visualizzazione pubblicitaria di più paesi. Allo stato attuale, il governo locale ha avviato procedure legali per indagare.
Arabia United Advertising Company, che gestisce il cartellone, ha affermato che dopo aver scoperto l'accesso anomalo, la società ha immediatamente chiuso lo schermo interessato e sta lavorando con i dipartimenti competenti per risalire alla fonte e ai dettagli tecnici dell'attacco. L'azienda ha sottolineato che si è trattato di un'intrusione esterna non autorizzata.
Una situazione simile è stata confermata anche a Kluang City, Johor, Malesia. Il consiglio comunale locale ha affermato che diversi display LED pubblici sono stati violati e riprodotti contenuti inappropriati. Per ragioni di sicurezza le relative schermate sono state spente. Il governo e i fornitori stanno indagando congiuntamente sulle cause dell’incidente e valutando le misure di protezione della sicurezza.
Casi simili sono stati segnalati anche nella città di Campomayor, nello stato brasiliano del Piauí. Uno schermo pubblicitario a LED locale situato vicino a una strada principale è stato controllato dagli hacker e riproduceva video indecenti. La società operatrice ha interrotto urgentemente l'alimentazione elettrica all'apparecchiatura, si è scusata con il pubblico e ha denunciato l'accaduto alla polizia.
Oltre ai paesi sopra menzionati, su Internet si trovano notizie secondo cui gli schermi pubblicitari in più paesi sono stati soggetti ad attacchi simili, ma la situazione in questione non è stata ampiamente confermata ufficialmente. Tuttavia, molteplici indagini hanno dimostrato che questo incidente aveva evidenti caratteristiche di coordinamento transnazionale.
Un gruppo di hacker chiamato "Leakers$" ha successivamente rivendicato pubblicamente la responsabilità. Il gruppo ha affermato di non aver compromesso direttamente ciascun cartellone pubblicitario, ma di aver invece sfruttato una serie di vulnerabilità del software utilizzato per gestire in remoto il contenuto dei display a LED. Utilizzando strumenti di scansione automatizzati, avrebbero scoperto migliaia di sistemi vulnerabili esposti su Internet in circa due ore.
Secondo gli aggressori, un gran numero di interfacce di gestione dei dispositivi sono direttamente esposte a Internet e non dispongono delle più basilari misure di controllo degli accessi e di protezione della sicurezza. Una volta rilevati questi sistemi, gli aggressori possono assumere da remoto il controllo del contenuto di riproduzione degli annunci e inviare immagini arbitrarie al display.
Il gruppo di hacker ha affermato che il loro obiettivo non era estorcere, ricattare o ottenere vantaggi finanziari, ma rivelare gravi problemi di sicurezza della rete nel settore globale della pubblicità digitale. Hanno affermato che l’incidente ha sfruttato una vera vulnerabilità del software piuttosto che un sofisticato attacco informatico a livello nazionale.
Dopo l'incidente, gli esperti di sicurezza di rete hanno avvertito ancora una volta che sempre più sistemi di infrastrutture pubbliche si collegano a Internet e si affidano a piattaforme di gestione remota, ma molte agenzie operative hanno chiaramente investimenti insufficienti nella sicurezza. È probabile che i cartelloni pubblicitari digitali, i sistemi di visualizzazione delle informazioni e altre apparecchiature pubbliche connesse a Internet diventino bersagli degli hacker se non dispongono di aggiornamenti tempestivi e di protezione della sicurezza.
L'intrusione di un cartellone pubblicitario multinazionale ha messo in luce ancora una volta i rischi per la sicurezza affrontati dai dispositivi IoT e dalle infrastrutture digitali. Con il continuo aumento della digitalizzazione delle città globali, come garantire la gestione sicura dei dispositivi di rete su larga scala sta diventando una questione importante che i dipartimenti governativi, gli operatori pubblicitari e i fornitori di tecnologia devono affrontare.
Commenti