Riassunto:
Con la rapida popolarità della tecnologia dell'intelligenza artificiale nella vita quotidiana e negli ambiti lavorativi, anche i criminali informatici stanno trasformando questa tecnologia in nuovi strumenti di attacco. Il Google Threat Intelligence Team (GTIG) ha recentemente pubblicato un rapporto in cui afferma che le organizzazioni di hacker si sono evolute dal semplice utilizzo dell’intelligenza artificiale per generare istruzioni all’implementazione di framework di attacco multi-agente autonomi per scoprire e sfruttare automaticamente le vulnerabilità della sicurezza. L’automazione degli attacchi di rete sta migliorando notevolmente.
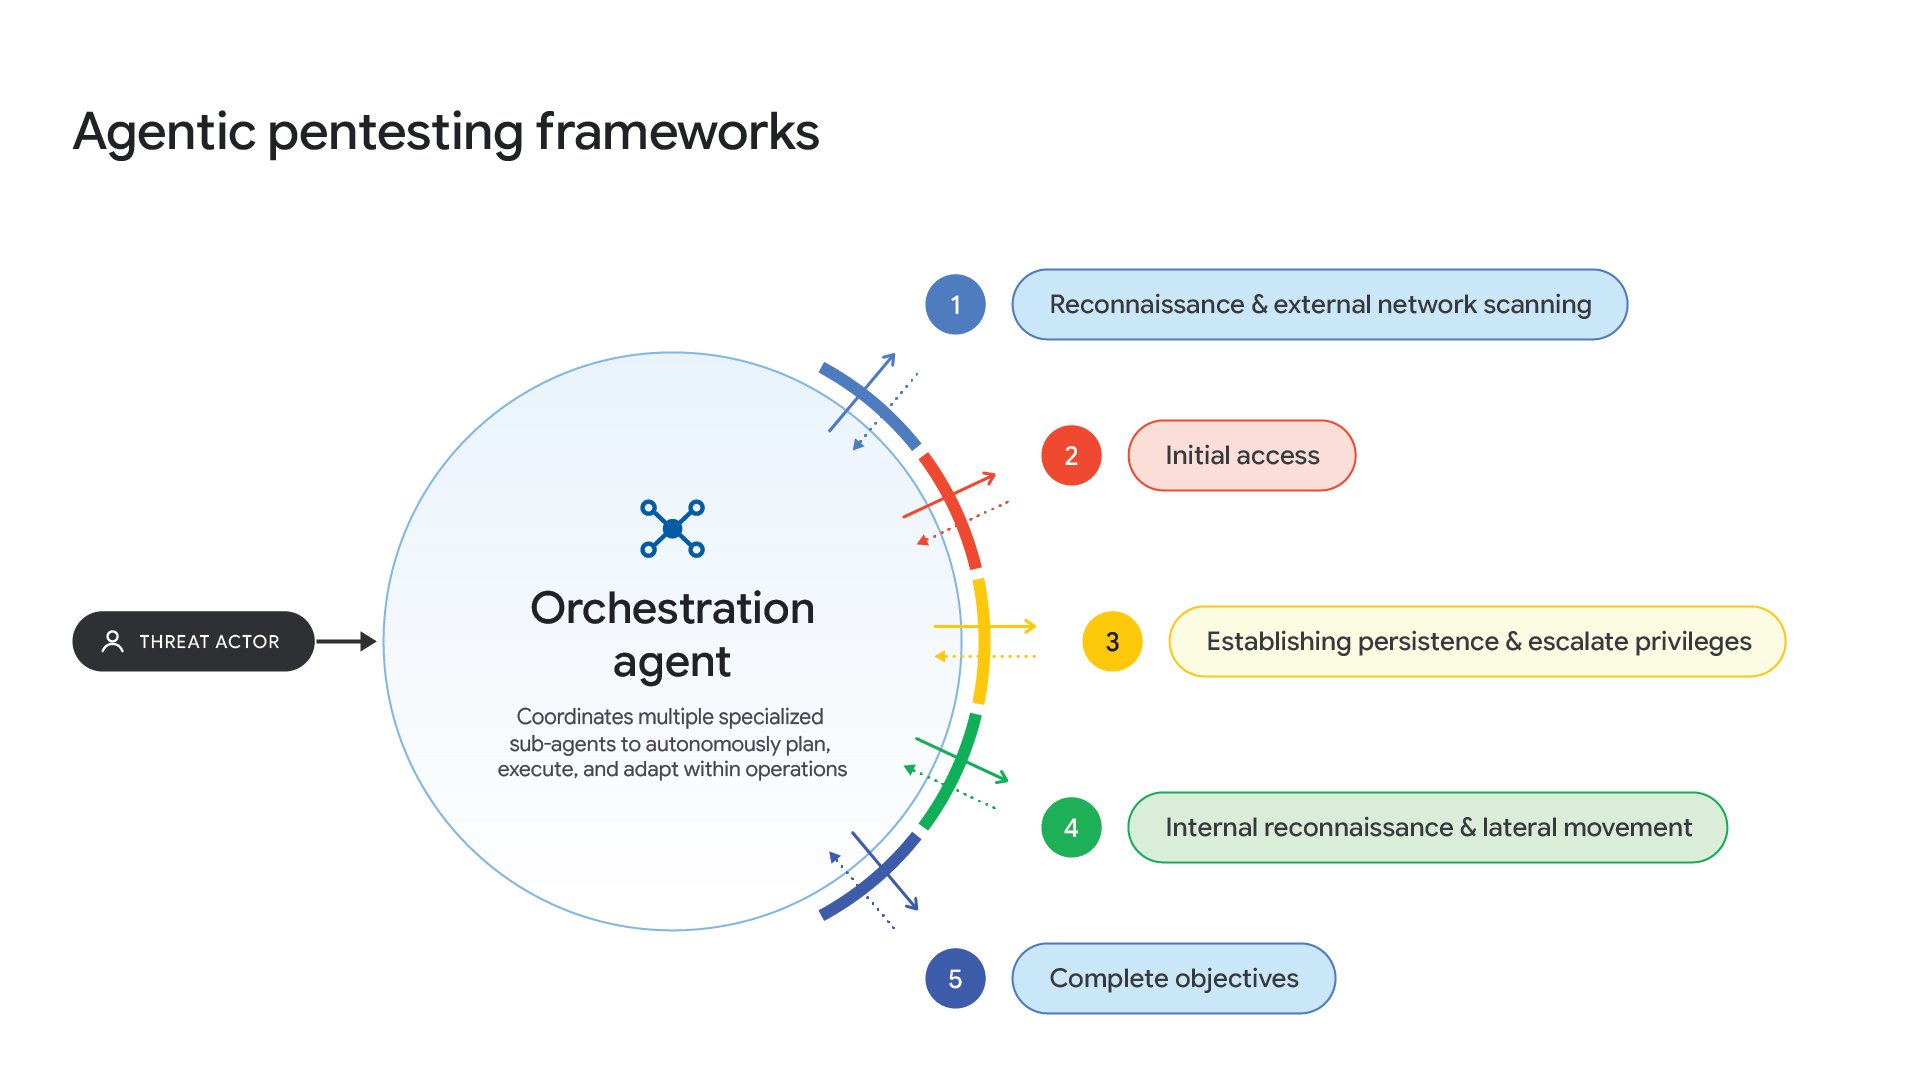
Il rapporto mostra che gli aggressori possono ora utilizzare sistemi di agenti IA per eseguire automaticamente l'estrazione, l'analisi e lo sfruttamento delle vulnerabilità, riducendo significativamente i tempi di preparazione degli attacchi e migliorando l'efficienza operativa. I ricercatori di GTIG prevedono che entro i prossimi tre mesi gli hacker saranno in grado di lanciare attacchi informatici a bassa soglia che non richiedono quasi alcuna partecipazione umana e che la maggior parte dei processi potrà essere completata autonomamente dagli agenti di intelligenza artificiale.
I ricercatori hanno scoperto che i criminali informatici utilizzano un gran numero di strumenti e framework legittimi per test di penetrazione open source per sferrare attacchi, comprese piattaforme come CyberStrikeAI, PentAGI e CAIRN. Non molto tempo fa, l’FBI ha emesso un avvertimento affermando che una piattaforma di test di penetrazione basata sull’intelligenza artificiale chiamata ARTEX viene utilizzata dalle organizzazioni di minacce per automatizzare gli attacchi contro aziende e istituzioni in tutto il mondo.
GTIG ha affermato che nell'ultimo trimestre il team di ricerca ha osservato per la prima volta che gli autori delle minacce hanno utilizzato un ampio modello linguistico per completare l'intero processo di scoperta e sfruttamento delle vulnerabilità senza alcun coinvolgimento umano. Ciò significa che gli attacchi di rete automatizzati hanno superato una soglia importante ed sono entrati in una nuova fase di sviluppo.
Ad esempio, il rapporto afferma che i ricercatori hanno scoperto che gli hacker utilizzavano un sistema di intelligenza artificiale multi-agente chiamato "exploit_agent" per condurre attacchi automatizzati ai siti web francesi di media, intrattenimento e istruzione. Il sistema può analizzare continuamente gli aggiornamenti software delle principali applicazioni di rete, individuare potenziali vulnerabilità della sicurezza e tentare automaticamente di sfruttarle.
Google ha sottolineato che l'emergere di tali framework ha notevolmente ridotto la finestra temporale a disposizione dei team di sicurezza per correggere le vulnerabilità. In passato, il personale addetto alla sicurezza aveva spesso tutto il tempo necessario per distribuire gli aggiornamenti e correggere le vulnerabilità; con l’aiuto degli strumenti di automazione dell’intelligenza artificiale, gli aggressori possono sfruttare più rapidamente le vulnerabilità conosciute come armi e lanciare attacchi rapidamente. Tuttavia, Google ha anche affermato che questi sistemi talvolta producono indizi di attacco identificati erroneamente o non validi.
GTIG ritiene che l'adozione di tali framework da parte degli aggressori segni un cambiamento importante nei modelli di intrusione nella rete. Sebbene i fondamenti dell’intrusione non siano cambiati, con mezzi tradizionali come il furto di credenziali o lo sfruttamento di sistemi senza patch ancora presenti, la capacità dei framework automatizzati di mettere insieme complesse catene di attacco alla “velocità della macchina” e di operare su scala più ampia ha creato sfide nuove e senza precedenti per gli sforzi di difesa della rete.
In risposta a questa tendenza, Google sottolinea che le aziende dovrebbero applicare patch ai sistemi aperti a Internet il prima possibile e ridurre il più possibile il tempo che intercorre tra il rilascio delle patch e la distribuzione ufficiale. Il rapporto ritiene che, invece di cercare attivamente nuove vulnerabilità, gli aggressori siano ora più propensi a sfruttare rapidamente le vulnerabilità che sono state divulgate pubblicamente ma non sono state ancora corrette. Pertanto, mantenere il sistema continuamente aggiornato è ancora una delle misure più efficaci per migliorare la sicurezza.
Allo stesso tempo, Google ritiene che l'intelligenza artificiale non venga utilizzata solo per l'offesa, ma anche per la difesa. La società ha menzionato un agente di sicurezza AI chiamato "Big Sleep" che cerca in modo proattivo le vulnerabilità software note e aiuta a risolverle. Google ha inoltre introdotto la sua architettura di sicurezza AI Threat Defense, che combina modelli di intelligenza artificiale, analisi della priorità dei rischi e capacità di riparazione automatizzata per rilevare e rispondere più rapidamente alle minacce di rete.
Gli esperti del settore ritengono che, man mano che gli strumenti di attacco basati sull'intelligenza artificiale continuano a maturare, il campo della sicurezza della rete sta entrando in una nuova fase in cui sia l'attacco che la difesa si affidano all'intelligenza artificiale. In futuro, le aziende non solo dovranno affrontare la pressione portata dall’espansione degli attacchi automatizzati, ma dovranno anche fare affidamento su sistemi di protezione IA più avanzati per affrontare i rischi di rete in continua crescita.
Commenti