Riassunto:
Microsoft sta sviluppando un nuovo meccanismo di verifica della sicurezza per Windows 11. In futuro, le applicazioni saranno in grado di verificare in modo uniforme se il computer soddisfa gli standard di sicurezza stabiliti da Microsoft prima dell'avvio. Se il dispositivo non soddisfa i requisiti, gli sviluppatori di software possono decidere a propria discrezione se consentire l'esecuzione del programma, limitare alcune funzioni o addirittura rifiutare completamente l'avvio dell'applicazione.
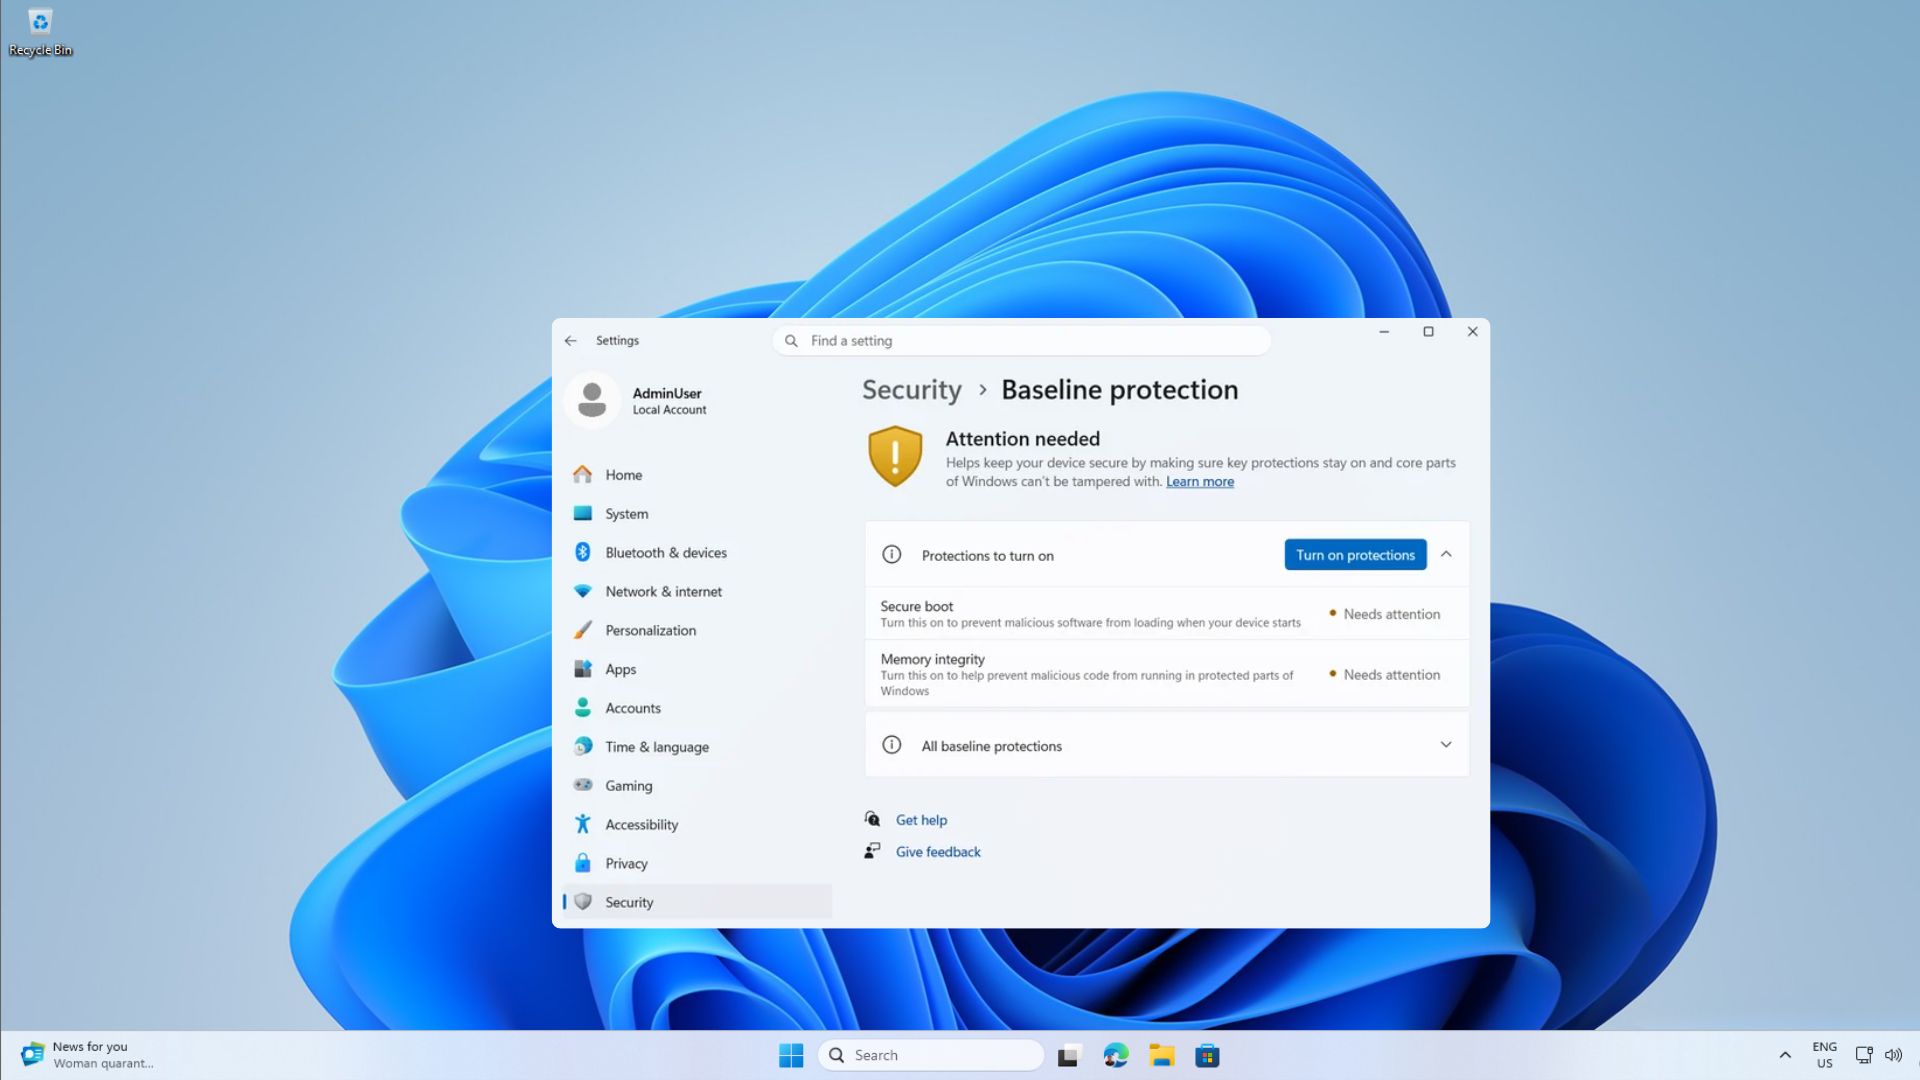
Questa nuova funzionalità è denominata "Windows Baseline Protection (Windows Security Baseline Protection)". Ora è entrato nella fase di test di anteprima di Windows Insider e dovrebbe essere ufficialmente aperto alla maggior parte degli utenti nel 2027. Microsoft spera di utilizzare questo meccanismo per integrare i processi di rilevamento della sicurezza originariamente sparsi in diversi tipi di software in uno standard unificato.
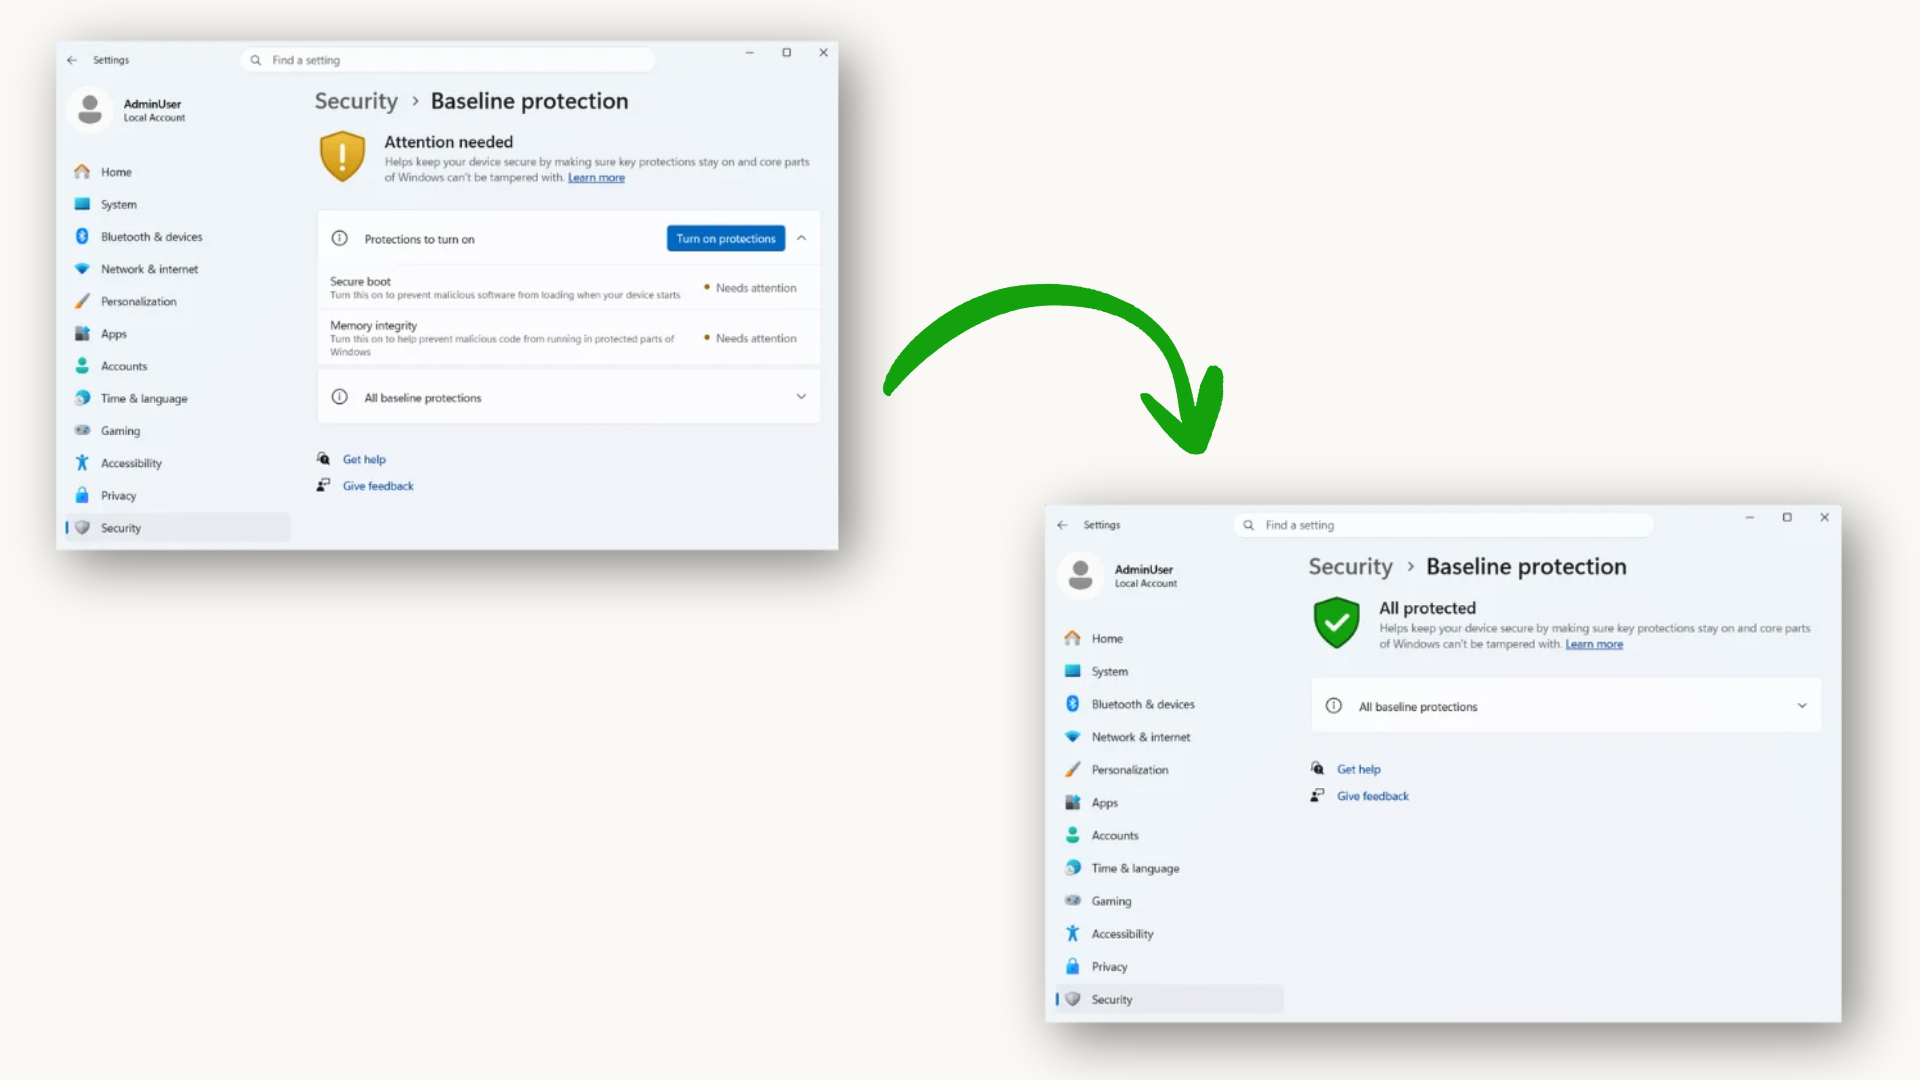
Secondo le informazioni rilasciate da Microsoft, questo meccanismo controllerà in modo completo una serie di funzioni di sicurezza chiave, tra cui il chip di sicurezza TPM 2.0, l'avvio sicuro (Secure Boot), la sicurezza basata sulla virtualizzazione (VBS), la protezione dell'integrità della memoria (Memory Integrity), la verifica dei driver firmati, il driver certificato Windows, la protezione del debugger del kernel e la protezione dei driver vulnerabili.
Per gli utenti comuni, ciò significa che in futuro alcuni software potrebbero non concentrarsi più solo sulla versione del sistema operativo, ma controlleranno ulteriormente lo stato di sicurezza dell'intero computer. Se l'utente disattiva la funzione di avvio sicuro, disabilita la protezione dell'integrità della memoria o modifica le impostazioni di sicurezza correlate per installare altri sistemi come Linux, il dispositivo potrebbe non superare la nuova verifica di sicurezza.
Microsoft ha affermato che molti software in realtà stanno già eseguendo controlli simili in modo autonomo. Ad esempio, le applicazioni bancarie verificheranno se il dispositivo dispone di un modulo di sicurezza TPM, mentre alcuni giochi online controlleranno le firme dei conducenti e l'integrità del sistema. "Battlefield 6" richiedeva in precedenza ai giocatori di abilitare Secure Boot per avviare normalmente il gioco. Il nuovo meccanismo di base di sicurezza unifica questi rilevamenti sparsi in un'interfaccia standard che gli sviluppatori possono chiamare direttamente.
Gli sviluppatori possono ottenere dal sistema risultati di verifica semplici e chiari, incluso se il dispositivo ha superato il test, quali funzionalità di sicurezza mancano e informazioni sull'autenticazione basata su hardware. Successivamente, i fornitori di software possono sviluppare regole in base alle proprie esigenze, come emettere solo avvisi, disabilitare alcune funzioni, ridurre le autorizzazioni del servizio o impedire direttamente l'esecuzione delle applicazioni.
Pawan Davuluri, responsabile di Windows and Device Business di Microsoft, ha affermato durante la conferenza Ignite 2026 che questo meccanismo può aiutare gli sviluppatori a confermare se i dispositivi che eseguono le loro applicazioni soddisfano i requisiti di sicurezza preimpostati, fornendo così una sicurezza più affidabile per software aziendale, servizi finanziari, piattaforme educative e giochi online.
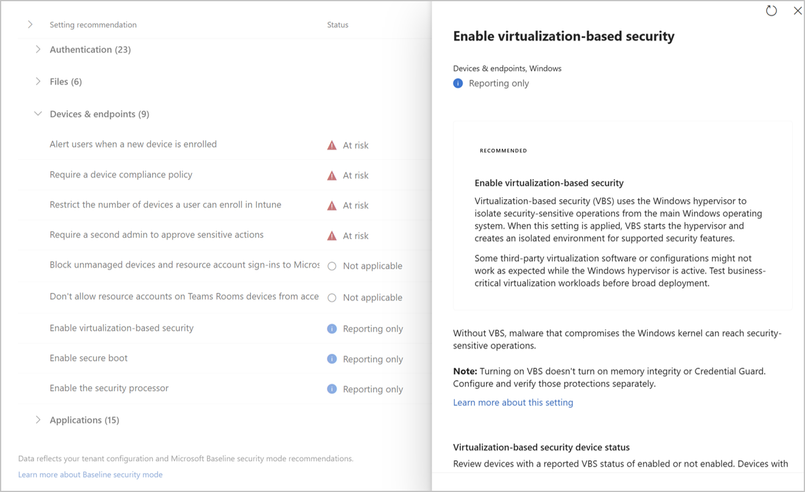
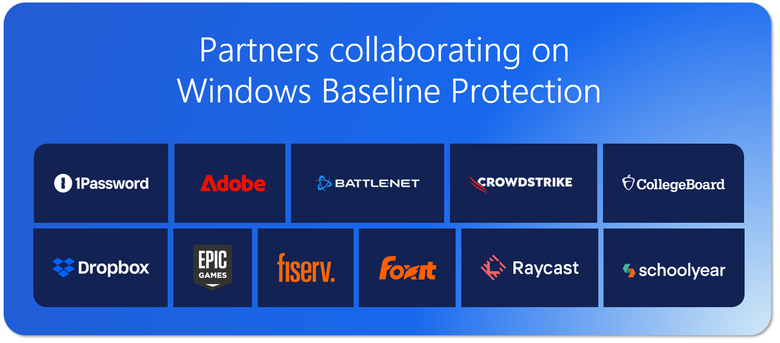
Al momento, 11 aziende hanno partecipato al piano di test, tra cui produttori noti come Adobe, Battle.net, 1Password e la piattaforma di servizi educativi Schoolyear.
Schoolyear ha dichiarato che intende utilizzare questa interfaccia per verificare se le apparecchiature di test degli studenti soddisfano gli standard di sicurezza, migliorando così la credibilità dell'ambiente di test online. Per il settore dell’istruzione, ciò può ridurre i rischi degli esami causati da difetti di sicurezza del sistema o da strumenti di terze parti.
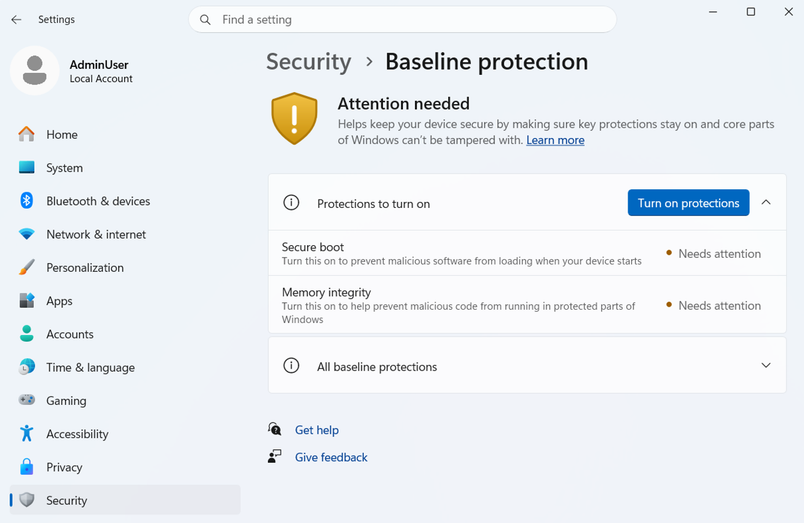
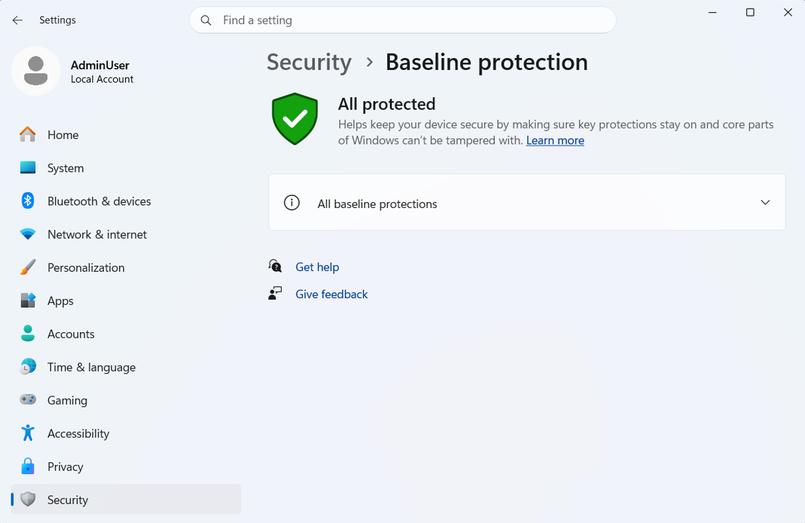
Anche nel settore dei giochi, il team di ingegneri di Battle.net ha iniziato a valutare questo meccanismo. La persona responsabile di Blizzard ha dichiarato che il nuovo sistema aiuterà a migliorare il livello di sicurezza generale della piattaforma cercando di evitare di imporre ulteriori oneri operativi ai giocatori. Tuttavia, la società non ha detto se lo renderà obbligatorio in futuro.
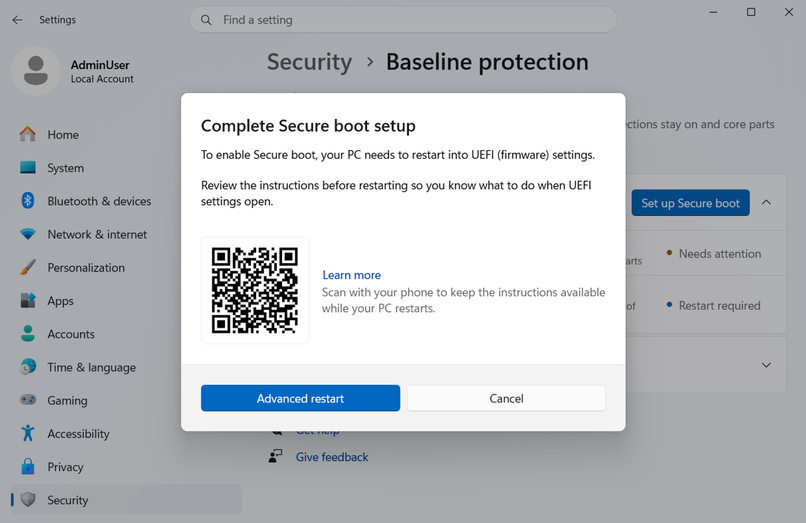
Questo cambiamento dimostra che Microsoft sta cercando di promuovere la creazione di standard di accesso di sicurezza unificati per l'ecosistema Windows. Poiché i problemi legati agli attacchi informatici, ai software fraudolenti e ai driver dannosi diventano sempre più evidenti, in futuro sempre più software e servizi online potrebbero incorporare lo stato di sicurezza dei dispositivi nelle condizioni operative. Per gli utenti abituati a disattivare alcune funzionalità di sicurezza di Windows alla ricerca di compatibilità, prestazioni o esperienza su doppio sistema, questa tendenza potrebbe significare che più applicazioni richiederanno che i dispositivi soddisfino i livelli di sicurezza stabiliti da Microsoft prima di poter essere utilizzati normalmente.
Commenti