Riassunto:
Microsoft ha recentemente rilasciato ufficialmente LiteBox 0.1, la prima versione ufficiale del suo progetto di sicurezza open source LiteBox. Il progetto è stato sviluppato congiuntamente dagli ingegneri Microsoft e da altri partecipanti. L'obiettivo è utilizzare il linguaggio Rust e la tecnologia di sicurezza della virtualizzazione Linux per creare un sistema operativo Library specifico per l'isolamento sandbox delle applicazioni.
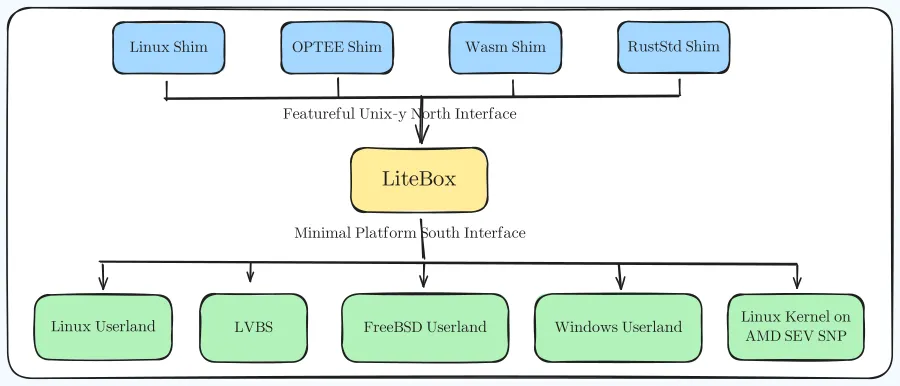
LiteBox sarà presentato pubblicamente già nel febbraio 2026. A quel tempo, Microsoft lo descrisse come un sistema operativo di libreria incentrato sulla sicurezza. Il suo obiettivo progettuale non era quello di sostituire il sistema operativo tradizionale, ma di fungere da livello di isolamento di sicurezza tra le applicazioni e il kernel del sistema operativo ordinario, fornendo protezione aggiuntiva per ambienti che devono eseguire codice non attendibile o applicazioni ad alto rischio.
Rispetto alle macchine virtuali tradizionali, LiteBox presta maggiore attenzione agli scenari applicativi sandbox. Può utilizzare i meccanismi di sicurezza relativi alla virtualizzazione Linux per stabilire un ambiente di isolamento con il supporto della virtualizzazione hardware, consentendo l'esecuzione delle applicazioni in uno spazio di esecuzione più ristretto.
Un'altra caratteristica fondamentale di LiteBox è l'uso di Rust per lo sviluppo. Rust è in grado di ridurre buffer overflow, use-after-free e altre comuni vulnerabilità di sicurezza della memoria attraverso meccanismi di sicurezza della memoria in fase di compilazione, il che è particolarmente importante per un componente di sicurezza di basso livello responsabile dell'isolamento e della protezione di altri programmi.
Nel progetto precedentemente mostrato da Microsoft, LiteBox può utilizzare Linux Virtualization Based Security, che è un meccanismo di sicurezza basato sulla virtualizzazione Linux, che consente a LiteBox di agire come un kernel sicuro e proteggere il normale guest kernel in esecuzione attraverso l'hardware di virtualizzazione.
Un vantaggio importante apportato da questa architettura è che LiteBox non è limitato a un unico ambiente di sistema operativo. Microsoft prevede che possa essere utilizzato per eseguire applicazioni Linux in isolamento su Linux e possa anche essere utilizzato per eseguire in sicurezza programmi Linux in un ambiente Windows. Può anche servire altri scenari che richiedono un maggiore isolamento e sicurezza del programma.
Dal punto di vista dell'architettura, LiteBox è più vicino a un "sistema operativo di libreria" che a un sistema operativo tradizionale in senso pieno. Il sistema operativo della libreria di solito non fornisce un ambiente di sistema operativo di grandi dimensioni contenente un gran numero di funzioni generali, ma fornisce componenti di sistema quanto più ottimizzati possibile in base alle esigenze di applicazioni specifiche. Ciò riduce la superficie di attacco dell'ambiente operativo riducendo al contempo la dimensione del codice che deve essere mantenuto e protetto.
Ciò è particolarmente importante per i sandbox. Un'applicazione tradizionale spesso deve fare affidamento su un gran numero di servizi del sistema operativo e componenti di sistema durante l'esecuzione, ma LiteBox spera di fornire solo alcune delle funzionalità di cui l'applicazione ha realmente bisogno e di isolare le restanti risorse di sistema al di fuori della sandbox.
LiteBox 0.1 è ancora una versione molto precoce. La prima versione rilasciata da Microsoft non forniva un gran numero di istruzioni dettagliate per l'aggiornamento. La società ha affermato che le versioni future forniranno un registro delle modifiche più completo. Ciò significa che il significato più importante della versione 0.1 è confermare che il progetto è entrato nella fase di rilascio della versione ufficiale, piuttosto che che LiteBox sia diventata una piattaforma di sicurezza matura a livello di produzione.
Quando Microsoft aveva precedentemente rivelato LiteBox, il codice del progetto era stato sviluppato utilizzando metodi open source. Il lancio della prima versione ufficiale mostra anche che Microsoft continua a promuovere questo progetto, anziché interrompere gli aggiornamenti dopo il rilascio pubblico iniziale come alcuni progetti open source sperimentali.
Le potenziali applicazioni di LiteBox sono molto ampie. Poiché gli attacchi alla catena di fornitura del software, il codice dannoso, i plug-in di terze parti e il codice generato dall'intelligenza artificiale diventano sempre più comuni, l'inserimento di programmi non completamente affidabili in sandbox indipendenti per l'esecuzione è diventata un'importante strategia di sicurezza.
Soprattutto nell'era dell'intelligenza artificiale, le applicazioni potrebbero dover eseguire automaticamente codice generato da modelli o da Internet. Se questi programmi possono essere eseguiti in un ambiente operativo snello e protetto dalla tecnologia di virtualizzazione, anche se il programma stesso presenta vulnerabilità o contiene comportamenti dannosi, la sua capacità di accedere al sistema host può essere limitata il più possibile.
Da questo punto di vista, LiteBox non è solo un altro progetto open source lanciato da Microsoft per la comunità Linux, ma potrebbe diventare un componente fondamentale del futuro sistema informatico sicuro di Microsoft. Il design di Rust, della virtualizzazione e del sistema operativo Library adottato è inoltre coerente con l'attuale tendenza generale nel campo della sicurezza dei sistemi operativi a ridurre le superfici di attacco, rafforzare l'isolamento e migliorare la sicurezza della memoria.
Tuttavia, LiteBox non può ancora essere considerato un prodotto in grado di sostituire Docker, macchine virtuali o altre tecnologie sandbox mature. È ancora nelle fasi iniziali di sviluppo e le prestazioni effettive, la compatibilità, i limiti di sicurezza e l'affidabilità negli ambienti di produzione devono essere ulteriormente verificati con le versioni successive e le applicazioni effettive.
Il significato più grande del rilascio di LiteBox 0.1 da parte di Microsoft questa volta è dimostrare che il progetto è rimasto attivamente sviluppato dopo essere stato reso pubblico per la prima volta e ha ufficialmente compiuto il passo del rilascio della versione. Man mano che le funzioni successive continuano a migliorare, la capacità di LiteBox di trasformarsi in un'infrastruttura di isolamento veramente sicura con un valore applicativo diffuso diventerà una direzione degna di continua attenzione.
Ulteriori informazioni:
https://github.com/microsoft/litebox/releases/tag/v0.1.0
Commenti