
Riassunto:
Microsoft ha recentemente risposto a problemi di sicurezza di Windows. Di fronte alla correzione una tantum di oltre 1.100 vulnerabilità della sicurezza di Windows nell’ottobre 2026, l’azienda ha sottolineato che ciò non significa che la sicurezza di Windows 11 stia diminuendo. Ciò dimostra invece che Microsoft sta utilizzando la tecnologia dell’intelligenza artificiale per esaminare il codice software su scala più ampia e in modo più approfondito per scoprire e risolvere problemi di sicurezza che potrebbero essere stati ignorati in passato.
Microsoft ha però lanciato anche un avvertimento che merita attenzione: con lo sviluppo della tecnologia dell'intelligenza artificiale, gli aggressori potrebbero aver bisogno solo di poche ore per analizzare le patch di sicurezza rilasciate da Microsoft, dedurre in modo inverso il principio della vulnerabilità e sviluppare strumenti di attacco adeguati.
Secondo la Guida all'aggiornamento della sicurezza di ottobre 2026 di Microsoft, in quel mese i prodotti Microsoft hanno corretto un totale di 1.413 CVE (Common Vulnerabilities and Exposure Numbers), di cui 1.102 dal sistema Windows stesso. Questo numero supera di gran lunga i mesi regolari precedenti e continua la tendenza di un forte aumento del numero di segnalazioni di vulnerabilità della sicurezza nella seconda metà del 2026.
La crescita del numero di correzioni di vulnerabilità di Windows è particolarmente evidente. Il numero di vulnerabilità risolte da Windows ogni mese nel 2026 aumenterà in modo significativo rispetto al 2025.
Tra questi, 413 articoli sono stati riparati nel luglio 2026, 233 articoli sono stati riparati in agosto, 726 articoli sono stati riparati a settembre e il numero è salito a 1.123 articoli in ottobre. Per fare un confronto, Windows ha corretto solo 134 vulnerabilità nell'ottobre 2025.
Microsoft ritiene che questo cambiamento non possa essere semplicemente interpretato come il fatto che Windows sta diventando sempre più insicuro. In passato, alcune vulnerabilità della sicurezza potevano essere rimaste nascoste per molto tempo in enormi codebase ed entrare nel processo di riparazione solo fino a quando ricercatori esterni non le scoprivano e segnalavano o gli aggressori non cominciavano a sfruttarle. Ora che Microsoft ha iniziato a utilizzare sistemi di intelligenza artificiale per scansionare più codici e cercare in modo proattivo potenziali falle di sicurezza, il numero di vulnerabilità scoperte e divulgate è naturalmente aumentato.
Nuno Costa, capo del dipartimento Windows Service and Delivery di Microsoft, ha affermato che il numero delle vulnerabilità da solo non riflette pienamente il livello di sicurezza del sistema operativo. Ancora più importante, le aziende possono rilevare vulnerabilità, risolvere problemi e implementare misure di protezione della sicurezza sui dispositivi degli utenti in modo tempestivo.
Microsoft ha inoltre sottolineato che la divulgazione pubblica delle informazioni sulle vulnerabilità non rappresenta un semplice aumento dei rischi per la sicurezza, ma consente ai ricercatori di sicurezza e ai responsabili IT aziendali di comprendere in modo più accurato l'ambito dell'impatto, la gravità e i metodi di riparazione della vulnerabilità, in modo da adottare misure protettive mirate.
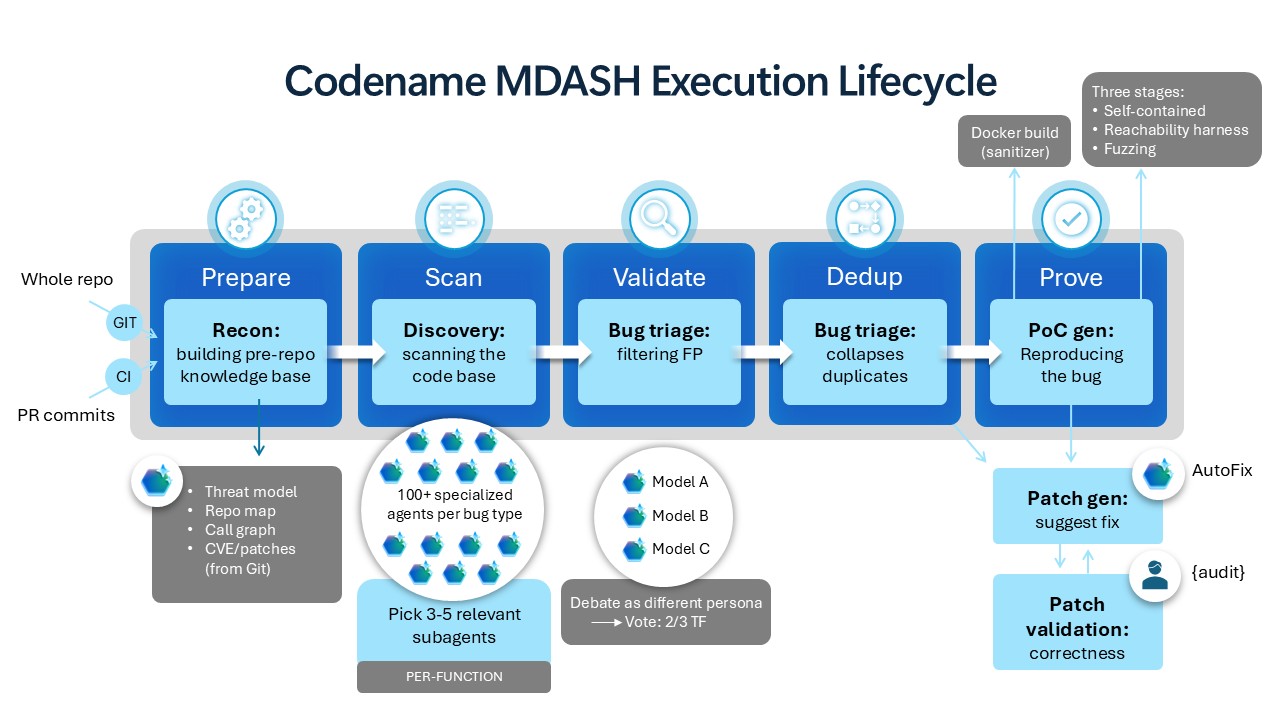
Per migliorare l'efficienza nel rilevamento delle vulnerabilità, Microsoft utilizza su larga scala un sistema di scansione di sicurezza basato sull'intelligenza artificiale chiamato MDASH. Il sistema combina il modello di sicurezza di Microsoft, nonché la tecnologia dei partner, tra cui Anthropic Mythos, e utilizza un agente AI appositamente progettato per trovare e verificare potenziali vulnerabilità.
L'intelligenza artificiale non solo può aiutare a identificare le anomalie nel codice, ma anche assistere gli ingegneri nel determinare quali versioni di Windows sono interessate, quali conseguenze potrebbe avere la vulnerabilità e quali misure di riparazione dovrebbero essere adottate. Tuttavia, Microsoft ha sottolineato che l’intelligenza artificiale non ha sostituito gli ingegneri della sicurezza e che gli ingegneri umani sono ancora responsabili del giudizio finale sulla vulnerabilità e delle decisioni di riparazione.
Tuttavia, l'applicazione dell'intelligenza artificiale nel campo della sicurezza è un'arma a doppio taglio. Microsoft ha sottolineato che l’intelligenza artificiale non solo può aiutare i difensori a scoprire le vulnerabilità più velocemente, ma anche aiutare gli aggressori a trovare difetti di sicurezza non risolti e persino ad analizzare le patch rilasciate per dedurre problemi esistenti nel codice originale.
In passato, gli aggressori spesso dovevano investire molto tempo nello studio del codice software per capire come funzionava una vulnerabilità. Ma ora, dopo che Microsoft ha reso pubblica la patch, gli aggressori possono utilizzare l’intelligenza artificiale per confrontare rapidamente le modifiche al codice prima e dopo la correzione, individuare le parti modificate e quindi dedurre le condizioni di attivazione della vulnerabilità.
Ciò significa che dopo il rilascio di una patch di sicurezza, i dispositivi degli utenti non diventeranno automaticamente sicuri immediatamente. Finché gli utenti non hanno installato gli aggiornamenti, potrebbero trovarsi in una fase rischiosa nota come "Patch Gap".
Microsoft ha specificamente avvertito che il processo che consente agli aggressori di utilizzare l'intelligenza artificiale per analizzare patch e sviluppare exploit potrebbe ora essere ridotto a ore anziché a giorni o addirittura settimane come in passato.
Jeremy Chapman, direttore del lavoro di Microsoft 365 con i clienti Windows, ha precedentemente avvertito che le aziende non dovrebbero più ritardare gli aggiornamenti mensili di sicurezza per tre giorni o più come in passato. Ritiene che se gli aggiornamenti critici di sicurezza vengono distribuiti settimane dopo il loro rilascio, sarà lasciato abbastanza tempo agli aggressori che potranno utilizzare l’intelligenza artificiale per analizzare rapidamente le vulnerabilità.
I dati diagnostici dei dispositivi aziendali rilasciati da Microsoft mostrano inoltre che la velocità di distribuzione degli aggiornamenti di sicurezza non è ancora ideale. Nel campione raccolto nell'agosto 2026, due settimane dopo il rilascio dell'aggiornamento di sicurezza, meno della metà dei dispositivi aziendali aveva l'aggiornamento installato; quattro settimane dopo il rilascio, circa un quarto dei dispositivi non disponeva ancora del relativo aggiornamento.
Ciò significa che, anche se Microsoft avesse completato le correzioni delle vulnerabilità, un gran numero di dispositivi aziendali potrebbe comunque essere esposto a rischi noti per la sicurezza per un periodo di tempo considerevole.
Microsoft spera quindi che le aziende cambino le loro tradizionali strategie di gestione degli aggiornamenti e non considerino più gli aggiornamenti di sicurezza come attività di manutenzione di routine che possono essere implementate lentamente secondo un ciclo fisso. Dovrebbero invece incorporare il tempo effettivo di implementazione dopo la riparazione delle vulnerabilità nel sistema di gestione della sicurezza complessivo.
Vale la pena notare che l'aggiornamento della sicurezza di ottobre 2026 contiene anche una vulnerabilità di bypass della funzionalità di sicurezza della shell di Windows che è stata sfruttata, numerata CVE-2026-96951. Inoltre, è stata resa pubblica una funzionalità di sicurezza di .NET Framework che aggira la vulnerabilità.
Microsoft ritiene che in futuro la gestione della sicurezza si affiderà sempre più alla priorità dei rischi, anziché limitarsi a determinare l'ordine degli aggiornamenti in base al numero di vulnerabilità. Le aziende dovrebbero dare priorità alla protezione dei dispositivi che si connettono direttamente a Internet, dell’infrastruttura di autenticazione e dei sistemi che contengono dati critici.
Per gli utenti comuni di Windows 11, il messaggio trasmesso da questo incidente è relativamente chiaro: l'aumento del numero di vulnerabilità risolte da Microsoft non significa che il sistema debba diventare più vulnerabile, ma la tempestività degli aggiornamenti di sicurezza sta diventando più importante che mai.
Soprattutto quando l'intelligenza artificiale può accelerare la ricerca delle vulnerabilità e lo sviluppo di strumenti di attacco, se gli utenti ritardano gli aggiornamenti del sistema per un lungo periodo, potrebbero consentire alle falle di sicurezza già divulgate di diventare punti di ingresso per gli attacchi. Microsoft consiglia agli utenti di installare gli aggiornamenti di sicurezza cumulativi mensili il prima possibile e di non ritardare la distribuzione delle patch per lunghi periodi di tempo senza una buona ragione.
Questo cambiamento significa anche che la sicurezza della rete sta entrando in una nuova fase. Allo stesso tempo, l’intelligenza artificiale sta migliorando l’efficienza dei produttori di software nello scoprire le vulnerabilità e degli hacker nello sfruttare le vulnerabilità, e i cicli di attacco e difesa tra le due parti sono stati notevolmente compressi. In futuro, il livello di sicurezza dei sistemi operativi dipenderà non solo dal numero di vulnerabilità che i produttori riusciranno a scoprire, ma anche dalla rapidità con cui l’intero processo potrà essere completato, dalla scoperta delle vulnerabilità, al rilascio delle patch fino all’implementazione finale su ogni dispositivo.
Commenti