Riassunto:
Maersk, il gigante globale delle spedizioni e della logistica, ha recentemente rivelato un incidente di sicurezza informatica. La società ha affermato che un hacker è entrato nei sistemi di una filiale precedentemente acquisita e ha rubato alcuni dati. Attualmente, l'indagine è ancora in corso e un gruppo di ransomware chiamato WhiteArmor ha pubblicamente rivendicato la responsabilità dell'attacco e ha chiesto a Maersk un riscatto di 5 milioni di dollari in Bitcoin.
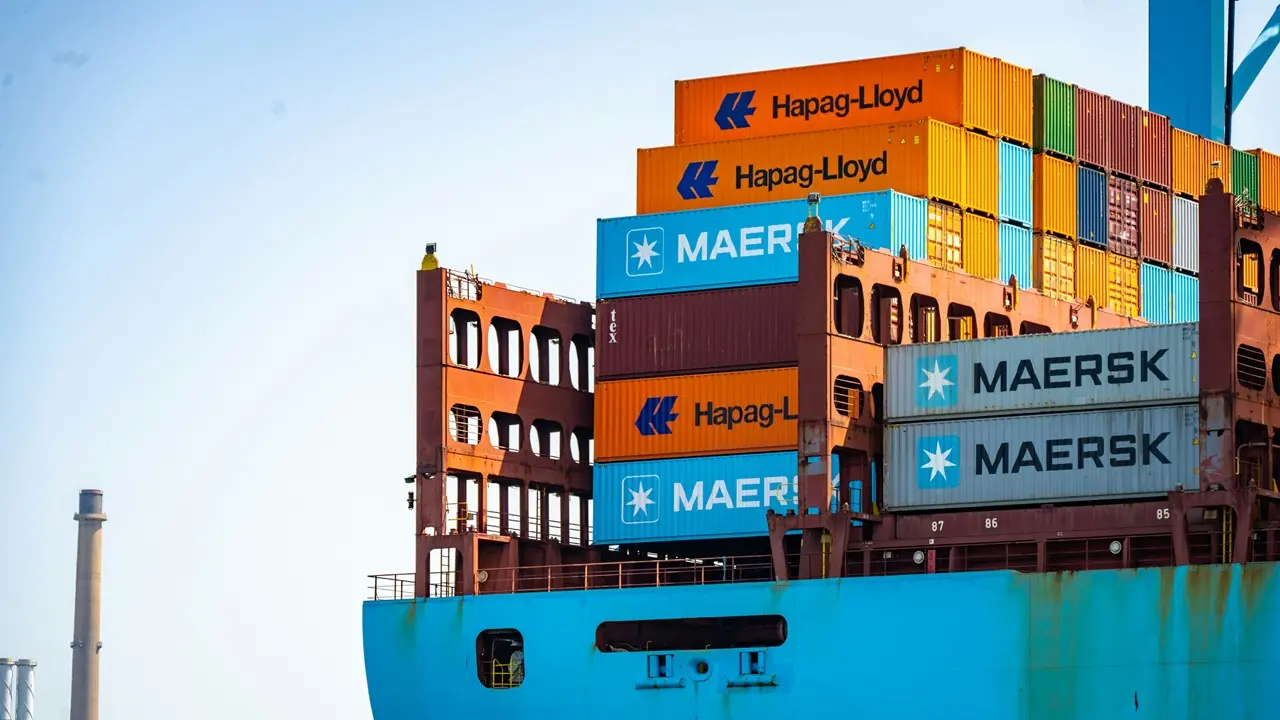
Maersk ha affermato che dopo che il team di sicurezza della rete dell'azienda ha scoperto l'anomalia, ha avviato un'indagine il prima possibile. Secondo le informazioni attuali, l'incidente ha coinvolto un sistema locale indipendente e la società non ha trovato prove della fuga di dati sensibili. Maersk ha sottolineato che l'incidente non ha interessato i suoi sistemi aziendali principali e che nessun sistema a cui clienti e partner hanno avuto accesso tramite API, EDI e altre interfacce è risultato interessato.
L'azienda ha inoltre affermato che non si prevede che l'incidente abbia un impatto sull'attività del cliente e che i clienti potranno comunque utilizzare la piattaforma Maersk per la prenotazione delle merci, la gestione dei trasporti e altre operazioni come di consueto. Attualmente, vari servizi logistici e di spedizione mantengono le normali operazioni.
Tuttavia, Maersk non ha rivelato ulteriori dettagli tecnici, inclusa la situazione specifica del sistema interessato, l'ora in cui si è verificato l'attacco, il metodo di intrusione e i tipi di dati che potrebbero essere coinvolti.
Sebbene Maersk rimanga cauto sui dettagli dell'incidente, i media di sicurezza informatica hanno citato informazioni di intelligence pertinenti secondo cui l'organizzazione di ransomware WhiteArmor ha pubblicato una dichiarazione sull'attacco sul suo sito web di fuga di dati e ha chiesto pubblicamente a Maersk di pagare un riscatto di 5 milioni di dollari.
L'organizzazione ha menzionato direttamente l'attività LF Logistics di Maersk nel messaggio, affermando che questa originale società di logistica contrattuale fornisce servizi di logistica e logistica per molti grandi marchi di consumo in tutto il mondo. L'aggressore ha affermato che 5 milioni di dollari equivalgono solo a poche ore di profitto per Maersk e ha chiesto all'azienda di contattarla entro 30 giorni e di pagare il riscatto, altrimenti correrà il rischio di divulgazione dei dati.
Le informazioni pubbliche mostrano che LF Logistics ha sede a Hong Kong, Cina ed è una società di logistica contrattuale e gestione della catena di fornitura. Nel 2022, Maersk completerà l’acquisizione dell’azienda per 3,6 miliardi di dollari e la integrerà nel proprio territorio logistico.
WhiteArmor afferma di aver rubato circa 100 GB di dati dalla piattaforma OCF relativa a LF Logistics e di possedere una grande quantità di informazioni sensibili. Secondo il contenuto rilasciato dall'organizzazione, i dati trapelati includono circa 30.000 record di conducenti, informazioni sulle password archiviate in testo non crittografato, 33 account amministratore SUPER_ADMIN con i privilegi più elevati, ricevute di consegna firmate e un gran numero di record di dati relativi a inventario, ordini di acquisto e avvisi di spedizione anticipati.
Inoltre, l'aggressore ha affermato di aver ottenuto più di 27.000 registri di dispositivi mobili, che contenevano informazioni quali numeri di telefono, indirizzi e-mail e codici di identificazione IMEI del dispositivo. Alcune agenzie di sicurezza terze hanno citato dati rilevanti e hanno sottolineato che potrebbero riguardare anche registri di magazzino, conti dei dipendenti, documenti logistici, ecc., ma queste affermazioni non sono state verificate in modo indipendente.
Maersk non ha ancora confermato le accuse di cui sopra. La società ha affermato che l'indagine è ancora in corso e che in futuro verranno forniti ulteriori aggiornamenti a clienti e partner in base alla situazione.
Maersk ha inoltre sottolineato che l'azienda dispone di rigorosi meccanismi di gestione della sicurezza della rete e di risposta agli incidenti, con l'obiettivo di rilevare e prevenire il più possibile gli incidenti di sicurezza e ridurre al minimo l'impatto sull'attività dei clienti. Se l'incidente verrà ulteriormente ampliato e l'autenticità dei dati rivendicati dagli aggressori resta da chiarire nelle indagini successive.
Commenti