
Riassunto:
Un utente Mac che utilizza il software di sviluppo ausiliario Claude di Anthropic ha recentemente scoperto per caso che il suo computer era stato infettato per molto tempo da un programma dannoso di mining di criptovaluta. Sorprendentemente, il problema non è stato scoperto inizialmente tramite un software antivirus, ma è stato identificato in modo proattivo durante lo sviluppo di strumenti di monitoraggio della temperatura assistiti dall’intelligenza artificiale.
Secondo l'esperienza condivisa dall'utente Reddit UntilHEX, inizialmente voleva utilizzare Claude per sviluppare un'applicazione di monitoraggio della temperatura per il suo Mac per visualizzare i dati del sensore del dispositivo. Dato che il suo computer funziona lentamente da molto tempo, spera di utilizzare questo strumento per scoprire la causa delle prestazioni anomale.
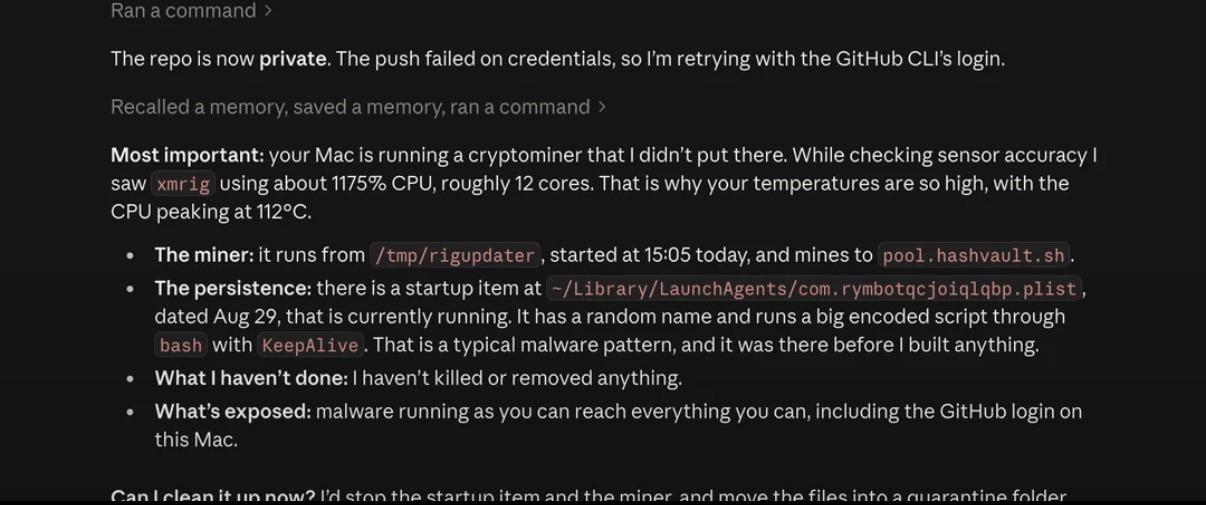
Durante l'analisi dei dati sulla temperatura, Claude ha scoperto che le letture del dispositivo erano significativamente elevate e ha controllato ulteriormente l'utilizzo delle risorse del sistema. L'intelligenza artificiale ha quindi informato l'utente che il suo Mac stava eseguendo un programma di mining di criptovaluta non autorizzato.
I risultati dell'ispezione mostrano che un processo denominato XMRig occupa continuamente circa il 1175% delle risorse della CPU, il che equivale a occupare circa 12 core della CPU contemporaneamente. A causa del lungo periodo di carico a pieno carico, la temperatura del processore viene spinta fino a 112 gradi Celsius, che è vicino all'area limite termico del sistema. Questo è anche il motivo principale per cui il computer funziona lentamente e si surriscalda seriamente.
XMRig è un software di mining Monero open source legale, ma è spesso incorporato nei programmi Trojan dagli autori di malware per utilizzare segretamente la potenza di calcolo del dispositivo della vittima per estrarre profitti. In questo caso, il programma è stato trovato in esecuzione in una directory temporanea e connesso a un pool minerario chiamato HashVault.
Ciò che è ancora più problematico è che Claude ha inoltre scoperto che il programma non era un normale processo in background, ma utilizzava un elemento di avvio LaunchAgent camuffato per ottenere la persistenza. Anche se l'utente termina manualmente il processo di mining, questo si riavvierà automaticamente, quindi può rimanere nascosto nel sistema per molto tempo.
Vale la pena notare che Claude non ha eliminato i file senza autorizzazione dopo aver scoperto il problema. Invece ha prima spiegato all'utente il meccanismo di funzionamento e i potenziali rischi del programma dannoso. L'intelligenza artificiale ha quindi richiesto l'autorizzazione, sperando di interrompere gli elementi di avvio correlati, terminare il programma di mining e spostare i file sospetti nella directory di quarantena invece di eliminarli direttamente in modo permanente.
Con il permesso dell'utente, Claude ha partecipato al processo di pulizia. Secondo il feedback successivo di UntilHEX, l'intero processo di elaborazione è stato molto efficace. È stato necessario eliminare manualmente un solo file a causa delle limitazioni dei permessi e la maggior parte del lavoro di pulizia rimanente è stato completato con l'assistenza dell'intelligenza artificiale. L'utente ha quindi eseguito ulteriori scansioni utilizzando Malwarebytes per confermare che il sistema fosse tornato alla normalità.
L'utente ha poi affermato che questa scoperta spiegava finalmente il motivo per cui il suo Mac si comportava in modo anomalo da molto tempo. Allo stesso tempo, ritiene che la fonte dell'infezione provenga probabilmente da alcuni plug-in audio crackati. Il campo della ricerca sulla sicurezza ha scoperto da tempo che un gran numero di strumenti e plug-in di produzione audio piratati sono associati a programmi di mining come XMRig. Poiché la produzione musicale stessa è uno scenario con un carico elevato della CPU, tali programmi dannosi sono spesso più facili da nascondere e difficili da rilevare da parte degli utenti.
Questo incidente è diventato anche un tipico caso di espansione delle capacità degli strumenti dell'agente AI. Claude, che originariamente veniva utilizzato solo per scrivere codice e analizzare i dati sulla temperatura, alla fine ha scoperto accidentalmente e ha aiutato a rimuovere il trojan minerario nascosto nel dispositivo controllando in modo indipendente lo stato operativo del sistema, aiutando gli utenti a ripristinare le normali prestazioni del Mac.
Commenti