
Riassunto:
Secondo CCTV News, in molte province della Cina si sono verificati recenti episodi di richieste di accesso da parte di utenti che si riversano in modo anomalo su siti web di gioco d'azzardo, causando gravi danni alla sicurezza della proprietà e ai normali diritti delle persone su Internet. Dopo l'analisi, gli aggressori hanno utilizzato il dominio autonomo cinese all'estero AS 402425 per sferrare attacchi, principalmente dichiarando percorsi falsi e manomettendo i dati di risoluzione dei nomi di dominio. La portata del danno è ampia. Con la presente vengono annunciati i risultati delle indagini pertinenti per fornire un riferimento ai paesi, alle unità e ai netizen di tutto il mondo interessati per scoprire e prevenire efficacemente tali attacchi.
1. Processo di attacco di rete
(1) Dirottamento del traffico annunciando percorsi falsi. L’aggressore ha registrato falsi prefissi di indirizzi di origine e falsi set di domini autonomi nel registro di routing Internet, ha utilizzato i domini autonomi sotto il suo controllo per pubblicare falsi prefissi di indirizzi di origine e falsi percorsi brevi e ha dirottato parte del traffico all’interno della Cina.
(2) Manomissione dei dati di risoluzione DNS nel traffico compromesso. Dopo che gli aggressori hanno preso il controllo del traffico, manomettono i dati di risoluzione DNS in esso contenuti. Esistono due metodi principali: il primo consiste nel modificare direttamente il valore di risoluzione DNS nell'indirizzo del sito di gioco d'azzardo; l'altro è indirizzare il valore di risoluzione DNS all'indirizzo del server DNS dannoso. Quando l'utente richiede la risoluzione del nome di dominio dal server DNS dannoso, verrà restituito l'indirizzo del sito web di gioco d'azzardo.
2. Posizione dell'attacco di rete
Attraverso misurazioni tecniche, è stato confermato che la manomissione del nome di dominio è avvenuta in AS 402425, un dominio autonomo al di fuori della Cina. Questo dominio autonomo è stato registrato dalla società americana QOREXA LABS presso ARIN, l'autorità americana per la registrazione dei numeri Internet, il 9 aprile 2026. Il sito web ufficiale della società mostra che gestisce attività legate a Bitcoin.
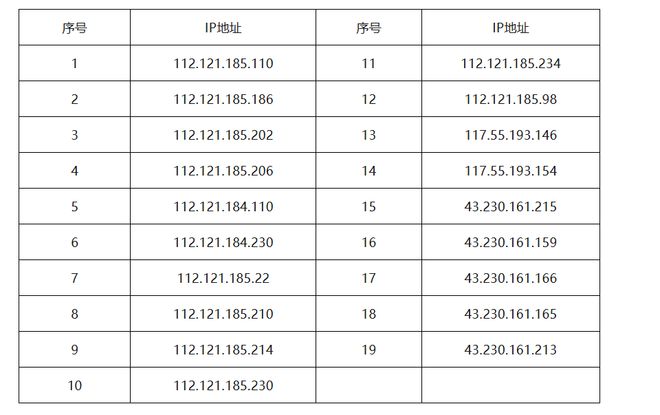
3. Alcuni indirizzi IP dannosi sono stati segnalati dopo la manomissione del nome di dominio
4. Suggerimenti per la prevenzione
Si raccomanda che i paesi e le unità competenti in tutto il mondo rafforzino la consapevolezza dei rischi, effettuino indagini e smaltimenti tempestivi e si concentrino sulle seguenti attività di prevenzione:
Le agenzie regionali di registrazione Internet, le piattaforme di scambio di indirizzi IP e altre istituzioni legate alle risorse dei numeri Internet dovrebbero verificare e cancellare tempestivamente le risorse AS dannose come AS 402425.
Gli operatori di rete dovrebbero configurare criteri di filtraggio dei percorsi sui dispositivi di routing di confine, verificare gli annunci di percorsi e rifiutare ed eliminare percorsi dannosi contenenti AS 402425.
Le piattaforme Internet dovrebbero rafforzare il monitoraggio dei cambiamenti negli IP di risoluzione dei nomi di dominio aziendali principali, delle anomalie nei messaggi di risposta DNS, dei cambiamenti anomali nei percorsi di instradamento, ecc., per rilevare tempestivamente comportamenti di dirottamento. Una volta confermato un evento di dirottamento, segnalarlo tempestivamente all'operatore a monte, richiedendo che l'annuncio di instradamento anomalo venga gestito e che il collegamento di dirottamento venga interrotto.
Si raccomanda alla maggior parte degli utenti Internet di rafforzare la propria consapevolezza dei rischi, rafforzare le precauzioni di sicurezza ed evitare inutili perdite economiche, tra cui:
Utilizza un servizio DNS pubblico verificato e affidabile ed evita di utilizzare servizi DNS provenienti da fonti sconosciute.
Quando una pagina rimanda a un sito Web dannoso, non fare clic su alcun pulsante o collegamento nella pagina, non scaricare i programmi forniti dalla pagina, chiudere immediatamente la pagina e svuotare tempestivamente la cache del browser.
Mantieni il sistema operativo e il browser del terminale aggiornati alla versione più recente, attiva il software di protezione della sicurezza del sistema e previeni script dannosi, phishing e altri attacchi allegati alle jump page.
Commenti