Riassunto:
Il progetto firmware UEFI open source TianoCore EDK II ha recentemente rivelato una grave vulnerabilità di sicurezza che consente a un utente malintenzionato di inviare pacchetti di dati appositamente predisposti e attivare la corruzione della memoria durante il processo di avvio del dispositivo sulla rete per causare l'interruzione dell'avvio. Se un utente malintenzionato dispone delle informazioni sulla build del firmware di destinazione, è anche possibile eseguire il codice prima che il sistema operativo venga caricato.
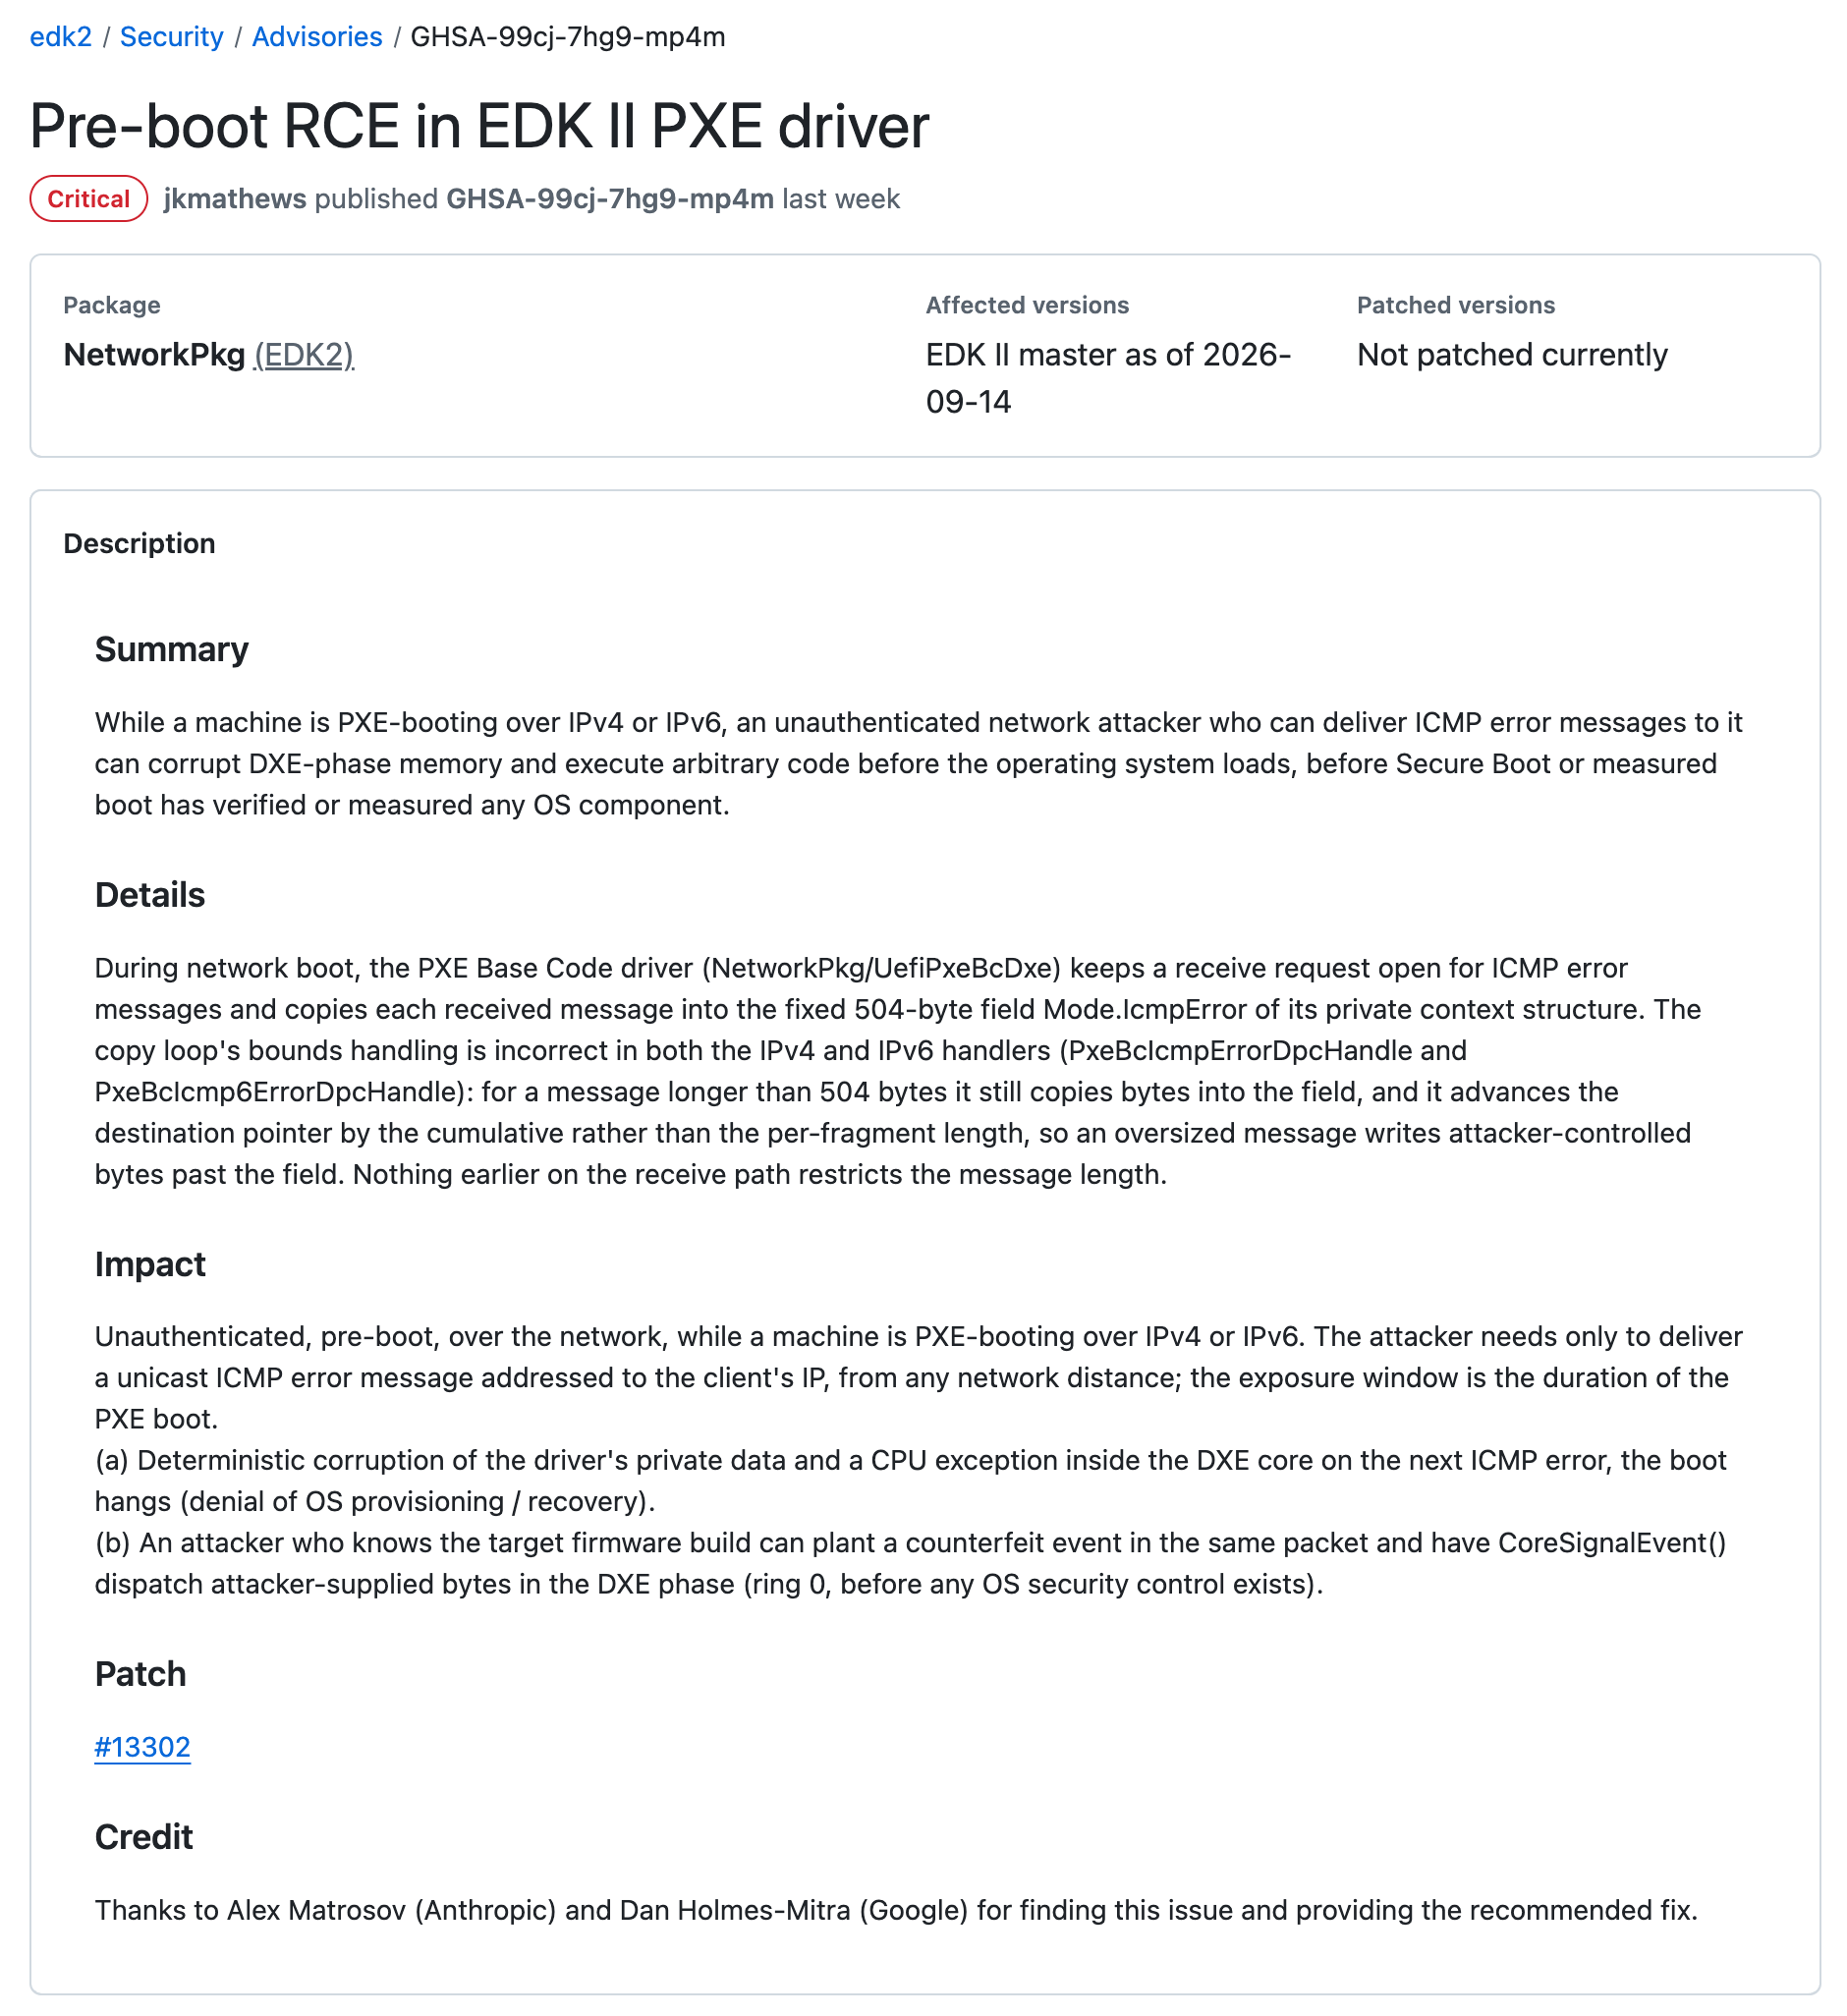
La vulnerabilità, numerata CVE-2026-97631, colpisce principalmente i server che utilizzano il firmware UEFI TianoCore. Il codice di correzione upstream è stato unito il 15 ottobre, ma anche server e dispositivi devono ottenere aggiornamenti firmware contenenti la correzione, che potrebbero richiedere software correlato e versioni di adattamento OEM.
UEFI è il firmware sottostante che viene eseguito all'avvio di un dispositivo, responsabile dell'inizializzazione dell'hardware e del caricamento dei successivi componenti di avvio. TianoCore EDK II è un'implementazione UEFI open source ampiamente utilizzata. I produttori di hardware e i fornitori di servizi cloud costruiranno il proprio firmware di avvio UEFI basato su questo progetto.
Questa vulnerabilità si verifica nel driver del codice base PXE. PXE consente ai dispositivi di ottenere dalla rete i programmi necessari per l'avvio. È comunemente utilizzato nella distribuzione di server, nell'installazione e nel ripristino del sistema nei data center. Quando il dispositivo viene avviato PXE su IPv4/v6, il driver riceverà messaggi di errore ICMP dalla rete e i messaggi di errore verranno quindi copiati in un buffer di dimensione fissa.
TianoCore ha affermato nell'annuncio che il codice interessato presenta un bug nella gestione della lunghezza dei dati e degli offset dei frammenti: i messaggi che superano i 504 byte potrebbero scrivere i limiti del buffer e sovrascrivere la memoria adiacente. Un utente malintenzionato dovrebbe inviare un messaggio di errore ICMP appositamente predisposto all'indirizzo IP del dispositivo durante l'intervallo di tempo in cui il dispositivo di destinazione è sottoposto a un avvio PXE.
TianoCore EDK II è il codice di base per molti prodotti firmware UEFI. AMI, Insyde, Phoenix e altri produttori utilizzano questo progetto e Microsoft sta anche sviluppando il progetto Project Mu basato su TianoCore EDK II.
Il team del progetto ha menzionato nell'annuncio che la valutazione dell'impatto della vulnerabilità deve essere combinata con dispositivi specifici: gli amministratori devono verificare se il firmware contiene il driver PXE interessato, se il dispositivo si avvierà tramite la rete, ecc. Gli amministratori specifici devono contattare il produttore del dispositivo per una consulenza in base al tipo di server. Il produttore del dispositivo deve ottenere il firmware più recente e ricostruire il proprio firmware UEFI.
Fino a quando non viene ottenuta una correzione del firmware, gli amministratori possono disabilitare l'avvio PXE. Se è necessario l'avvio PXE, la rete di avvio può essere posizionata su un segmento di rete affidabile e isolato per limitare il traffico ICMPv4/v6 non autorizzato.
Commenti