Riassunto:
Nonostante anni di avvertimenti da parte di aziende ed esperti di sicurezza informatica sui rischi posti dalle password deboli, un gran numero di utenti preferisce ancora credenziali di accesso semplici e prevedibili. Una nuova ricerca mostra che la comodità e la memorabilità rimangono le considerazioni più importanti per le persone quando si impostano le password, mentre la sicurezza spesso passa in secondo piano.
Un nuovo rapporto pubblicato dal fornitore di servizi di gestione delle password NordPass, NordLayer e dai ricercatori di sicurezza informatica mostra che il team di ricerca ha analizzato i dati delle password esposti in violazioni di dati pubblici e attacchi malware da settembre 2025 a settembre 2026 e ha condotto statistiche e confronti sull'utilizzo delle password in 44 paesi e regioni in tutto il mondo.
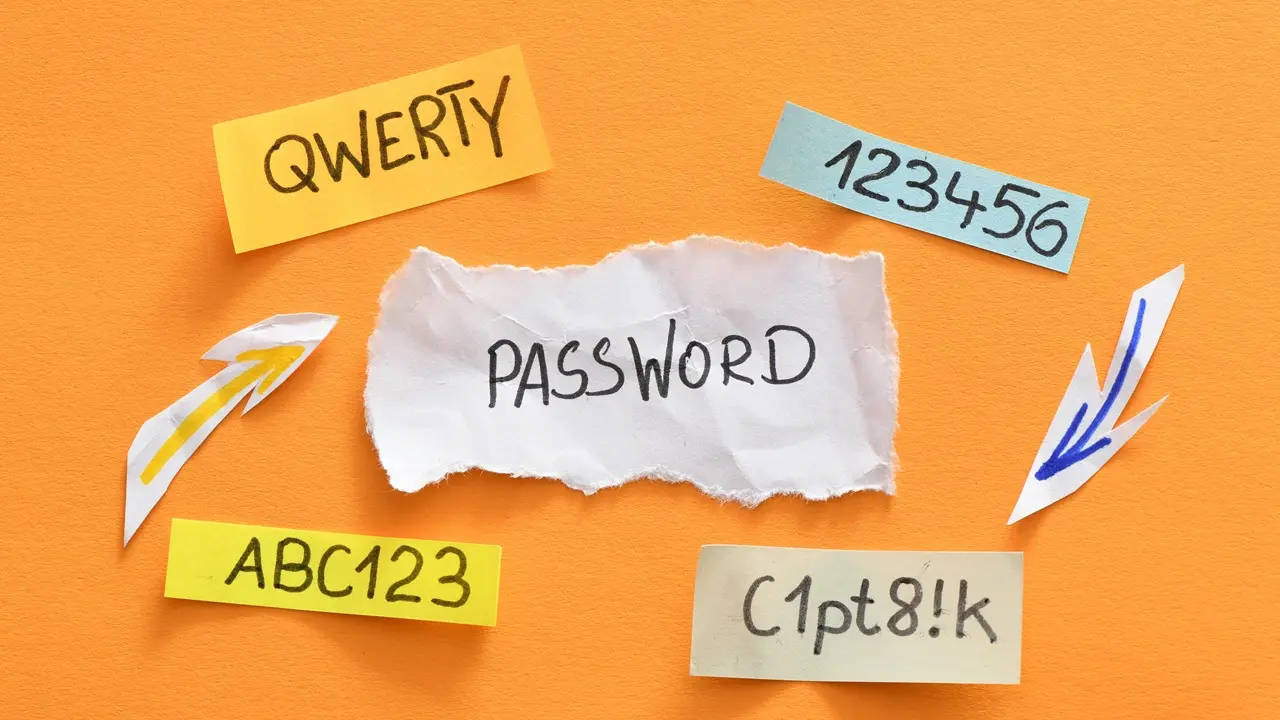
Dal rapporto è emerso che le password più comuni nel mondo nel 2026 includono ancora combinazioni estremamente facili da decifrare come "123456", "admin" e "12345678". Tra queste, "123456" è stata in cima alla lista in sette degli ultimi otto anni, mentre le prime tre password sono rimaste invariate per molto tempo. Ciò significa che, nonostante sia aumentata la consapevolezza pubblica sulla sicurezza della rete, un gran numero di utenti dà ancora priorità alla comodità di ricordare le password piuttosto che alla sicurezza dell’account.
Lo studio ha inoltre rilevato che le persone mostrano una chiara tendenza a essere pigre durante la creazione delle password, e questo fenomeno abbraccia lingue e regioni. Molti utenti utilizzano semplicemente la versione nella lingua madre di "password" come password, ad esempio "motdepasse" in francese e "contraseña" in spagnolo. Allo stesso tempo, i paesi che utilizzano l’alfabeto latino hanno maggiori probabilità di utilizzare password composte da parole, mentre le regioni che utilizzano altri sistemi di scrittura utilizzano più spesso password puramente numeriche.
Anche la cultura pop ha una chiara influenza sulla scelta della password. Il rapporto elenca una serie di esempi di password provenienti da videogiochi, animazione, musica e cultura di Internet, come parole relative ai giochi e all'animazione come "minecraft" e "sasuke20", nonché nomi di band metal come "Slayer@666" e "Pantera1234". Inoltre, nelle password compaiono spesso meme Internet e piattaforme di social media, come “skibiditoilet” e “Tiktok2002”.
Anche le star dello sport sono diventate un'importante fonte di ispirazione per gli utenti nell'impostazione delle password. Il rapporto sottolinea che dopo che la stella dell'NBA LeBron James ha completato una tripla doppia in tre partite consecutive nel 2024 all'età di 39 anni e 319 giorni, "Lebron0319" contenente numeri correlati è entrato nell'elenco delle prime 200 password compilato da NordPass. Inoltre, i nomi dei calciatori Messi, Lampard e Lewandowski sono stati utilizzati da un gran numero di utenti per l'impostazione delle password.
Sebbene queste password provengano da un'ampia gamma di fonti e siano disponibili in molte forme, NordPass ritiene che quasi tutte possano essere violate in pochi secondi. A tal fine, l'agenzia consiglia agli utenti di creare password lunghe non meno di 15 caratteri e combinare lettere maiuscole e minuscole, numeri e simboli speciali. Allo stesso tempo, gli utenti possono anche utilizzare una passphrase composta da più parole non correlate per migliorare la sicurezza.
Il rapporto raccomanda inoltre di impostare password univoche per ciascun account, abilitare l'autenticazione a più fattori, utilizzare un gestore di password per salvare e generare password complesse e controllare regolarmente se le credenziali dell'account sono state esposte in una violazione dei dati.
Inoltre, i ricercatori hanno chiesto ancora una volta la promozione di metodi di autenticazione senza password come "Passkey". Questa tecnologia consente agli utenti di accedere a siti Web e applicazioni tramite mezzi biometrici come impronte digitali e riconoscimento facciale senza dover ricordare password complesse. Poiché aziende tecnologiche come Microsoft, Google e Facebook continuano a promuovere la divulgazione delle tecnologie correlate, l'industria ritiene generalmente che le chiavi di accesso possano ridurre efficacemente il rischio di attacchi di phishing e ridurre la continua dipendenza degli utenti da password fragili come "12345678" e "qwertyuiop".
Commenti