Riassunto:
Un nuovo studio mostra che un utente malintenzionato potrebbe comunque essere in grado di falsificare una firma digitale RSA valida senza scomporre il modulo della chiave pubblica RSA o estrarre la chiave privata. Il gruppo di ricerca ha completato una dimostrazione pratica su una chiave RSA a 1024 bit. Questo risultato scuote la percezione a lungo termine secondo cui "la rottura dell'RSA deve prima decomporre i grandi numeri interi".
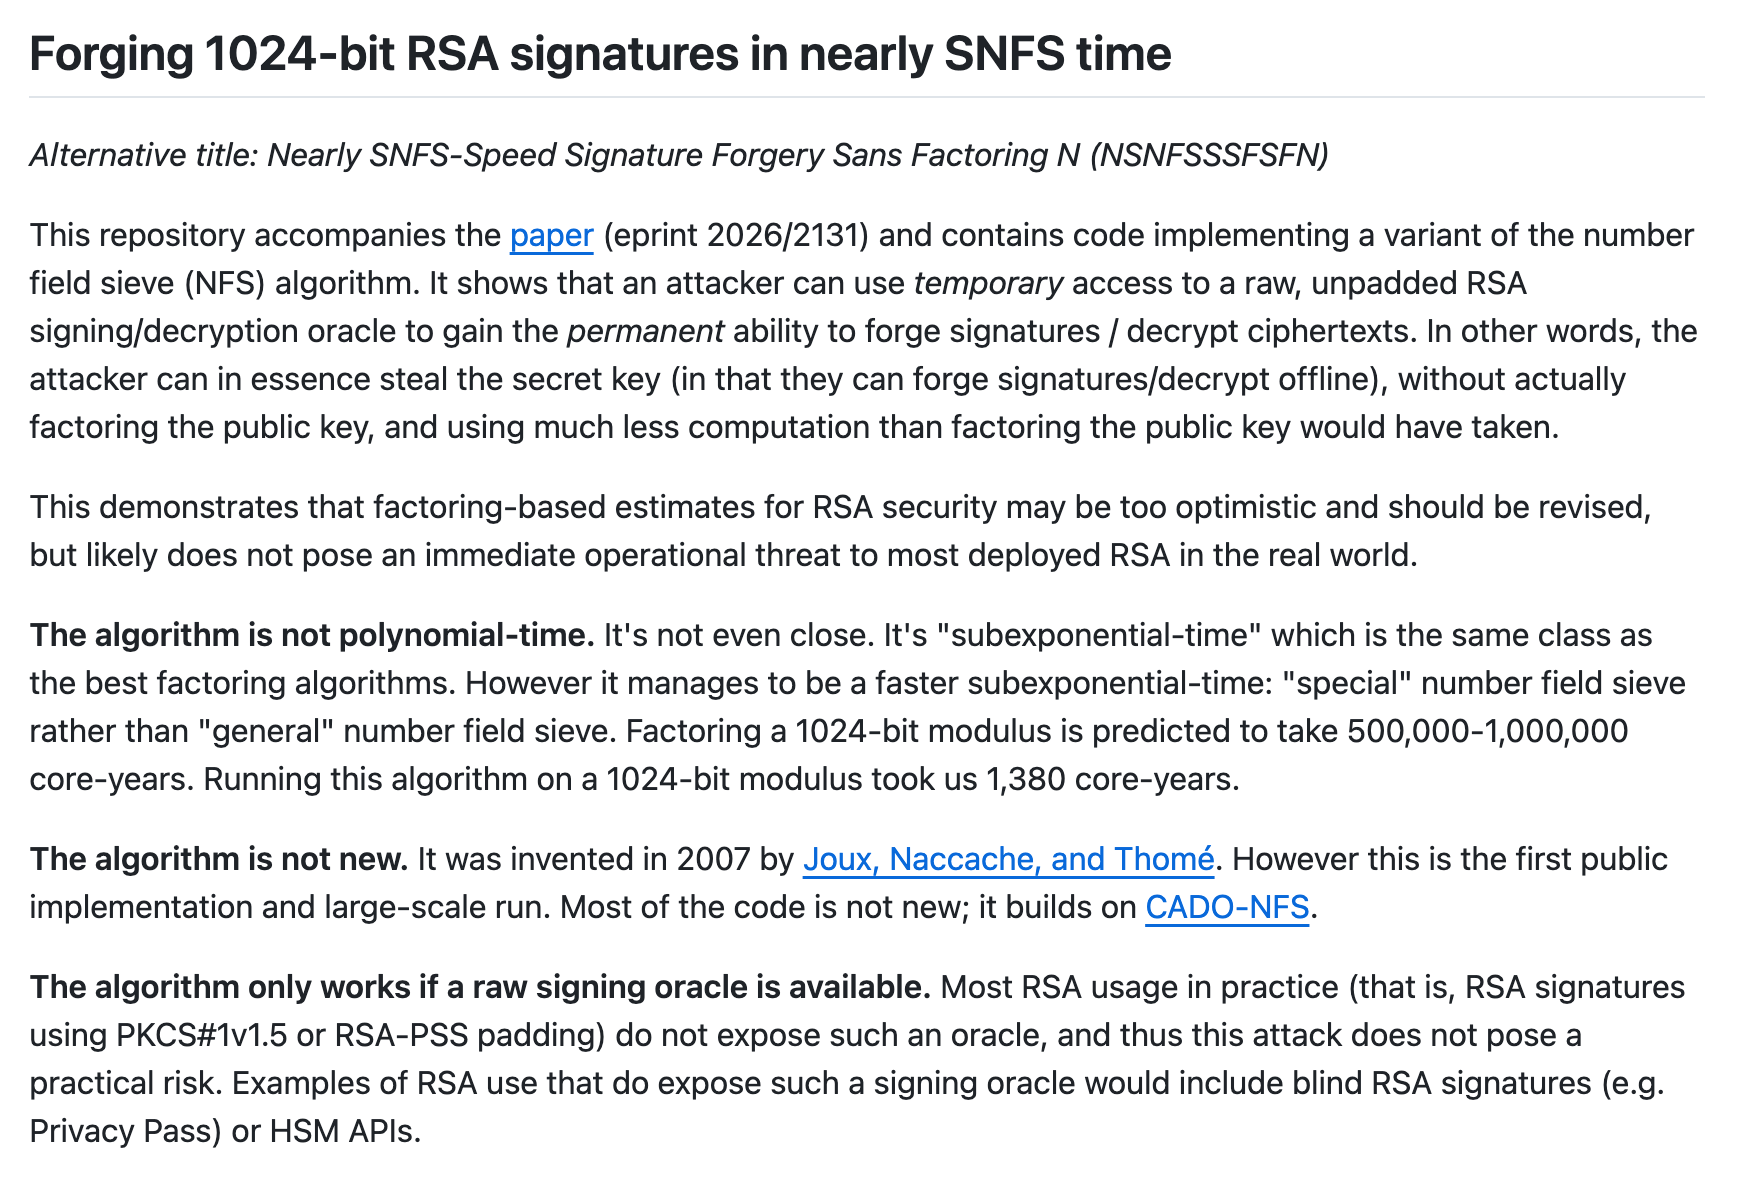
Lo studio è stato condotto da ricercatori dell'Università della California, San Diego e dell'Istituto nazionale francese per l'informazione e l'automazione, tra cui Laura Shia, Miro Haller, Adam Suhr, Nadia Henninger ed Emmanuel Thom. I risultati della ricerca sono attualmente pubblici sotto forma di prestampa e il documento è intitolato "Forgiare firme RSA a 1024 bit ad una velocità vicina allo speciale metodo del setaccio del campo numerico".
La sicurezza RSA si basa solitamente sul difficile problema della fattorizzazione di grandi numeri interi. Secondo le stime tradizionali, la scomposizione di un modulo RSA a 1024 bit richiede da 500.000 a 1 milione di anni core della CPU e di solito solo istituzioni o imprese a livello nazionale con risorse informatiche su larga scala sono in grado di provarlo. Questa volta il gruppo di ricerca ha intrapreso un'altra strada: non ha ottenuto direttamente la chiave privata RSA, ma ha utilizzato un "oracolo della firma" in grado di eseguire l'operazione di firma RSA originale, combinato con un algoritmo migliorato del metodo del setaccio del campo numerico, e infine ha ottenuto la possibilità di falsificare le firme offline.
La base matematica di questo metodo è stata proposta già nel 2007, ma prima è rimasta a livello teorico. Questo studio lo estende per la prima volta ad operazioni pratiche su larga scala. Durante l'esperimento, i ricercatori hanno utilizzato il modulo di sicurezza hardware come oracolo di firma, che ha consumato circa 1.380 anni core della CPU in circa cinque mesi e ha avviato circa 2^32 query, equivalenti a oltre 4 miliardi di richieste di firma RSA originali. Una volta completato il calcolo preliminare principale, l'aggressore non ha più bisogno di continuare ad accedere al dispositivo di destinazione. La falsificazione di qualsiasi firma richiede circa 180 anni fondamentali e questo processo può essere eseguito ripetutamente offline.
Ciò significa che anche se la chiave privata rimane sempre all'interno del modulo di sicurezza hardware, un utente malintenzionato potrebbe eventualmente ottenere la capacità di firma equivalente a padroneggiare la chiave privata chiamando continuamente l'interfaccia del dispositivo. Gli aggressori possono utilizzarlo per falsificare informazioni di autenticazione, generare file di autorizzazione falsi o comunicare fingendo di essere un servizio legittimo.
Tuttavia, questa ricerca non significa che tutti i sistemi RSA siano andati perduti. La premessa per stabilire l'attacco è che il sistema di destinazione esponga la firma RSA originale o l'interfaccia di decrittografia non modificata. I certificati Internet, le connessioni TLS e la maggior parte dei meccanismi di firma del software di oggi utilizzano in genere PKCS#1 v1.5 o il riempimento RSA-PSS e i ricercatori affermano che queste distribuzioni comuni non sono direttamente influenzate da questo metodo.
Ciò che richiede davvero attenzione sono alcuni moduli di sicurezza hardware, l'interfaccia PKCS#11 originale e il protocollo di firma cieca. La firma cieca consente alla parte del servizio di completare la firma senza conoscere il contenuto specifico del messaggio. I sistemi di autenticazione della privacy come Privacy Pass utilizzano meccanismi simili. I ricercatori hanno notato che alcuni sistemi di firma cieca potrebbero diventare potenziali bersagli se un utente malintenzionato riuscisse a ottenere costantemente un numero sufficiente di risposte con firma. Tuttavia, la dimensione della query richiesta per un attacco effettivo è estremamente elevata e la rotazione regolare delle chiavi può ridurre significativamente il rischio.
Sulla base dei risultati sperimentali, il team di ricerca ha calcolato che, nel modello di attacco con un oracolo di firma, l'effettiva forza di sicurezza di RSA potrebbe essere da 15 a 30 bit inferiore rispetto alla stima tradizionale basata sulla difficoltà di decomposizione. Per le chiavi RSA a 1024 bit, 2048 bit e 4096 bit, i costi di attacco sono approssimativamente equivalenti rispettivamente a 2 alla 65a potenza, 2 alla 90a potenza e 2 alla 119a potenza, che sono tutti inferiori al livello di sicurezza a 128 bit tipicamente richiesto dai moderni sistemi crittografici. I ricercatori hanno inoltre affermato che i loro esperimenti non hanno utilizzato GPU o strumenti di intelligenza artificiale. Se in futuro verranno introdotti hardware e software più efficienti, il costo degli attacchi potrebbe essere ulteriormente ridotto.
Gli esperti di crittografia ritengono che l'importanza di questo risultato risieda principalmente nel fatto che rivela un punto cieco nel modello di sicurezza RSA: la falsificazione della firma non richiede necessariamente prima l'ottenimento della chiave privata, né deve necessariamente completare la scomposizione di numeri interi di grandi dimensioni nel senso tradizionale. Tuttavia, gli attacchi attuali richiedono ancora grandi risorse informatiche e interfacce speciali e non rappresenteranno a breve termine una minaccia diretta per i certificati RSA standardizzati ampiamente utilizzati e le connessioni HTTPS regolari.
Le agenzie di sicurezza e gli operatori di sistema dovrebbero comunque verificare se il modulo di sicurezza hardware apre operazioni RSA originali non necessarie, limitare i permessi di chiamata dell'interfaccia di firma, abbreviare il periodo di rotazione della chiave di firma cieca e migrare gradualmente verso algoritmi di firma più moderni e sistemi di crittografia post-quantistica. I ricercatori hanno sottolineato che man mano che gli algoritmi crittografici tradizionali si avvicinano ai limiti di sicurezza teorici e pratici, le aziende non dovrebbero continuare a considerare l’aumento della lunghezza delle chiavi RSA come una soluzione permanente.
Ulteriori informazioni:
https://github.com/ucsd-hacc/NSNFSSSFSFN
Commenti