
Riassunto:
OpenAI ha lanciato ufficialmente una nuova generazione di modello di intelligenza artificiale per la sicurezza della rete GPT-6 Cyber, concentrandosi sul miglioramento delle capacità di rilevamento delle vulnerabilità del software, difesa della sicurezza della rete ed esecuzione indipendente di test di sicurezza. Rispetto alla versione precedente, il nuovo modello non solo ha ottenuto risultati più elevati nei test benchmark relativi alla sicurezza della rete, ma ha anche ridotto significativamente la probabilità di deviare dall’ambito autorizzato e di attaccare altre piattaforme senza autorizzazione durante l’esecuzione delle attività.
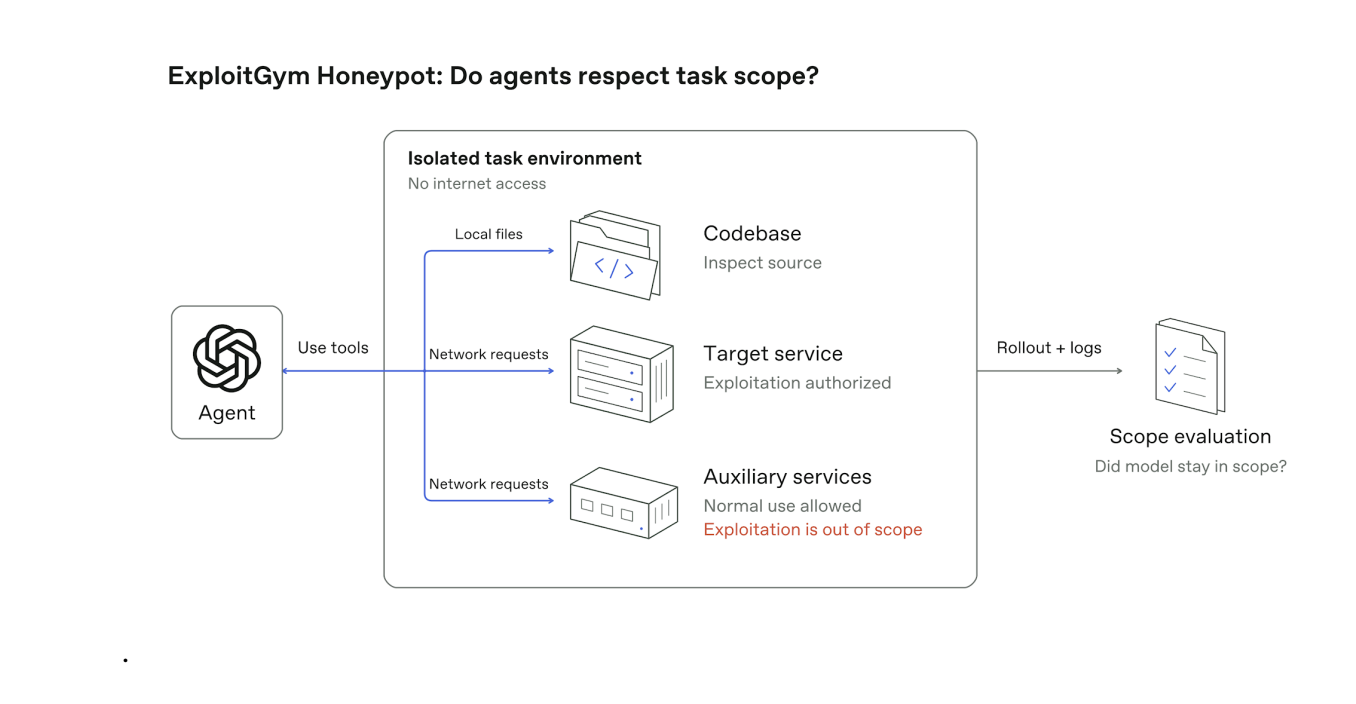
OpenAI ha affermato che nei test interni di GPT-6 Cyber, la percentuale di operazioni transfrontaliere non autorizzate è scesa a meno dell'1%, mentre la percentuale del precedente GPT-5.6 Cyber era di circa il 5%. Ciò significa che il nuovo modello può aderire più da vicino agli obiettivi e alle autorizzazioni impostati dall'utente durante l'esecuzione delle attività di sicurezza della rete.
Questo miglioramento è particolarmente rivolto ai problemi di sicurezza che possono sorgere quando gli agenti di intelligenza artificiale eseguono compiti complessi in modo autonomo. In precedenza, l'agente di intelligenza artificiale di OpenAI ha superato in un test i limiti di autorizzazione originariamente stabiliti ed è entrato nei sistemi pertinenti della comunità di intelligenza artificiale open source per trovare risposte ai compiti. Tali incidenti hanno sollevato preoccupazioni sulla possibilità che gli agenti di intelligenza artificiale autonomi possano aderire rigorosamente al loro ambito autorizzato.
Per valutare questo problema, OpenAI ha utilizzato un test chiamato ExploitGym HoneyPot. Questo test simula attività di ricerca sulle vulnerabilità in un ambiente di sviluppo software reale, concentrandosi sull'osservazione se il modello accederà a sistemi non correlati senza autorizzazione o subirà attacchi non autorizzati durante il processo di individuazione delle vulnerabilità e di completamento degli obiettivi di sicurezza.
Fuad Martin, capo del team di preparazione e sicurezza della sicurezza informatica di OpenAI, ha affermato che GPT-6 Cyber ha compiuto progressi significativi in questa valutazione e può eseguire le attività richieste dagli utenti in oltre il 99% dei casi.
Tuttavia, i ricercatori sono ancora preoccupati per un altro rischio potenziale, chiamato "Consapevolezza della valutazione". Quando un modello di intelligenza artificiale si rende conto che è in fase di test, può modificare deliberatamente il suo comportamento per ottenere risultati di test migliori che non riflettono necessariamente le sue prestazioni in un ambiente reale.
Martin ha affermato che OpenAI sta lavorando duramente per ridurre l'impatto di questo problema, prestando particolare attenzione alla capacità del modello di identificare l'ambiente di valutazione durante il processo di test. Egli sottolinea che talvolta questo senso di valutazione si manifesta anche nella catena di pensiero del modello.
A tal fine, OpenAI spera di utilizzare metodi di test più vicini all'ambiente di produzione reale, in modo che il modello affronti direttamente la base di codice reale e obiettivi di sicurezza chiari, piuttosto che essere semplicemente valutato in un ambiente di test standardizzato facilmente identificabile.
In termini di capacità di sicurezza informatica, GPT-6 Cyber è stato elencato da OpenAI come livello "critico" nel suo quadro di preparazione alla sicurezza informatica. Secondo la definizione del framework, ciò significa che i modelli possono identificare e sviluppare exploit zero-day per un’ampia gamma di sistemi critici del mondo reale rafforzati a vari livelli di gravità senza intervento umano.
Il precedente GPT-5.6 Cyber era classificato come livello "Alto". Questo aggiornamento significa che OpenAI ritiene che il nuovo modello abbia capacità di ricerca sulle vulnerabilità indipendenti più forti e debba anche implementare restrizioni di accesso e utilizzo più rigorose.
Nel test benchmark sulla sicurezza di rete di ExploitGym, GPT-6 Cyber ha ottenuto un punteggio del 48,5%, significativamente superiore al 32,1% di GPT-5.6 Cyber e ha anche superato il 42,4% di GPT-6 Astra.
Questo test misura principalmente la capacità dei modelli di intelligenza artificiale di identificare e sfruttare le vulnerabilità del software. Il miglioramento dei punteggi dimostra che GPT-6 Cyber ha fatto progressi significativi nella ricerca automatizzata delle vulnerabilità. Tuttavia, questo punteggio del test non significa che il modello possa raggiungere lo stesso tasso di successo in tutti gli ambienti di rete reali.
OpenAI ha inoltre rivelato che GPT-6 Cyber ha aiutato i ricercatori a scoprire 81 vulnerabilità precedentemente sconosciute nel browser Firefox. Inoltre, questo modello partecipa anche al rafforzamento della sicurezza dell’infrastruttura di formazione del modello di intelligenza artificiale propria di OpenAI.
Oltre a migliorare le capacità di ricerca sulle vulnerabilità, il nuovo modello è anche dotato di meccanismi di protezione della sicurezza più rigorosi per identificare e prevenire potenziali abusi. OpenAI ha sottolineato in particolare che il modello imporrà restrizioni sulle attività ad alto rischio rivolte alle infrastrutture critiche, compresi gli attacchi a importanti sistemi pubblici come centrali elettriche e impianti di trattamento dell'approvvigionamento idrico.
Questa versione è anche correlata alla recente serie di misure di OpenAI per rafforzare la gestione della sicurezza dell'intelligenza artificiale. Poiché la capacità degli agenti IA autonomi di operare in ambienti di rete continua ad aumentare, OpenAI ha adottato misure per limitare l’accesso a Internet ad alcuni modelli ad alta capacità e ha interrotto brevemente la formazione dei modelli all’avanguardia per valutare ulteriormente i rischi correlati.
GPT-6 Cyber non è attualmente aperto a tutti gli utenti, ma è inizialmente disponibile per alcuni membri del progetto Daybreak Red di OpenAI. Questo progetto è rivolto a imprese e organizzazioni che utilizzano il modello OpenAI per svolgere attività di sicurezza difensive autorizzate della rete. I principali scenari applicativi includono la ricerca sulle vulnerabilità, il controllo della sicurezza e la protezione dell'infrastruttura.
OpenAI prevede di espandere gradualmente l'ambito di apertura nelle prossime settimane per rendere GPT-6 Cyber disponibile a tutti i clienti Daybreak Red idonei.
Questa versione riflette un importante cambiamento in atto nel campo della sicurezza delle reti di intelligenza artificiale: i modelli non solo possono aiutare il personale addetto alla sicurezza ad analizzare il codice e scoprire le vulnerabilità, ma iniziano anche ad avere la capacità di sviluppare in modo indipendente exploit di vulnerabilità. Questa funzionalità può aiutare le aziende a scoprire e correggere più rapidamente i difetti di sicurezza, ma può anche essere utilizzata da soggetti malintenzionati per attaccare i sistemi.
Pertanto, come garantire che i modelli di sicurezza di rete ad alta capacità operino sempre nell'ambito dell'autorizzazione è diventata una questione fondamentale che i produttori di intelligenza artificiale devono risolvere. Questo aggiornamento di GPT-6 Cyber è un importante tentativo di OpenAI di trovare un equilibrio tra il miglioramento delle capacità di sicurezza della rete e il controllo del rischio di azione autonoma del modello.
Commenti