Riassunto:
Rapporti approfonditi pubblicati il 6 dai media coreani come Yonhap News Agency, Hankyoreh e Korea Economy indicano che molte banche in Corea del Sud sono state recentemente attaccate da hacker una dopo l'altra e che sono trapelate informazioni personali. Si sospetta che l’intelligenza artificiale (AI) sia coinvolta.
Secondo l'agenzia di stampa Yonhap e il settore finanziario coreano, molte banche nella Corea del Sud sono state recentemente attaccate da hacker. Sono trapelate circa 25.000 informazioni sui clienti della Shinhan Bank, 119 informazioni sui clienti della KB Kookmin Bank, 89 informazioni sui clienti della Hana Bank e sono trapelate le informazioni di 11 dipendenti in outsourcing della BNK Busan Bank. Attacchi sospettati di utilizzare l’intelligenza artificiale si sono verificati anche contro casse di risparmio, società di prestito e istituti di mutuo finanziamento.
In questo attacco sono emersi segni di abuso dello strumento di sicurezza di rete open source ARTEX. Secondo Yonhap News Agency, ARTEX può richiamare vari modelli di intelligenza artificiale come Claude di Anthropic e GPT di OpenAI. Originariamente veniva utilizzato per aiutare le organizzazioni a scoprire le vulnerabilità della rete, ma gli hacker sono sospettati di abusarne negli attacchi. Per evitare il tracciamento, l'aggressore ha utilizzato più di 20 indirizzi IP in più di 10 paesi tra cui Stati Uniti, Giappone e Germania. L'identità del sospettato non è stata ancora determinata.
Il presidente sudcoreano Lee Jae-myung ha chiesto un'indagine approfondita e la formulazione di contromisure. Il 6, ha inoltre esortato a verificare quanto prima possibile i sistemi di sicurezza del settore privato e i sistemi centrali nazionali e ad adottare immediatamente le necessarie misure di sicurezza crittografate.
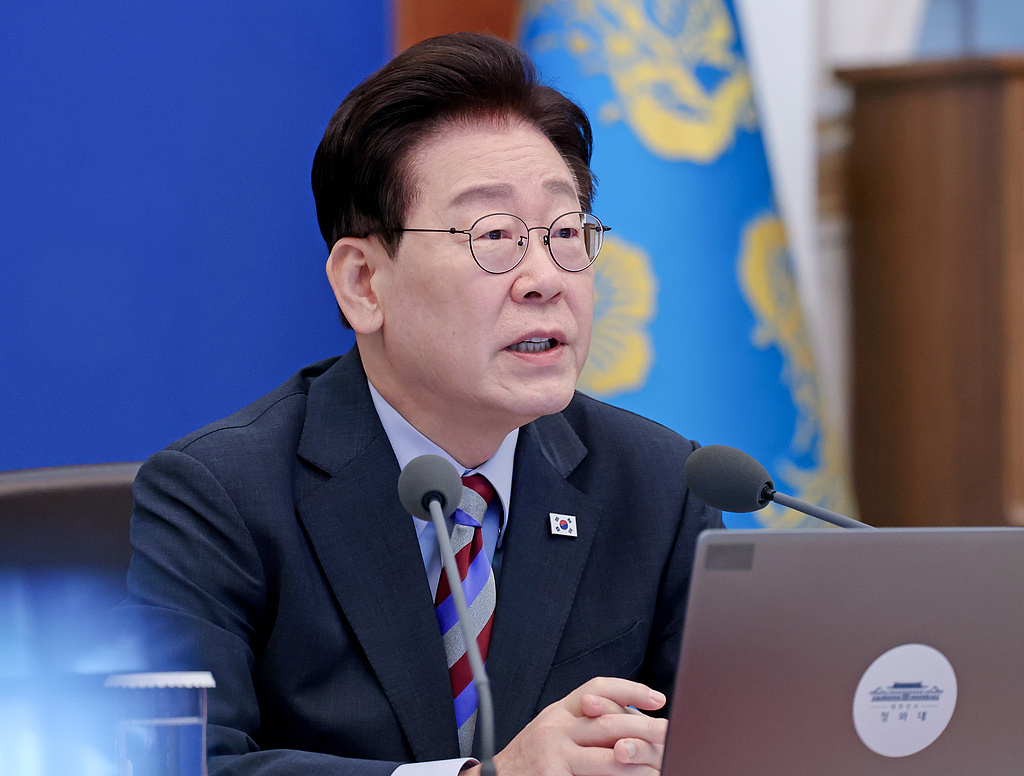
Lee Jae-myung ha dichiarato durante la riunione del Consiglio di Stato del 6 che è difficile far fronte all'evoluzione delle minacce informatiche basandosi esclusivamente sulla riparazione dopo l'incidente. È necessario disporre di capacità di rilevamento preventivo e di capacità di sicurezza per bloccare in modo proattivo gli attacchi. Ha sottolineato che "la velocità è essenziale" e ha chiesto di accelerare lo sviluppo e la promozione della tecnologia IA dedicata alla sicurezza della rete, affermando: "È tempo di riformare globalmente il modello di sicurezza sociale per adattarsi all'era dell'IA."
Secondo il rapporto della Yonhap News Agency del 6, l'Agenzia nazionale di polizia sudcoreana ha avviato ufficialmente un'indagine sugli attacchi informatici subiti lo stesso giorno da sette istituti finanziari, accusando gli hacker di violare l'"Information and Communications Network Act". Responsabile delle indagini è una squadra investigativa sul terrorismo informatico composta da 28 membri.
I media coreani hanno affermato che le banche stanno promuovendo misure di sicurezza. La Shinhan Bank prevede di condurre regolari ispezioni di sicurezza su un totale di 317 punti sul suo sito web, sulle applicazioni mobili e sui sistemi interni il prossimo mese; Kookmin Bank prevede di introdurre nuovi sistemi di rilevamento delle intrusioni, di blocco e firewall web entro l'anno. Entrambe le banche hanno affermato che le misure pertinenti erano state pianificate in anticipo e non avevano nulla a che fare con l'incidente.
Anche le tre principali agenzie di rating della Corea del Sud hanno iniziato a valutare l'impatto di questo incidente. Oltre alle multe e alle penalità di sospensione dell'attività che le banche potrebbero dover affrontare, esamineranno anche se il danno alla reputazione della banca e la perdita di clienti influenzeranno il suo rating creditizio.
Commenti