Riassunto:
L'FBI ha affermato che un gruppo di hacker sostenuto dallo stato nordcoreano ha rubato criptovalute per un valore di oltre 400 milioni di dollari negli ultimi 18 mesi attraverso un sofisticato attacco di ingegneria sociale chiamato "FaceStealer". Questi aggressori utilizzano un personaggio familiare della vittima per simulare una videoconferenza, ingannare la vittima inducendola a installare malware e quindi espandere la portata dell'attacco attraverso dispositivi e social network compromessi.
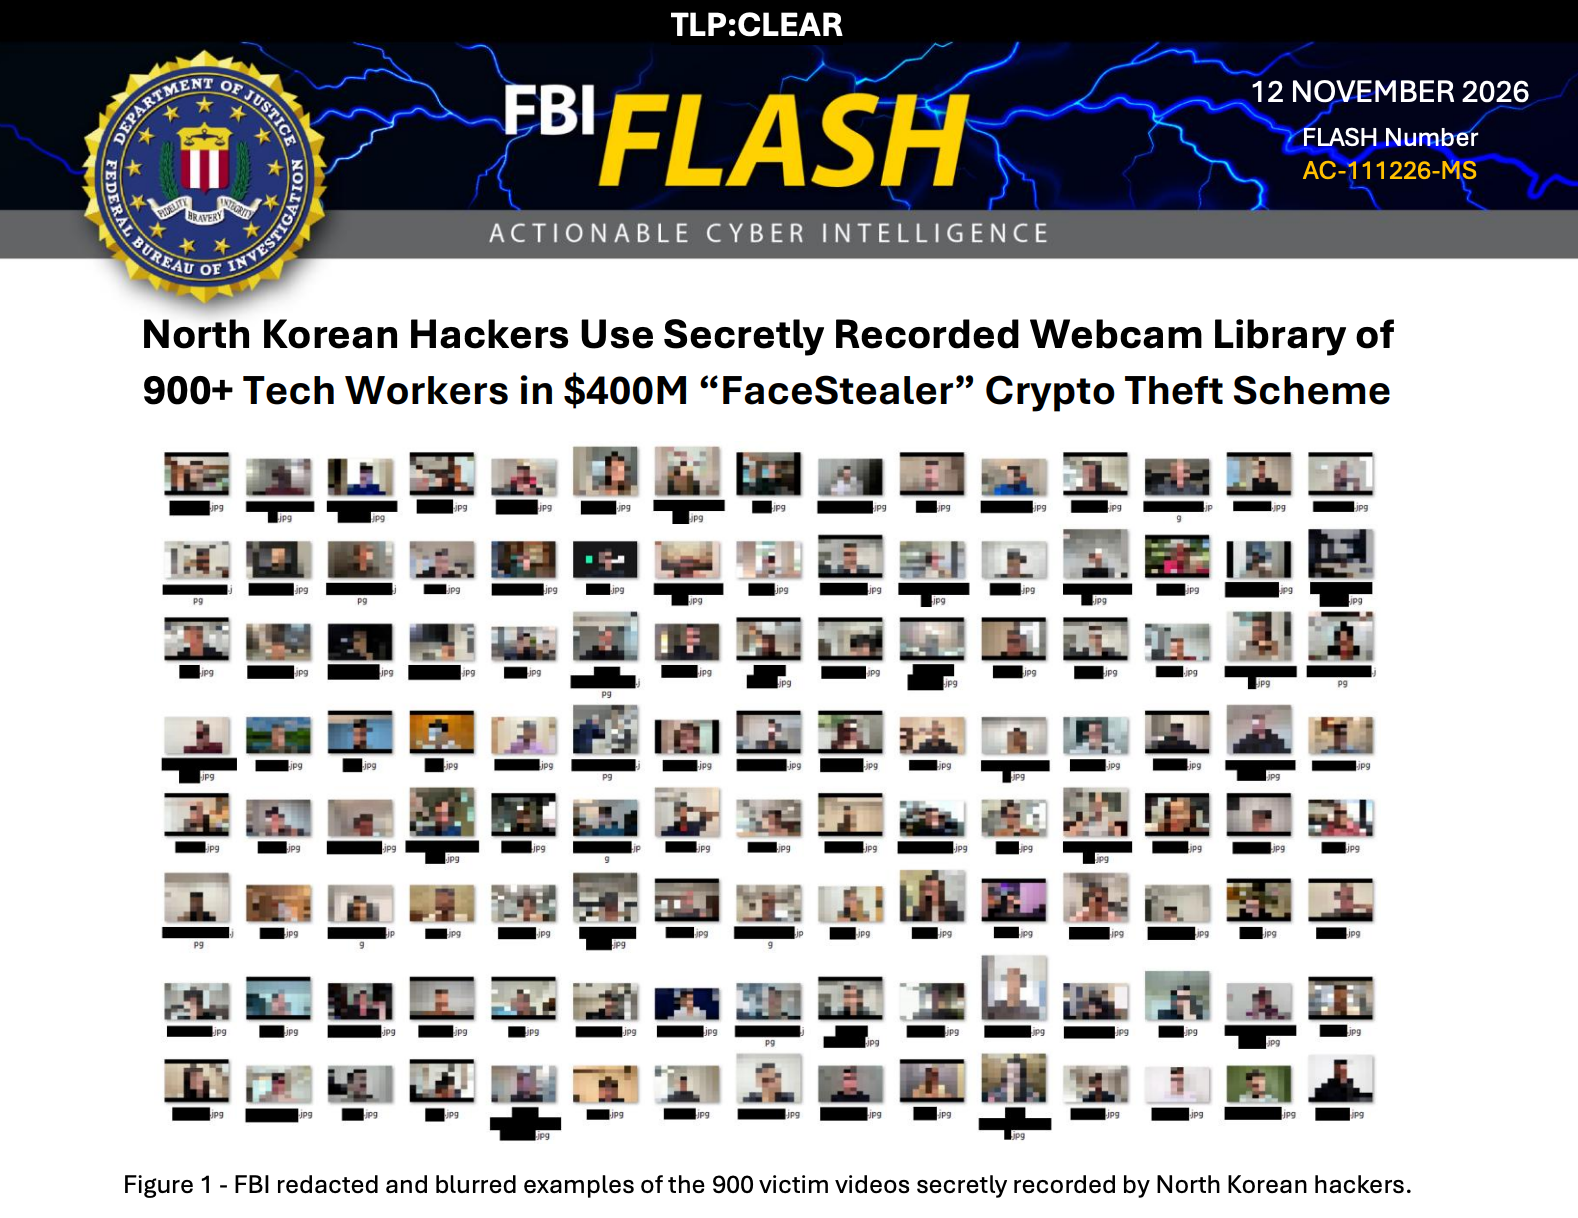
Secondo un rapporto Reuters del 12 novembre 2026, l'FBI ha rivelato che questo sistema di attacco non si limita a rubare password tramite e-mail di phishing o siti Web dannosi, ma combina account social di persone reali, video registrati di nascosto e immagini profondamente false generate dall'intelligenza artificiale, facendo credere erroneamente alle vittime di comunicare normalmente con colleghi fidati, amici o addetti ai lavori del settore.
Un attacco spesso inizia con un invito a una videoconferenza apparentemente credibile. Gli hacker invadono innanzitutto i social media o l'account di messaggistica istantanea di una persona presa di mira, ottengono le informazioni di contatto e i record delle comunicazioni passate, quindi utilizzano l'account rubato per inviare inviti alle riunioni alla vittima. Poiché l'invito proviene da un contatto reale e il contenuto del messaggio è coerente con le abitudini comunicative passate di entrambe le parti, l'obiettivo spesso non susciterà troppi sospetti.
Dopo aver fatto clic sul collegamento, la vittima accederà a un sito Web che imita i tradizionali software di videoconferenza come Zoom, Microsoft Teams o Google Meet. All'incontro può comparire una persona familiare alla vittima, ma in realtà si tratta di un video registrato in anticipo dall'aggressore. Gli hacker possono persino organizzare più partecipanti dall'aspetto autentico per migliorare la credibilità dell'intera riunione.
Durante l'incontro, l'aggressore causerà deliberatamente problemi tecnici, ad esempio affermando che la vittima non può essere ascoltata, e quindi chiederà all'altra persona di fare clic su un collegamento o di eseguire determinate azioni per risolvere il problema audio. La cosiddetta correzione è in realtà un malware e una volta che la vittima segue le istruzioni, il codice dannoso viene installato sul suo computer.
Una volta che un dispositivo viene compromesso, gli hacker possono rubare password, assumere il controllo degli account dei social media o ottenere l'accesso ad altri sistemi informatici a cui ha accesso la vittima. L'aggressore raccoglierà ulteriormente i contatti della vittima, le informazioni sui social media e i record di comunicazione, quindi utilizzerà queste informazioni per lanciare un nuovo ciclo di attacchi contro parenti, amici, colleghi e partner commerciali.
Ciò significa che ogni vittima può diventare il punto di ingresso per il successivo round di attacchi. Non solo gli hacker sono in grado di sfruttare gli account e le informazioni acquisite dalla violazione iniziale, ma possono anche utilizzare la vera identità della vittima per stabilire una nuova fiducia, rendendo più difficile l'identificazione degli attacchi successivi.
L'FBI afferma che gli aggressori hanno iniziato a utilizzare l'intelligenza artificiale per creare video deepfake di celebrità e figure importanti nel settore delle criptovalute. Queste immagini false vengono utilizzate nelle videoconferenze per migliorare ulteriormente l'effetto inganno. Questa volta l'FBI ha sequestrato più di 900 video webcam delle vittime, dimostrando che gli aggressori non solo utilizzano immagini preregistrate per impersonare altri, ma continuano anche a raccogliere materiale video di nuove vittime per fornire materiale per attacchi successivi.
Il Dipartimento di Giustizia degli Stati Uniti ha definito questa operazione l'attacco di ingegneria sociale "FaceStealer" del gruppo di hacker nordcoreano e il 12 novembre ha annunciato di aver adottato misure per sequestrare l'infrastruttura cloud utilizzata dai relativi hacker. Gli Stati Uniti sostengono che questa azione ha causato più di 400 milioni di dollari in perdite di criptovalute negli ultimi 18 mesi e ha anche minacciato la sicurezza della catena di fornitura del software open source.
L'FBI ha attribuito le attività al gruppo di hacker nordcoreano Sapphire Sleet, noto anche come UNC1069. L'organizzazione è stata monitorata anche da agenzie di ricerca sulla sicurezza utilizzando nomi come Dangerous Password, CryptoCore e BlueNoroff. Gli Stati Uniti hanno sottolineato che questi aggressori stanno gradualmente espandendo i loro obiettivi dai possessori di criptovaluta agli sviluppatori e manutentori di software open source, cercando di invadere i loro dispositivi personali e gli account dei magazzini software.
Questo cambiamento è particolarmente degno di nota. Il software open source viene spesso utilizzato da un gran numero di aziende e sviluppatori per creare le proprie applicazioni. Se un utente malintenzionato riesce a controllare l'account del manutentore di un progetto importante, è possibile inserire contenuti dannosi negli aggiornamenti software o negli invii di codice, colpendo così gli utenti a valle. L'FBI ritiene che gli attacchi alla catena di fornitura del software open source potrebbero rappresentare una nuova importante direzione di questa operazione.
Un caso annunciato dal Dipartimento di Giustizia degli Stati Uniti ha dimostrato che all'inizio di quest'anno uno sviluppatore responsabile della manutenzione di una libreria software JavaScript ha partecipato a una falsa riunione di Teams. All'incontro è intervenuta una persona conosciuta dallo sviluppatore, che gli ha chiesto di eseguire delle operazioni di riparazione a causa di problemi audio, che alla fine hanno portato all'infezione del computer dello sviluppatore. L'aggressore tenta di accedere all'account del software warehouse che controlla e crea ulteriori rischi nella catena di approvvigionamento. Gli attacchi correlati sono stati infine scoperti e bloccati, senza provocare una diffusione diffusa.
Il Dipartimento di Giustizia degli Stati Uniti ha inoltre sottolineato che l'operazione FaceStealer è un'operazione di hacking diversa dal recente enorme furto contro l'exchange di criptovalute Binance. Quest'ultimo coinvolge un gruppo di hacker nordcoreano noto negli Stati Uniti come Trader Traitor. L'FBI ha precedentemente attribuito il furto di Binance a questa organizzazione, mentre FaceStealer è stato implementato principalmente da gruppi di attività di hacker come Sapphire Sleet. I due non dovrebbero essere confusi.
La Corea del Nord ha una lunga storia di utilizzo del furto di criptovaluta per finanziare attività governative e programmi di armi sanzionate, ha affermato il Dipartimento di Giustizia degli Stati Uniti. Il sequestro aveva lo scopo di interrompere l'infrastruttura tecnica di FaceStealer e servire da promemoria ai settori delle criptovalute e dei software open source affinché siano più vigili.
Questo incidente dimostra anche che l'intelligenza artificiale e la tecnologia deepfake stanno cambiando il modo in cui la criminalità informatica attacca. In passato, l'immagine dei conoscenti nelle videoconferenze diventava spesso una base importante per la verifica dell'identità, ma ora gli hacker possono creare scene false estremamente confuse rubando account reali, registrando immagini di persone reali e generando video falsificati dall'intelligenza artificiale. Per le aziende e gli sviluppatori, fare affidamento esclusivamente su riprese video, avatar familiari o inviti a riunioni provenienti da account di conoscenti non è più sufficiente per confermare l’identità dell’altra parte.
Commenti