Riassunto:
Grok non delude mai quando si tratta di romperti la pelle. Proprio ora, la società di sicurezza Claroc ha scoperto che
è possibile accedere a più di 35.000 applicazioni create con Grok senza effettuare l'accesso e alcune di esse rivelano direttamente segreti aziendali e privacy personale.
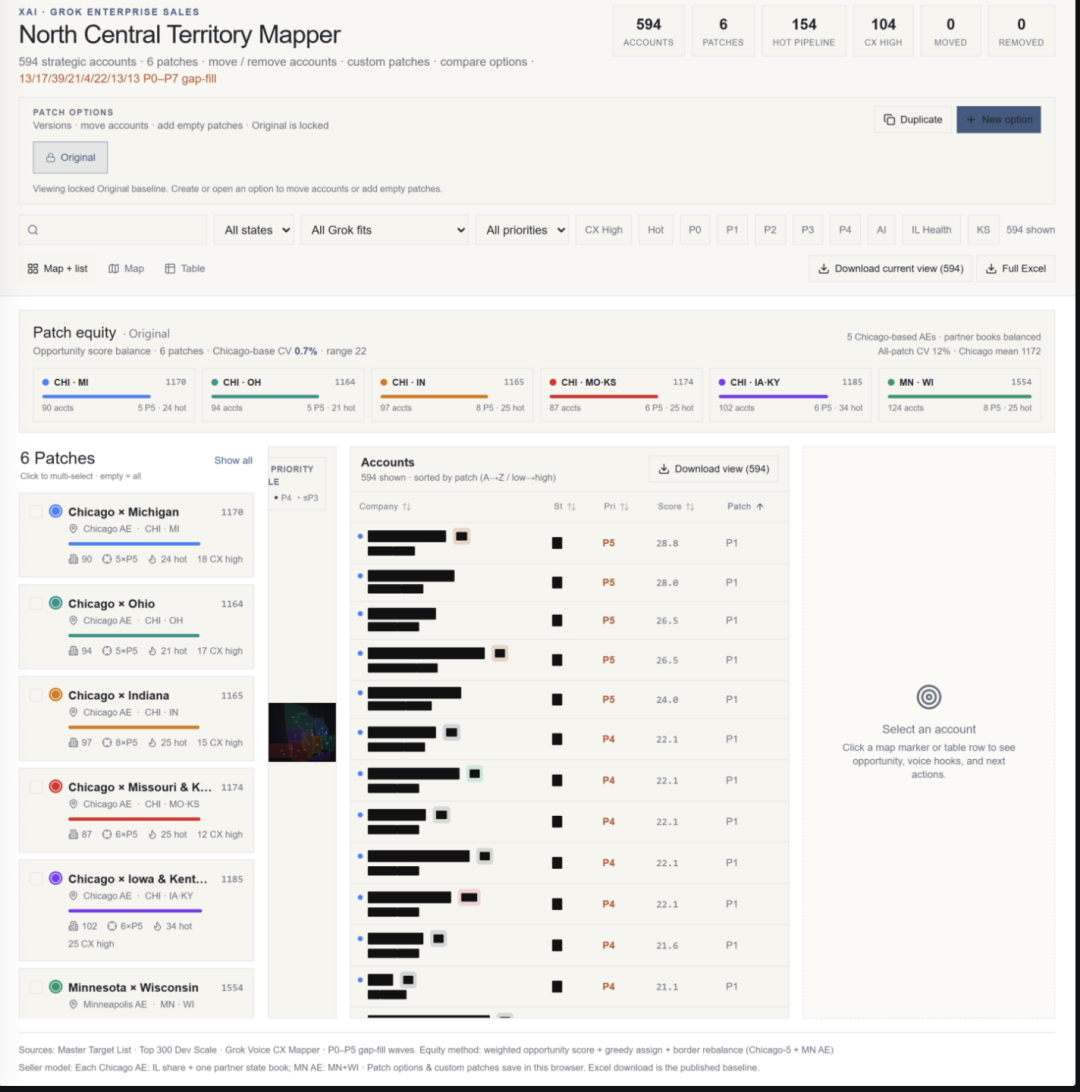
La cosa più interessante è che anche SpaceXSI (la società nata dalla fusione di SpaceX e xAI) e X di Lao Ma sono tra questi.Piani di onboarding dei dipendenti, informazioni sui clienti, proposte pubblicitarie... sono stati esposti anche i loro profitti.
Inoltre, Tesla, che non si è fusa, non è sfuggita. Un modulo di valutazione del centro servizi inserisce i nomi, l'efficienza lavorativa e lo stato dei bonus di 22 tecnici su una pagina web pubblica.
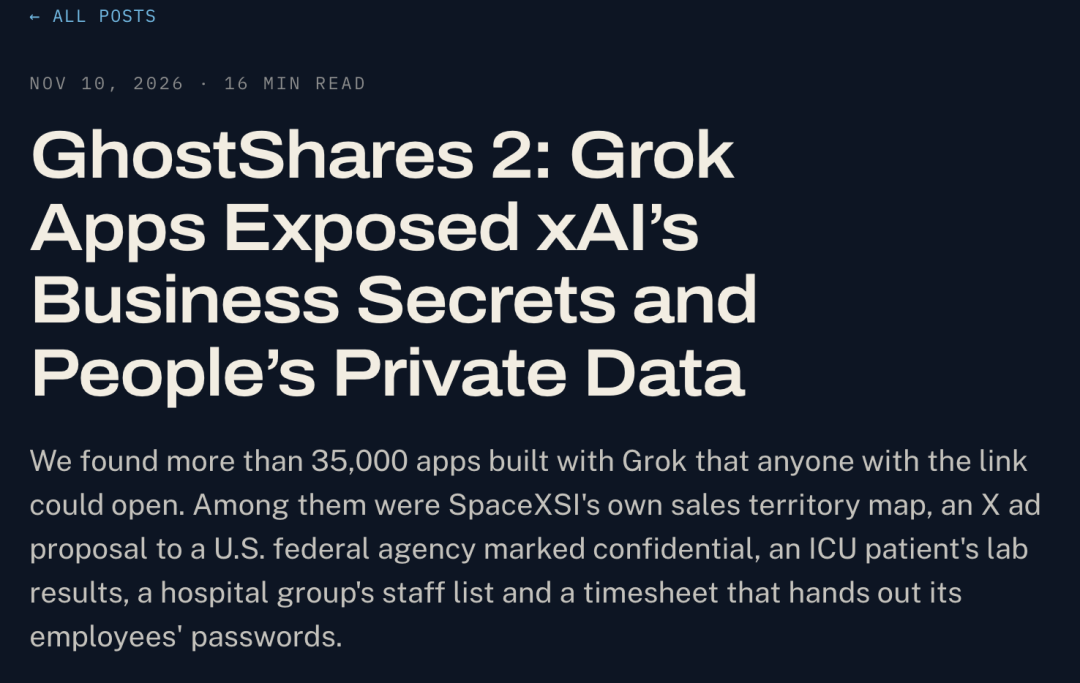
Ciò che è ancora più scandaloso è che non solo soffrono i nostri dipendenti che utilizzano i nostri prodotti, ma i contenuti trapelati coinvolgono anche informazioni sensibili della gente comune.
Inclusi i risultati dei test dei pazienti in terapia intensiva, gli esami di imaging, i registri sull'utilizzo dei ventilatori e le password degli account in testo non crittografato dei dipendenti aziendali.
Eccomi qui, basta usare Grok e ottenere l'apertura gratuita della casella con un clic?
Cosa è stato rivelato esattamente?
In particolare, all'inizio del problema, Claroc ha testato 43.551 (37.571 erano ancora online) indirizzi di applicazioni Grok Build e ha scoperto che il 94,7% delle applicazioni online poteva essere aperto senza effettuare l'accesso.
Anche se la maggior parte di queste applicazioni sono scarti di intelligenza artificiale realizzati da me e da te, come piccoli giochi, calcolatrici, ecc...
Dopo lo screening del modello e il campionamento manuale, Claroc stima che esistano circa 650-800 applicazioni contenenti dati privati.
Le istituzioni coinvolte includono SpaceXSI, X e altre 30 società, 6 delle quali sono state selezionate nella lista Fortune 500.
Quanto sensibili siano questi dati, lo saprai con alcuni esempi:
1. Un foglio informativo per il paziente in terapia intensiva, inclusi i risultati dei test del paziente, gli esami di imaging e lo stato di utilizzo del ventilatore.
2. L'applicazione di gestione del tempo di un appaltatore ha scritto nello script le password in chiaro di 18 account e chiunque visiti la pagina può scaricarlo.
3. Lo strumento di vendita interno di SpaceXSI, inclusi account cliente strategici, opportunità di vendita e informazioni sul team interno.
4. Modulo di valutazione del centro assistenza Tesla, inclusi nomi dei dipendenti, efficienza lavorativa e bonus.
. . . .
Guardandolo, si scopre che c'è qualcosa di "qualcuno bravo" su Vibe Coding, che registra la sua password e il rapporto dell'esame fisico.
Ma era troppo scandaloso per Grok esporlo direttamente al pubblico.
Ma allora come mai questi dati, che dovrebbero essere diffusi solo all'interno dell'azienda, compaiono su pagine web pubbliche?
Come potrebbe un collegamento casuale diventare l'ingresso all'apertura di una scatola?
Per dirla semplicemente, quando usi Grok vibecoding, assegnerà un URL indipendente a ciascuna applicazione pubblicata, simile al nome casuale .grok.me.
Questi nomi casuali sono composti da più parole e sono progettati per essere difficili da indovinare per gli altri. Ma il problema è che
l'URL è difficile da indovinare, il che non significa che i diritti di accesso siano sicuri.
Claroc ha scoperto che questi indirizzi di applicazione possono essere trovati in batch tramite il database Passive DNS (Passive DNS).
In parole povere, ogni volta che qualcuno visita un sito web, il computer deve interrogare tramite DNS l'indirizzo del server corrispondente al nome di dominio. Alcuni servizi di risoluzione DNS raccolgono questi record di query e li inseriscono in un database ricercabile.
Così si forma un percorso di scoperta:
Qualcuno accede all'applicazione → La query DNS lascia un record → Il nome di dominio entra nel database DNS passivo → Il personale esterno trova l'indirizzo dell'applicazione in batch.
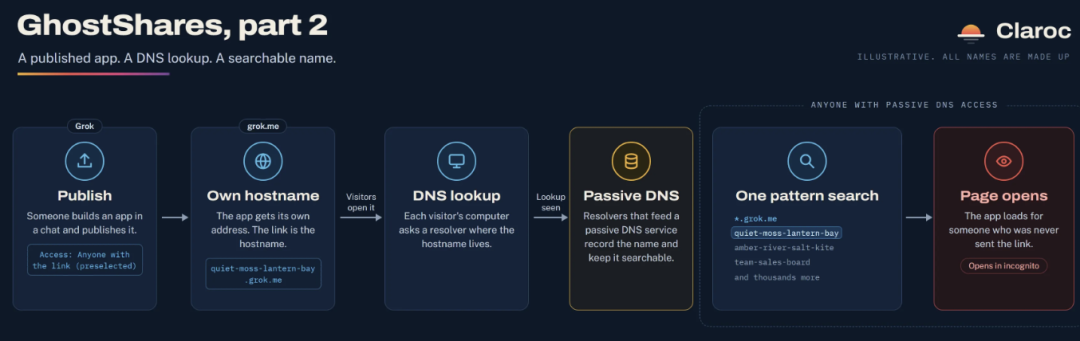
Se le autorizzazioni di accesso dell'app sono impostate su "Chiunque abbia il collegamento", finché viene trovato l'URL, sarà possibile aprirlo direttamente.
In altre parole, Grok utilizza URL casuali per aumentare la difficoltà di rilevamento delle applicazioni, ma non risolve realmente il problema del controllo degli accessi.
Per correttezza, Claroc ha effettuato anche un test di controllo con l'applicazione ChatGPT: l'indirizzo della sua applicazione può essere incluso anche nel DNS passivo, ma il pannello di condivisione è impostato su "Solo io" per impostazione predefinita. Anche se altri trovano l'URL, non possono accedervi.
Questa è una vittoria per ChatGPT!
Inoltre, per verificare se il codice generato da Grok è affidabile e come vengono gestite le autorizzazioni del team.
Claroc ha successivamente utilizzato dati fittizi per creare un'applicazione di gestione dei clienti per un team di vendita composto da quattro persone.
Sebbene Grok abbia aggiunto automaticamente le funzioni di accesso di Google e X, i ricercatori hanno riscontrato un errore di basso livello dopo aver controllato il codice:
L'applicazione aggiunge prima la persona che ha effettuato l'accesso al team, quindi controlla se è un membro del team. Vale a dire, prima ti trascinerò nel gruppo e poi vedrò se sei un membro del gruppo.
Devono essere tutti amici del gruppo...
Il ricercatore ha quindi effettuato l'accesso utilizzando un account Google a cui non era mai stato invitato. Non solo ha visto tutte le informazioni del cliente, ma ha anche modificato con successo un record e ne ha cancellato un altro.
In altre parole, finché vorrai, la porta di Grokd sarà sempre aperta per te.
Risposta ufficiale e follow-up
Dopo che l'incidente è stato denunciato, SpaceXSI ha dichiarato ai media che le applicazioni sono private finché il creatore non le condivide attivamente e che il rilascio richiede più passaggi.
L'azienda ha inoltre affermato che gli account dei suoi dipendenti sono impostati su "solo tu" per impostazione predefinita e che per rendere pubblica l'applicazione è necessario modificare attivamente le autorizzazioni.
Ma Claroc ha affermato che nell'account a pagamento utilizzato per i test, il pannello di pubblicazione preselezionava "chiunque abbia il collegamento".
La chiave qui è:
Privato prima della pubblicazione e chi ha accesso per impostazione predefinita durante la pubblicazione sono due domande.
Se fai clic fino in fondo su "Pubblica", l'ambito di accesso finale preselezionato sarà comunque costituito da tutte le persone che possiedono il collegamento. Anche se confermi più volte, l'elenco dei membri del team non verrà aggiunto automaticamente.
I ricercatori hanno anche verificato le capacità di controllo delle autorizzazioni esistenti di Grok.
Dopo il passaggio a "Solo tu", agli estranei verrà negato l'accesso alla pagina e all'interfaccia dati; l'annullamento della pubblicazione può anche portare l'applicazione offline in pochi secondi.
Quindi, Grok dispone di misure protettive che possono essere utilizzate. La domanda è se queste misure vengono effettivamente utilizzate quando gli utenti rilasciano strumenti interni.
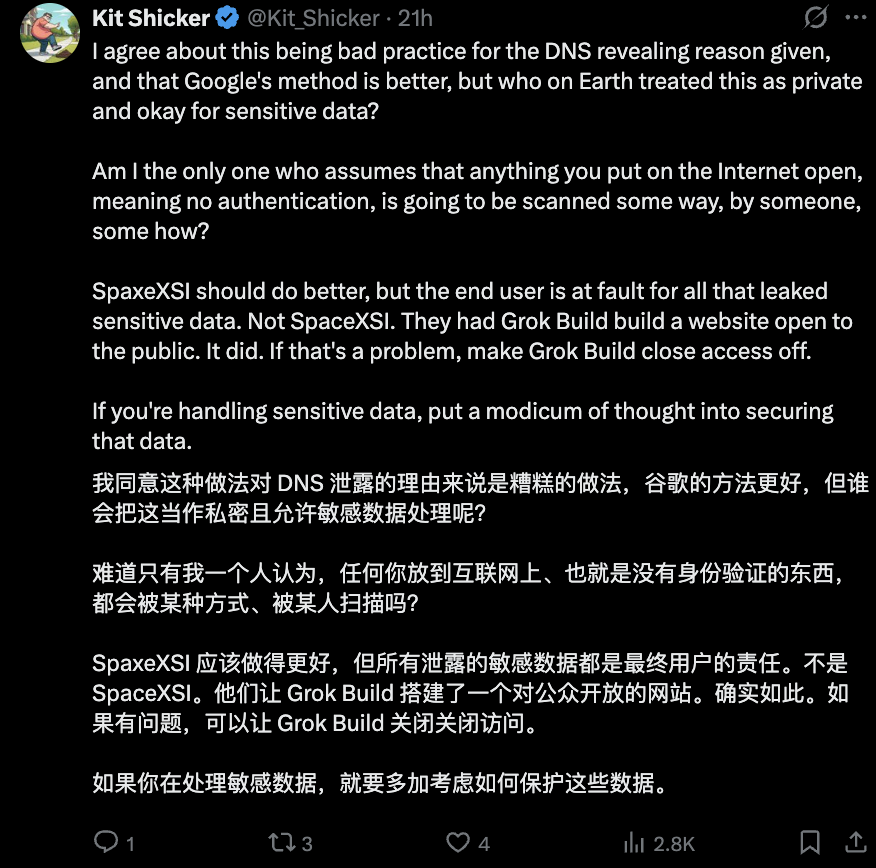
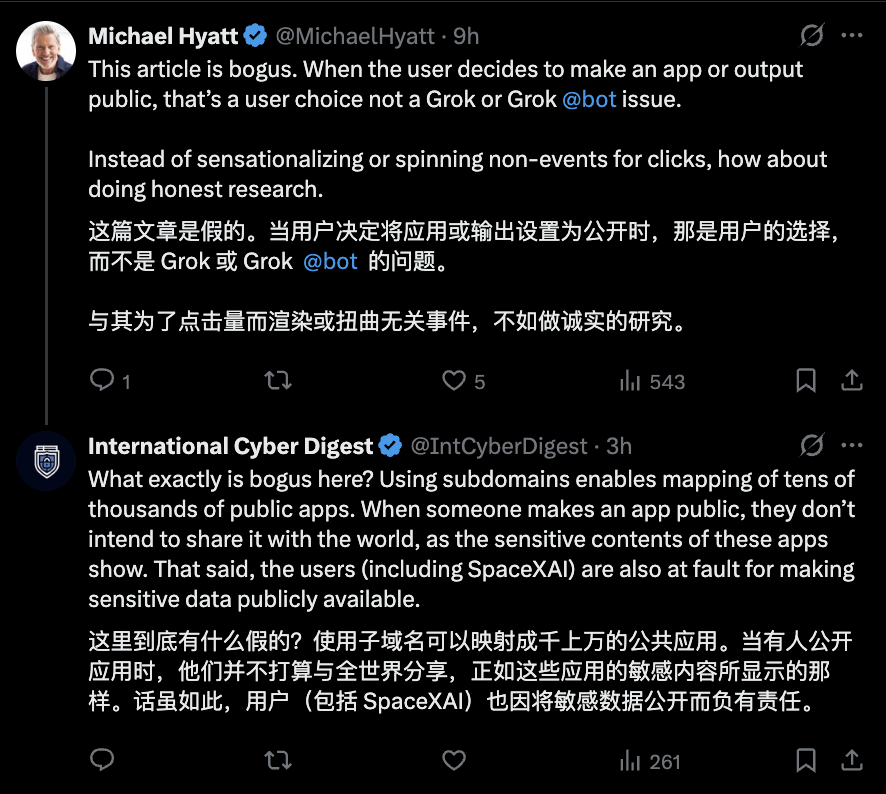
Al momento la questione ha causato un litigio su Twitter. Alcune persone pensano che i permessi siano impostati dalle persone stesse, mentre altri pensano che ci sia un problema con le impostazioni dei permessi di Grok.
Per quanto riguarda l'elaborazione successiva, è stato solo poche ore dopo l'invio dell'e-mail di intervista da parte di Ars Technica che SpaceXSI ha iniziato a rimuovere i collegamenti pertinenti.
Al momento della pubblicazione del rapporto, 24 applicazioni create dai dipendenti di SpaceXSI e X erano tutte offline.
Tuttavia, un gran numero di applicazioni create da altri utenti sono ancora accessibili e Claroc ha iniziato a contattare autonomamente le istituzioni interessate.
Per quanto riguarda la possibilità che la piattaforma avviserà in modo proattivo gli altri clienti interessati, Ars Technica non ha ancora ricevuto una risposta chiara.
Commenti