
Riassunto:
Nella notte tra l'11 e il 12 ottobre, i congelatori e le apparecchiature di refrigerazione di molti supermercati francesi si sono improvvisamente surriscaldati. L'aggressore ha impostato il sistema di refrigerazione in modalità di sbrinamento, facendo sì che l'apparecchiatura riscaldasse i componenti di raffreddamento per sciogliere il ghiaccio; La procura di Parigi ha affermato che la temperatura di alcune apparecchiature è salita a 50 gradi Celsius e che alcune apparecchiature hanno addirittura preso fuoco. I negozi sono stati costretti a buttare via gli alimenti refrigerati e congelati e le perdite associate potrebbero ammontare a milioni di euro. I media francesi hanno riferito che sono stati colpiti più di 400 negozi; Carrefour ha affermato che circa 80 negozi sono stati colpiti, il gruppo Les Mousquetaires a cui appartengono Intermarché e Netto ha affermato che sono stati colpiti più di 300 negozi e Monoprix ha affermato che circa il 5% dei negozi è stato interessato. Coopérative U ha affermato che 80 dei suoi circa 2.000 negozi hanno riscontrato problemi.
L'agenzia francese per la sicurezza informatica CERT-FR ha confermato che diversi sistemi di controllo remoto di apparecchiature di refrigerazione sono stati compromessi, coinvolgendo le serie Danfoss AK-SM e AK-SC, nonché i sistemi di supervisione XWEB e Dixell XWEB di Copeland. Danfoss ha affermato che la maggior parte dei dispositivi interessati sono controller più vecchi, inclusi AK-SM 800 e AK-SC 355. La procura di Parigi ha avviato un'indagine, ma finora non sono stati ancora annunciati l'identità dell'aggressore, il metodo di intrusione e se l'aggressore abbia sfruttato vulnerabilità note.
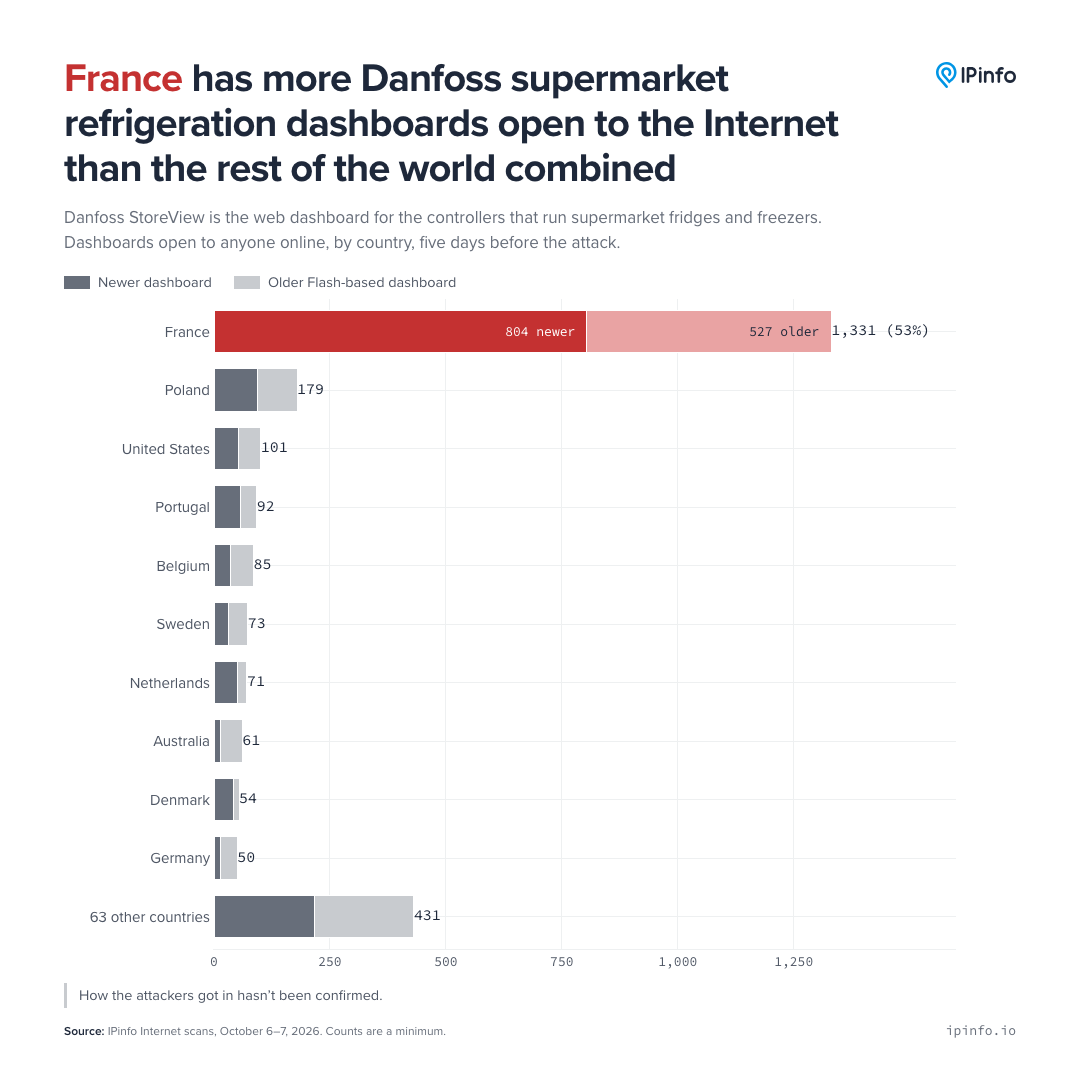
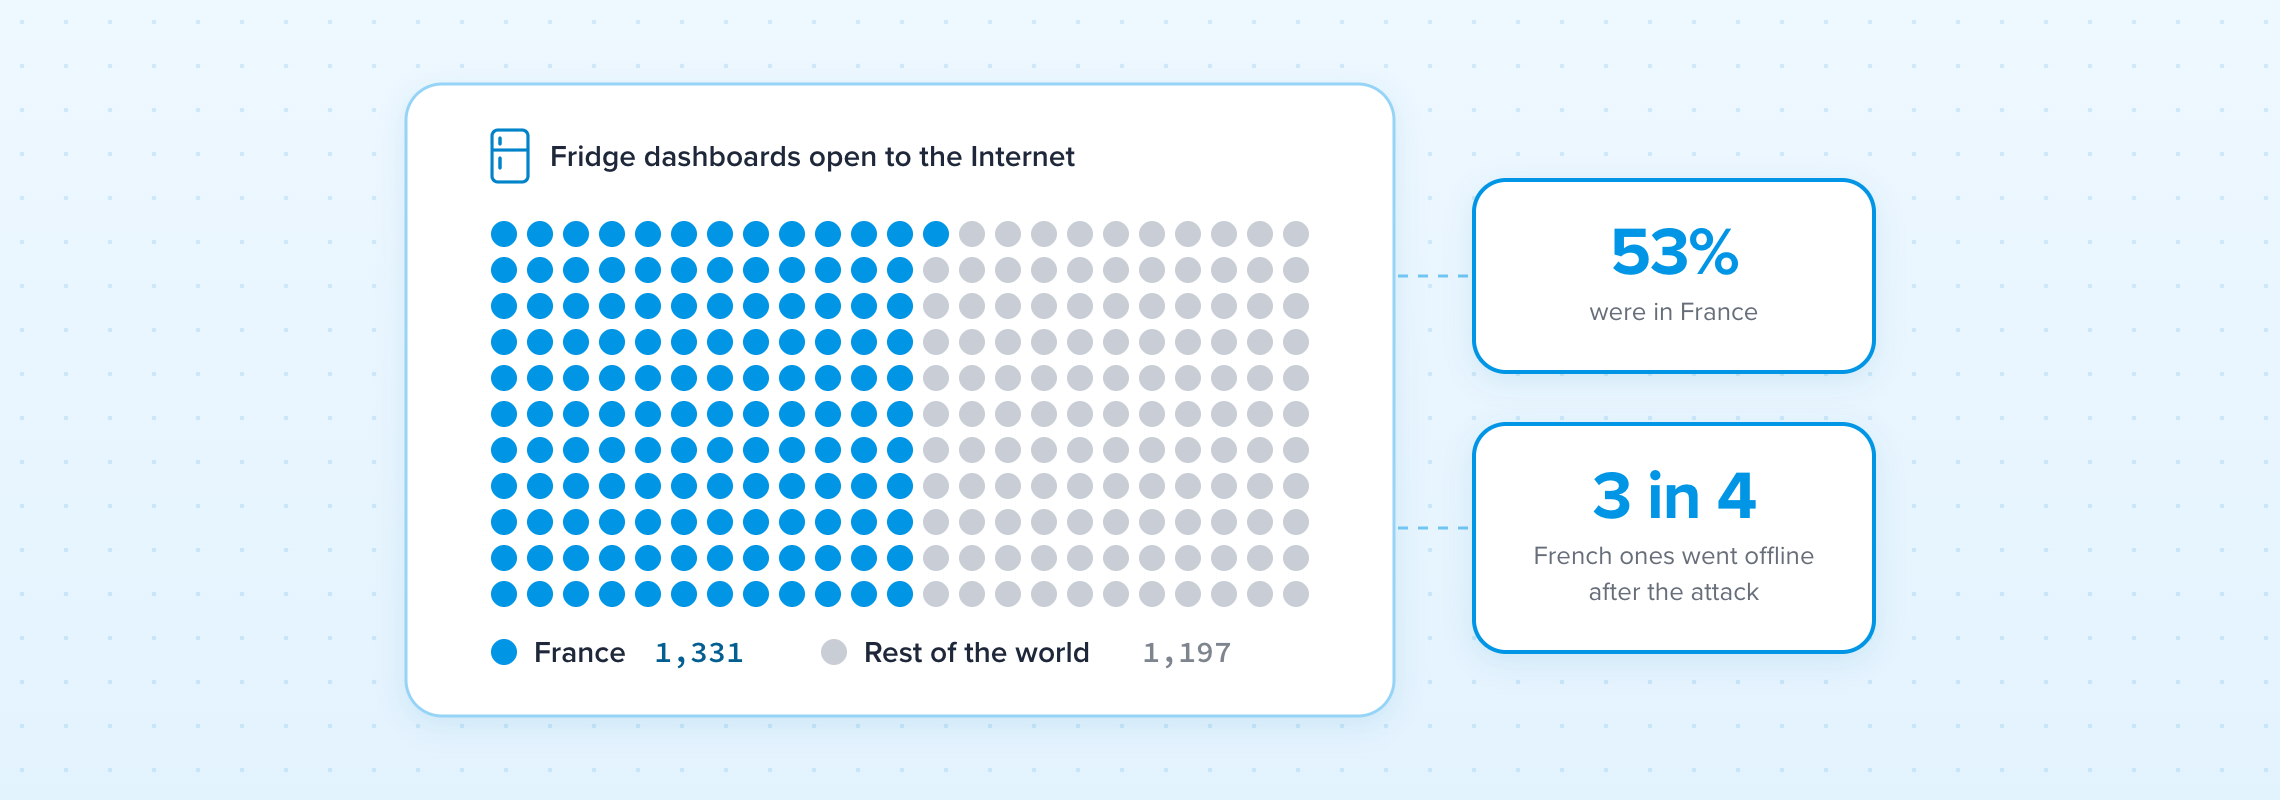
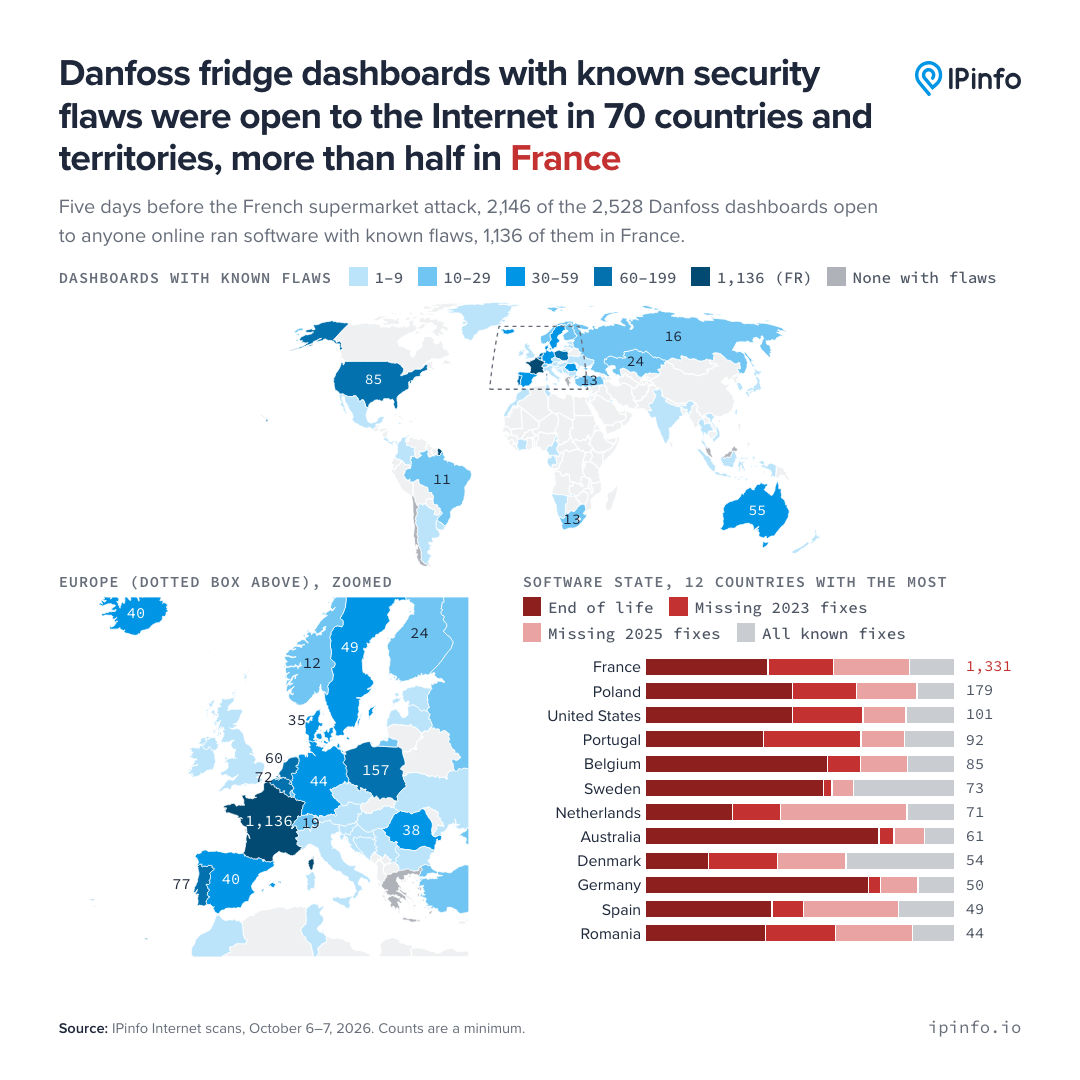
IPinfo, società di dati sugli indirizzi IP, ha esaminato i record di scansione di Internet prima dell'incidente e ha scoperto che dal 6 al 7 ottobre, circa cinque giorni prima dell'attacco, un totale di 2.528 pannelli di controllo Danfoss StoreView in tutto il mondo erano accessibili dalla rete pubblica, di cui 1.331 in Francia, pari al 53% del totale; i restanti 1.197 sono stati distribuiti in altri 72 paesi e regioni. La Francia ha più esposizioni di tutte le altre regioni messe insieme, seguita dalla Polonia con 179, dagli Stati Uniti con 101, dal Portogallo con 92 e dal Belgio con 85. Le statistiche qui sono pannelli di controllo della rete pubblica che possono essere scoperti tramite scansione, il che non equivale al numero di supermercati, né significa che ogni pannello sia stato compromesso; IPinfo ha sottolineato che un indirizzo IP non corrisponde sempre a un negozio e che il numero è solo una stima minima basata su IPv4 e sulla sua porta di scansione.
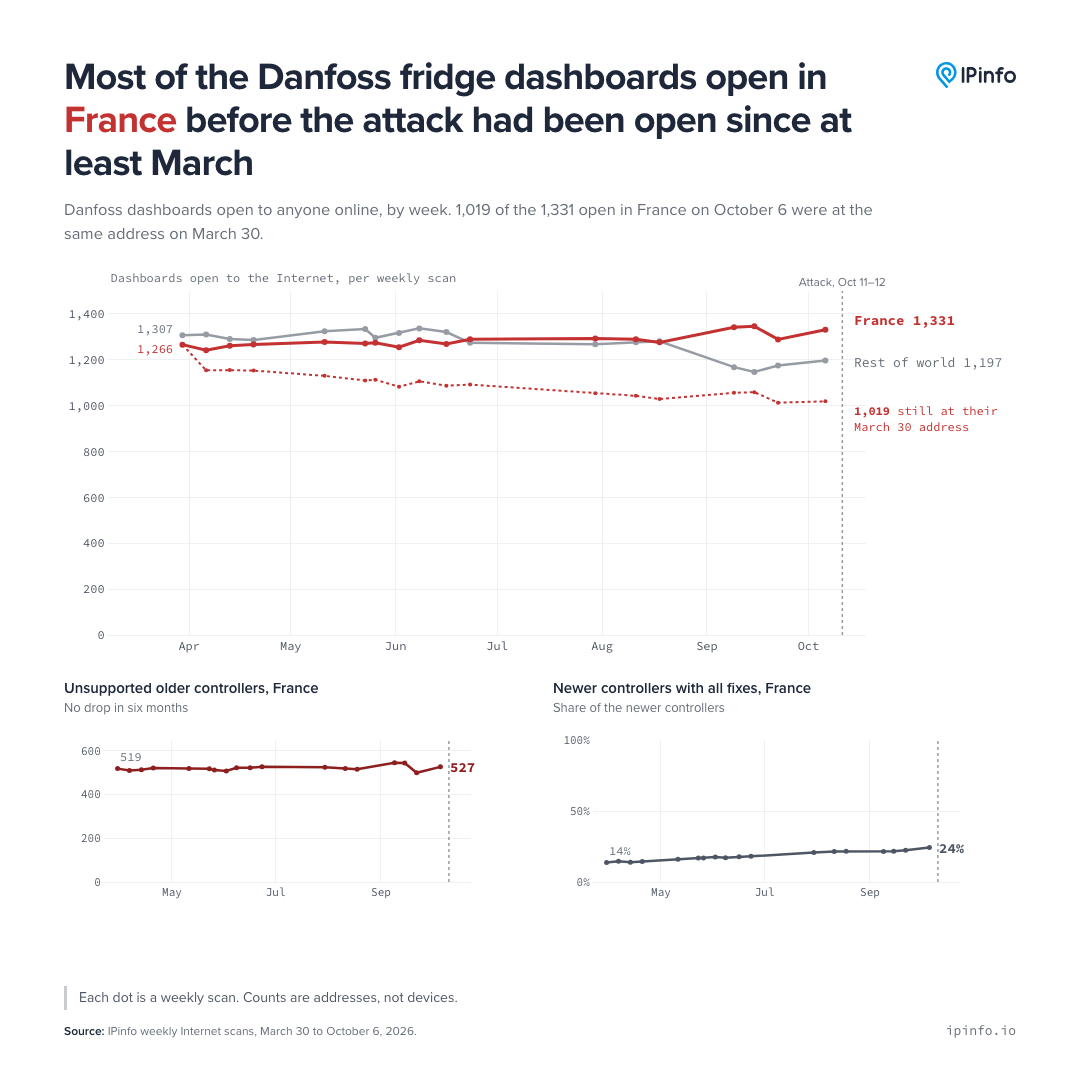
Questi pannelli di controllo non sono apparsi improvvisamente online dopo l'incidente. Le scansioni settimanali di IPinfo della fine di marzo 2026 mostrano che circa 2.464-2.622 centrali Danfoss vengono esposte ogni settimana in tutto il mondo, di cui circa la metà si trova in Francia. Dei 1.331 panel francesi scoperti nella scansione di ottobre, 1.019 erano apparsi sullo stesso indirizzo IP il 30 marzo, indicando che molti dispositivi erano stati esposti per almeno sei mesi. Sebbene la percentuale di aggiornamenti software per i dispositivi francesi sia aumentata dal 14% di marzo al 24% di ottobre, i progressi sono stati lenti.
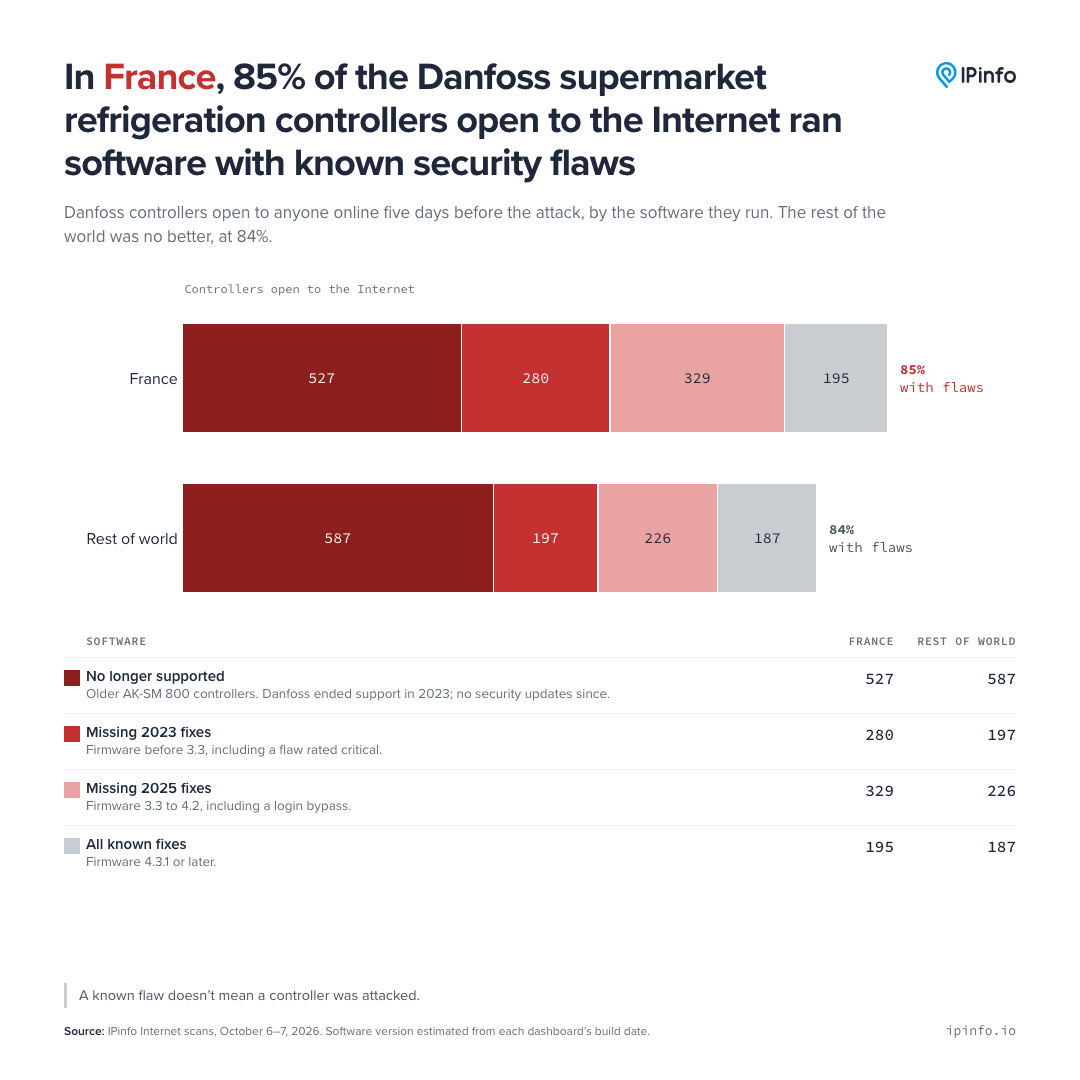
IPinfo ha scoperto che 1.136 dei pannelli di controllo scansionati in Francia, circa l'85%, eseguivano software con noti difetti di sicurezza; anche in altri paesi e regioni la percentuale è stata pari a circa l'84%, indicando che il problema in Francia è dovuto principalmente al gran numero di dispositivi esposti alla rete pubblica, piuttosto che al fatto che il suo tasso di patching è significativamente peggiore che altrove. Dei dispositivi vulnerabili in Francia, 527 sono controllori più vecchi che Danfoss ha smesso di supportare; A 280 mancano le correzioni di sicurezza 2023 e ad altri 329 mancano le correzioni 2025. Il vecchio AK-SM 800 ha interrotto il supporto del ciclo di vita nel 2023. Nello stesso anno, i ricercatori sulla sicurezza hanno scoperto una vulnerabilità che può aggirare il login; ai controller più recenti potrebbero anche mancare le patch successive se non vengono aggiornati al firmware corrispondente.
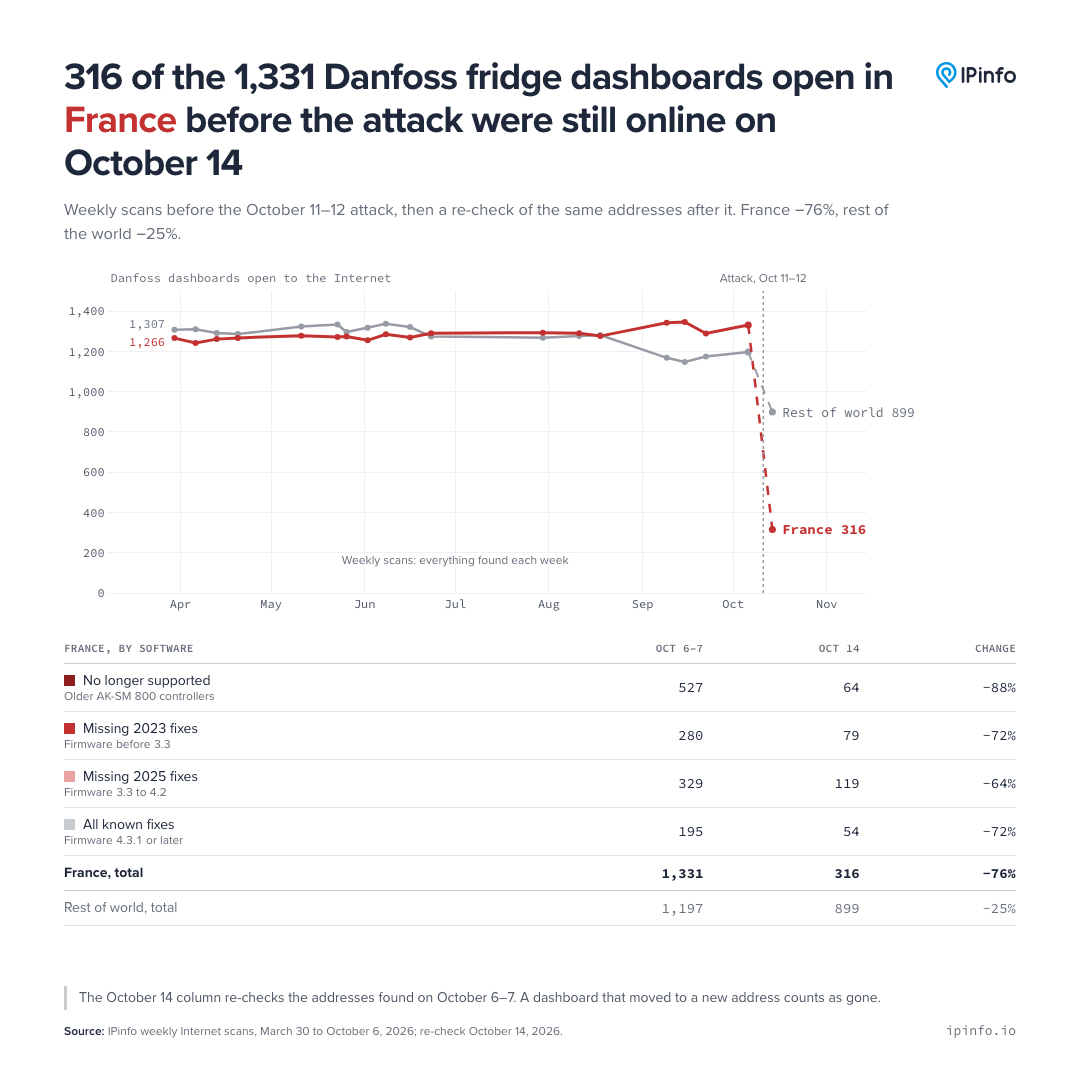
Dopo l'attacco, il numero di esposizioni alla rete pubblica è diminuito rapidamente. In una scansione condotta da IPinfo il 14 ottobre, solo 316 dei 1.331 indirizzi francesi originali sono risultati essere ancora online, con una diminuzione di circa il 76%; il numero di vecchi controller che avevano smesso di supportare è sceso da 527 a 64, e anche il numero di dispositivi completamente aggiornati è sceso da 195 a 54. Sulla base di ciò, IPinfo ha stabilito che molti negozi potrebbero essersi disconnessi dalla rete pubblica invece di completare gli aggiornamenti software. Anche un'altra agenzia di scansione Internet, Censys, ha osservato una significativa diminuzione del numero di pannelli rilevanti in Francia, ma alcune vecchie apparecchiature continuano a essere esposte.
Il CERT-FR avverte che gli attacchi contro questi sistemi di controllo della refrigerazione potrebbero essere ancora in corso. L'agenzia raccomanda agli operatori di rimuovere l'accesso alla rete pubblica alle apparecchiature e di sostituire la manutenzione remota con una VPN sicura o una connessione di rete protetta; Le apparecchiature Danfoss dovrebbero inoltre aggiornare il firmware, impostare il livello di sicurezza su Ristretto e modificare la password predefinita. Gli operatori dovrebbero anche controllare la configurazione completa dell'apparecchiatura, in particolare il programma di sbrinamento. Il solo ripristino delle impostazioni di fabbrica non è sufficiente per eliminare il rischio, poiché i dispositivi che non sono più supportati e su cui non è possibile applicare patch possono comunque essere nuovamente compromessi.
La scansione di IPinfo può mostrare solo se il pannello di controllo è esposto e la versione approssimativa del software. Non può dimostrare che queste vulnerabilità note siano la porta d’ingresso di questo attacco, né può confermare quali negozi siano stati invasi. Il fatto che la rete pubblica sia accessibile non significa necessariamente che possa essere violata, ma quando il vecchio sistema di controllo non viene aggiornato per lungo tempo ed è collegato direttamente a Internet, il rischio aumenta notevolmente.
Commenti