
Riassunto:
Il colosso dei semiconduttori Intel ha recentemente annunciato di aver ufficialmente interrotto il suo programma di ricompensa per le vulnerabilità della sicurezza informatica "Bug Bounty" di lunga durata. Secondo la precedente struttura di ricompensa del programma, i ricercatori di sicurezza esterni e gli hacker white hat potevano ricevere premi in denaro fino a 100.000 dollari per aver scoperto e segnalato privatamente vulnerabilità di sicurezza ad alto rischio nell'hardware, nel firmware o nel software critico di Intel. Questo aggiustamento strategico segna un cambiamento importante nel modello di raccolta delle vulnerabilità della sicurezza e di cooperazione della community di sicurezza di Intel.
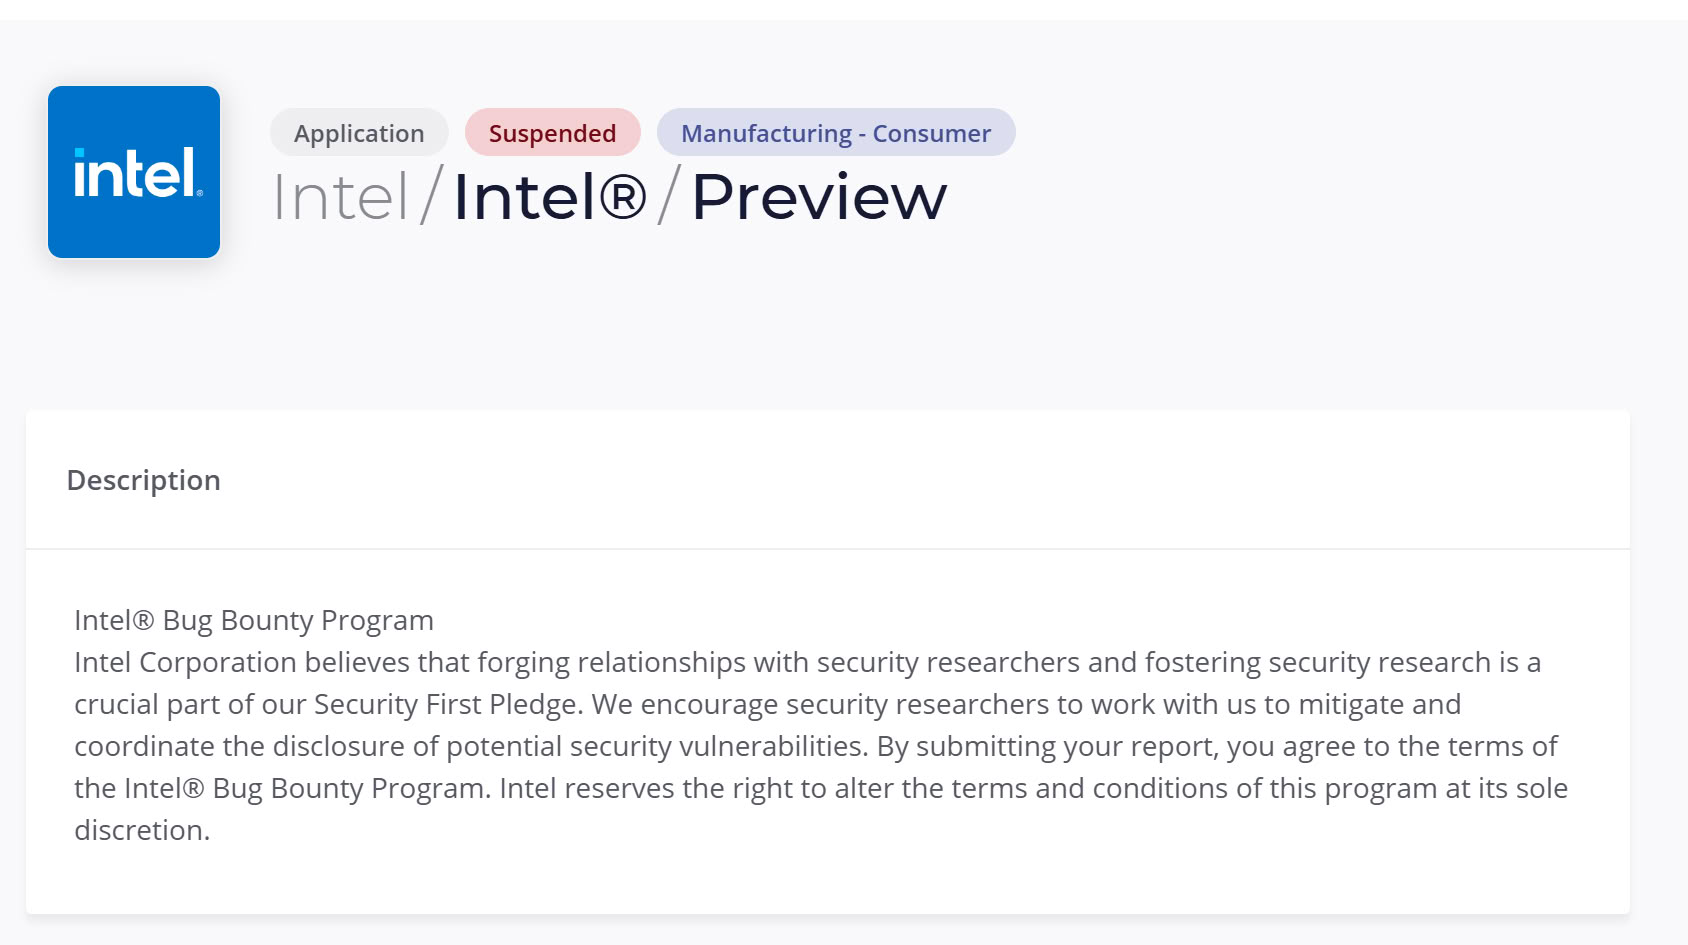
In qualità di principale produttore di chip al mondo, il programma Bug Bounty di Intel ha svolto un ruolo fondamentale negli ultimi anni. Soprattutto dopo che una serie di esecuzioni predittive a livello hardware e vulnerabilità di attacchi side-channel come Spectre e Meltdown hanno attirato l'attenzione globale, questo programma è diventato una linea di difesa chiave per Intel per attirare i migliori esperti di sicurezza del mondo per aiutare a risolvere potenziali vulnerabilità e prevenire attacchi zero-day. Tuttavia, con l’evoluzione dei requisiti di conformità alla sicurezza informatica globale e la ridefinizione delle strategie di sicurezza interna dell’azienda, Intel ha deciso di porre fine a questo modello ad alto compenso in denaro.
Sebbene abbia terminato il programma Bug Bounty per il pubblico e i ricercatori indipendenti, Intel ha sottolineato che ciò non significa che sta allentando le sue difese di sicurezza dei prodotti. Intel ha affermato che in futuro l'azienda farà maggiore affidamento sul proprio ampio team interno di ricerca e sviluppo sulla sicurezza, approfondendo al contempo la cooperazione mirata sui test di sicurezza con specifiche agenzie di sicurezza di terze parti affidabili, partner accademici e alleanze industriali. Inoltre, Intel manterrà comunque un canale di divulgazione coordinato e conforme per le segnalazioni di vulnerabilità inviate dai ricercatori, ma non prometterà più automaticamente di eguagliare le precedenti elevate ricompense finanziarie.
Il settore della sicurezza informatica ha avuto reazioni contrastanti alla decisione di Intel. La mancanza di incentivi finanziari diretti potrebbe ridurre l’entusiasmo degli hacker indipendenti nel segnalare direttamente le vulnerabilità ai produttori e potrebbe persino causare il trasferimento di alcune vulnerabilità non divulgate al mercato nero. Tuttavia, alcuni analisti ritengono che, a fronte di architetture di chip sempre più complesse, fare affidamento sui doni del pubblico in generale non sia più in grado di affrontare rischi tecnici profondi. Lo spostamento dei budget per stabilire revisioni pre-sicurezza più sistematiche e una cooperazione mirata potrebbe essere una scelta inevitabile per i produttori di chip viste le attuali considerazioni sui costi e sull’efficienza.
Commenti