
Riassunto:
Recentemente ricercatori di sicurezza hanno scoperto che l'autorità indiana di certificazione digitale eMudhra/emSign ha divulgato le chiavi private di otto certificati intermedi. Questi certificati intermedi vengono utilizzati per emettere certificati subordinati. Pertanto, gli aggressori che ottengono le chiavi private possono emettere certificati per qualsiasi sito Web o servizio per eseguire un dirottamento man-in-the-middle.
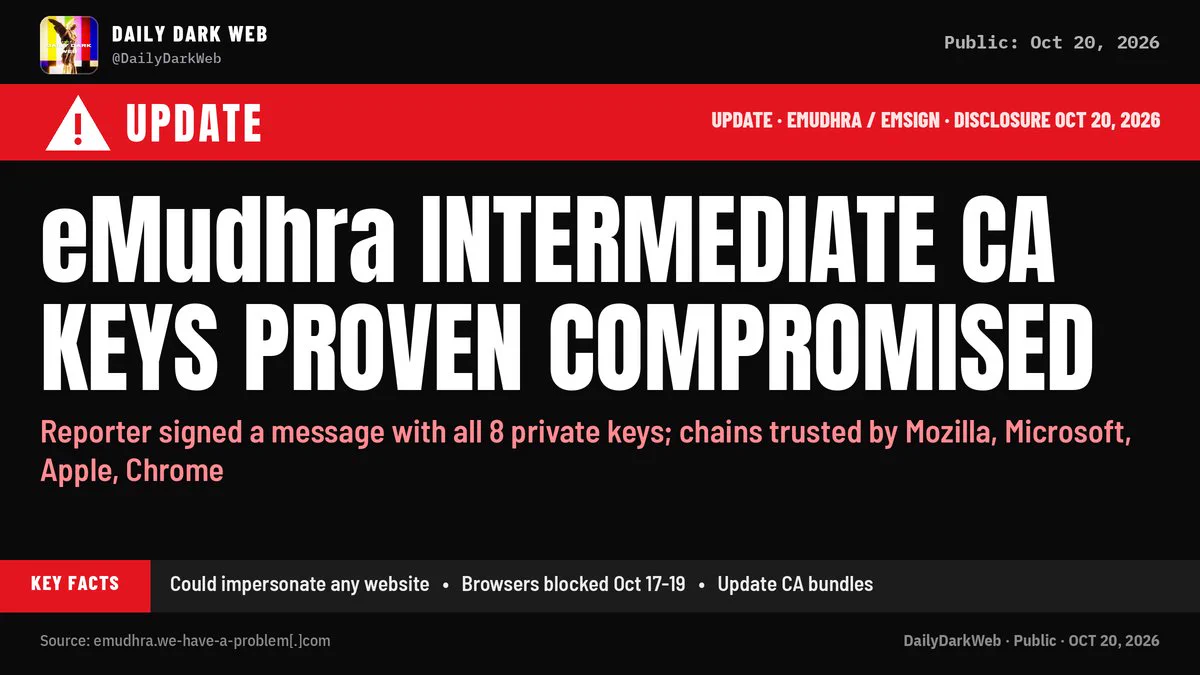
Ciò che è ancora più scandaloso è che la chiave privata del certificato ha solo quattro caratteri. Normalmente il contenuto della chiave privata è molto lungo. Nessuno sa come questa azienda indiana possa essere così scandalosa da emettere un certificato con solo una chiave privata di quattro cifre e quindi utilizzare questo certificato intermedio per firmare certificati per altri siti Web e servizi.
Al fine di prevenire il dirottamento man-in-the-middle, i browser Firefox, Google, Apple e Microsoft stanno attualmente rilasciando urgentemente aggiornamenti o aggiornando l'elenco di blocco dei certificati per revocare tutti i certificati problematici di eMudhra. Cioè, qualsiasi certificato subordinato firmato dal certificato problematico non è attualmente considerato attendibile dai browser tradizionali e gli utenti vedranno una richiesta di intercettazione quando accedono.
Il problema è che alcuni software non forniscono un meccanismo di revoca dei certificati, quindi questi certificati possono essere bloccati solo rilasciando nuove versioni. Attualmente sono stati rilasciati aggiornamenti software tra cui Go, NSS, Python certifi, Rust, Electron, ecc. Si consiglia agli utenti di questi software di eseguire immediatamente l'aggiornamento alla versione più recente.
In base alle informazioni attualmente conosciute, le chiavi private di questi certificati problematici non vengono divulgate, ma dal momento dell'emissione vengono utilizzati generatori di chiavi private difettosi. L'analisi pubblicata dalla Mozilla Foundation mostra che i numeri interi corrispondenti alle otto chiavi private della curva ellittica P-384 interessate sono tutti inferiori a 256 e i valori effettivi sono 4, 56, 66, 115, 155, 156, 230 e 237.
Mentre una normale chiave privata P-384 dovrebbe avere circa 384 bit di casualità, queste chiavi hanno solo pochi bit di informazioni valide, quindi la chiave reale può essere trovata rapidamente attraverso metodi esaustivi. Naturalmente, anche se i ricercatori sulla sicurezza non pubblicano ora la chiave privata, altri possono comunque trovarla attraverso metodi esaustivi, quindi questi certificati non sono più sicuri.
A causa dei problemi relativi ai certificati, si consiglia agli utenti di aggiornare tempestivamente i propri browser e di non utilizzare le versioni precedenti per un lungo periodo. Alcune vecchie versioni potrebbero non essere in grado di aggiornare l'elenco di revoche e quindi non possono bloccare i vecchi certificati, il che potrebbe causare seri problemi di sicurezza per l'accesso quotidiano.
Commenti