Riassunto:
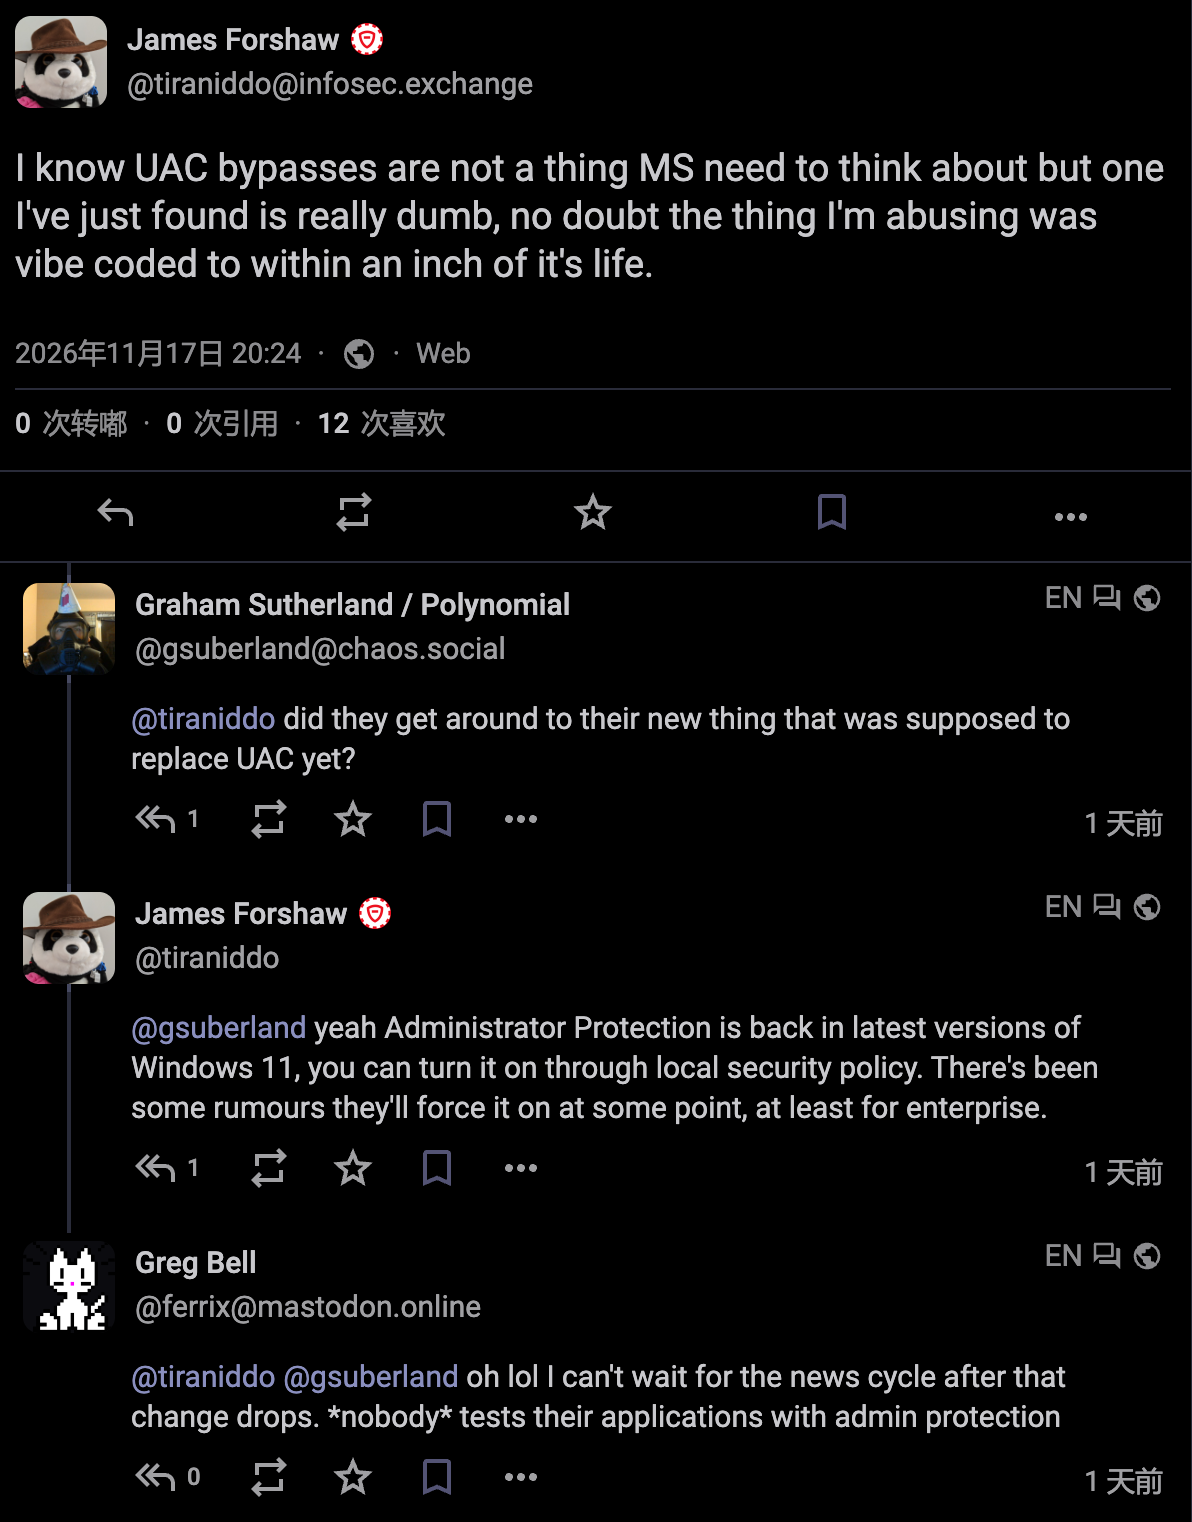
Il ricercatore sulla sicurezza di Google James Forshaw si è recentemente lamentato delle vulnerabilità della sicurezza di Microsoft sui social media. Forshaw ha detto di aver scoperto un metodo di bypass del controllo dell'account utente UAC ridicolmente stupido. Forshaw ha ironizzato sul fatto che il componente sfruttato sembrava essere il prodotto della codifica AI. Tuttavia, Forshaw non ha annunciato i componenti specifici interessati, i metodi di sfruttamento delle vulnerabilità e le versioni specifiche interessate.
Il controllo dell'account utente UAC è un meccanismo tradizionale utilizzato dai sistemi Windows per controllare i diritti di amministratore. Dopo che l'account amministratore ha effettuato l'accesso al sistema, le applicazioni quotidiane vengono generalmente eseguite utilizzando token limitati. Quando è necessario installare software, modificare file di sistema o modificare impostazioni importanti, il sistema visualizzerà una finestra di conferma in cui l'utente può confermare e concedere autorizzazioni complete.
Il bypass dell'UAC consente ai programmi dannosi già in esecuzione nell'account dell'amministratore locale di saltare il passaggio di conferma popup e ottenere direttamente il token amministratore completo. Gli aggressori possono quindi modificare file e registri di sistema, disattivare funzionalità di sicurezza o installare componenti dannosi che richiedono privilegi elevati per essere eseguiti.
Microsoft definisce il meccanismo UAC come una funzionalità di difesa approfondita, piuttosto che un limite di sicurezza che deve isolare autorizzazioni diverse. Secondo gli standard dei servizi di sicurezza di Microsoft, il solo bypass dell'UAC non dà diritto agli aggiornamenti di sicurezza o ai premi per i bug per impostazione predefinita.
Microsoft può comunque modificare il componente maltrattato nelle versioni successive, ma in genere non assegna un numero CVE né emette un avviso di sicurezza di emergenza, motivo per cui Forshaw ha affermato nel post originale che Microsoft non ha bisogno di prendere in considerazione i bypass dell'UAC.
La vulnerabilità rilevante è stata risolta da Microsoft:
Sebbene non esista un numero CVE o un bollettino sulla sicurezza, Microsoft risolverà comunque le vulnerabilità segnalate dai ricercatori sulla sicurezza. Attualmente, Microsoft ha sostituito la tradizionale modalità di approvazione dell'amministratore del controllo account utente con la protezione dell'amministratore, che può resistere ad alcuni metodi di bypass di basso livello.
Forshaw ha scoperto 9 metodi di bypass durante la fase di anteprima della protezione dell'amministratore e questi problemi di bypass sono stati risolti nella versione ufficiale. Ora che la vulnerabilità è stata risolta, si stima che Forshaw pubblicherà anche un blog che dettaglia la causa della vulnerabilità e il programma proof-of-concept.
Commenti