
Riassunto:
Google ha recentemente rivelato un incidente di sicurezza su larga scala che ha interessato l'ecosistema Android TV. Si è scoperto che un produttore di dispositivi Android TV ufficialmente certificato preinstalla da tempo backdoor nascoste nei suoi prodotti e vende l'accesso a terzi allo scopo di distribuire malware. Al termine dell'indagine Google ha annunciato che avrebbe interrotto completamente i rapporti di collaborazione con le aziende coinvolte e che avrebbe intrapreso azioni legali per chiudere la relativa infrastruttura di rete dannosa.
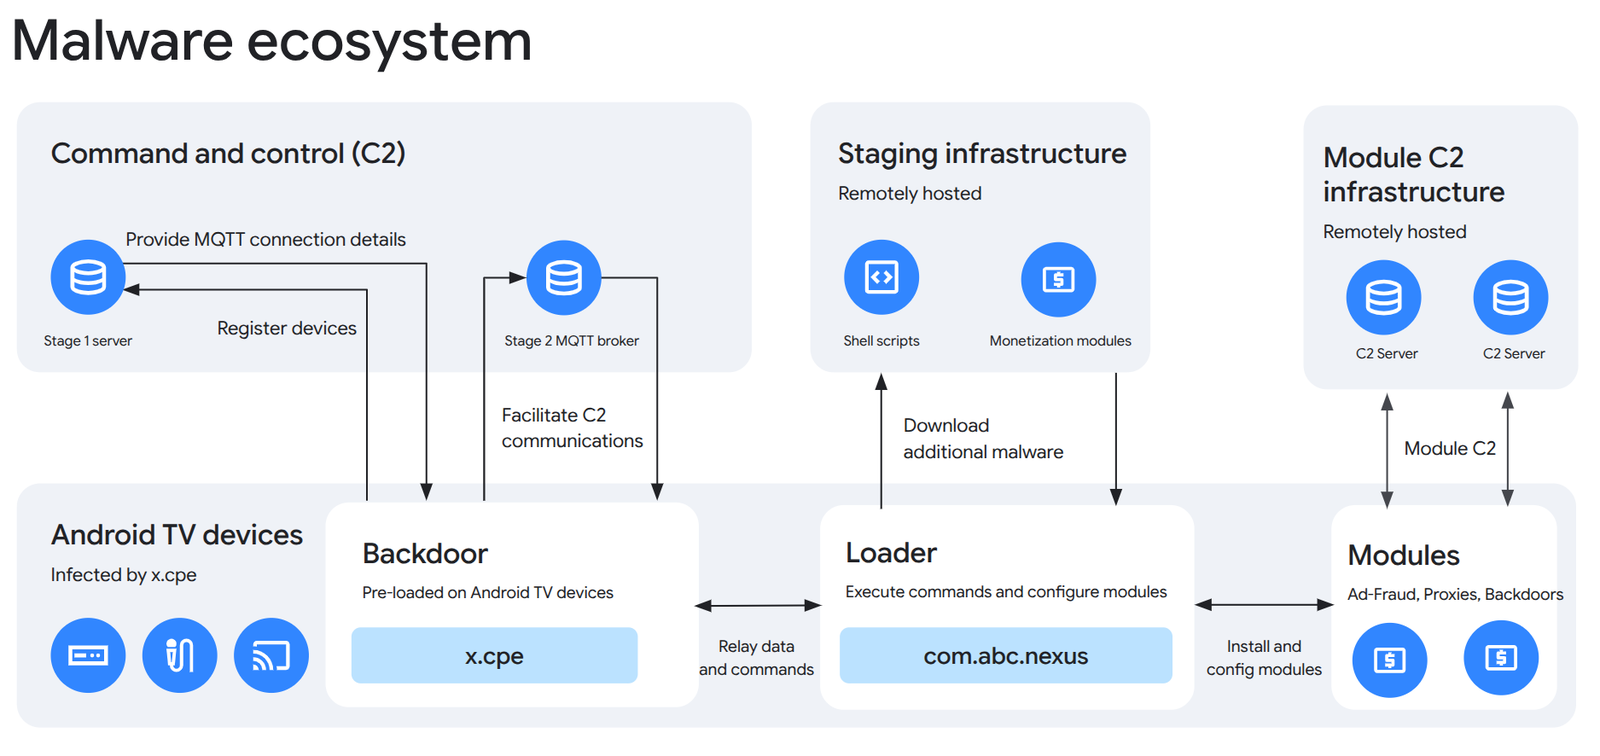
Secondo le informazioni rilasciate da Google, la società coinvolta è Videostrong, un produttore di Shenzhen, in Cina. L'azienda una volta produceva set-top box Android TV ufficialmente certificati, ma le indagini hanno scoperto che aveva impiantato backdoor controllabili da remoto in più modelli e marche di dispositivi e aveva costruito una rete di server completa per gestire i dispositivi correlati e distribuire codice dannoso.
Google ha dichiarato che questi programmi dannosi non rappresentano azioni private di singoli dipendenti, né incidenti accidentali causati da errori di sviluppo. Gli investigatori hanno scoperto che questo sistema funziona ininterrottamente da molti anni e dispone di un’infrastruttura specializzata e di meccanismi di rilevamento delle evasioni continuamente aggiornati per gestire continuamente i partner a valle e i moduli dannosi. Sulla base dei risultati di queste indagini, Google ha deciso di interrompere ogni collaborazione con Videostrong e di vietare a lei e alle sue società affiliate di produrre in futuro dispositivi Android certificati su cui sono preinstallate applicazioni Google.
Come misura successiva, Google ha avviato un'azione legale contro i nomi di dominio e i server utilizzati per controllare la botnet XCPE e ha interrotto con successo i relativi collegamenti di controllo. Allo stesso tempo, l'azienda vieta anche a Videostrong e alle sue affiliate di fornire in futuro servizi software ad altri produttori di dispositivi Android certificati.
La ricerca sulla sicurezza mostra che l'impatto di questo incidente supera di gran lunga i normali casi di trasmissione di malware. A differenza dei precedenti programmi dannosi apparsi principalmente su falsi dispositivi Android, i prodotti coinvolti sono dispositivi Android TV certificati da Google, il che significa che i consumatori generalmente credono di aver superato i controlli di sicurezza ufficiali al momento dell'acquisto.
Dall'indagine è emerso che l'aggressore ha utilizzato una strategia speciale per aggirare il rilevamento dell'autenticazione. Preinstallano il codice nascosto sul dispositivo quando lascia la fabbrica, ma utilizzano tecniche di offuscamento per aggirare il processo di test e attendere fino a quando l'utente avvia il dispositivo per la prima volta per scaricare o attivare il modulo dannoso. Ciò consente ai prodotti correlati di superare con successo test di compatibilità e sicurezza e ottenere quindi qualifiche di certificazione.
Google ha ammesso che questo incidente ha messo in luce delle lacune nel suo sistema di certificazione. La società ha affermato che i fornitori coinvolti hanno approfittato degli spazi vuoti nel processo di revisione per ritardare il caricamento del codice dannoso sui dispositivi degli utenti. Per evitare che situazioni simili si ripetano, Google sta aggiornando i suoi meccanismi di certificazione e revisione per rafforzare la sua capacità di verificare il firmware del dispositivo e il successivo comportamento del software.
Secondo le statistiche delle agenzie di sicurezza, i dispositivi interessati si concentrano principalmente nel campo dei set-top box Android TV e Google TV, tra i quali i prodotti del marchio Mecool sono considerati uno dei principali obiettivi colpiti. Gli stessi componenti dannosi sono stati rinvenuti oltre che nei TV-Box anche in alcuni apparecchi per la segnaletica digitale, per il karaoke e nei terminali di telemedicina.
Google ha dichiarato che dopo aver spento i relativi server di controllo, gli aggressori hanno perso la capacità di controllare a distanza un gran numero di dispositivi. L'azienda stima che questa operazione non abbia colpito solo i dispositivi attualmente infetti confermati, ma abbia anche interrotto il canale di comunicazione tra almeno altri 10 milioni di dispositivi interessati e gli aggressori, impedendo così la diffusione di ulteriori attività dannose.
Le indagini hanno rivelato che queste backdoor potrebbero essere state utilizzate per installare malware aggiuntivo, eseguire frodi pubblicitarie, creare reti proxy e condurre altre attività criminali informatiche. A causa dei suoi elevati privilegi di sistema, il dispositivo infetto può essere incluso in un grande sistema botnet e fornire risorse di rete agli aggressori all'insaputa dell'utente.
Google ha sottolineato che consentire ai produttori di dispositivi di vendere consapevolmente prodotti a utenti dotati di backdoor dannose rappresenta un grave tradimento della fiducia dei consumatori. Sebbene il server di controllo sia stato spento e il rischio attuale per le apparecchiature interessate sia stato notevolmente ridotto, per gli utenti di prodotti correlati è comunque una scelta più sicura valutare l'origine dell'apparecchiatura e valutare la possibilità di sostituirla con un prodotto di marca più affidabile.
Questo incidente è diventato anche uno degli incidenti più gravi legati alla sicurezza della catena di fornitura nello sviluppo della piattaforma Android TV. Poiché le apparecchiature coinvolte avevano ricevuto la certificazione ufficiale, ciò non solo ha sollevato preoccupazioni sulla sicurezza della catena di fornitura dell’hardware della smart TV, ma ha anche spinto Google a riesaminare il proprio sistema di certificazione e a rafforzare ulteriormente la supervisione dei produttori di apparecchiature.
Commenti