
Riassunto:
Secondo le notizie rilasciate dalla società di sicurezza SlowMist Technology, SlowMist ha recentemente ricevuto numerose segnalazioni di furto di risorse degli utenti. Le indagini hanno rilevato che i casi interessati riguardavano perdite di chiavi private e questi utenti hanno installato o hanno installato l'applicazione FomoPeek. FomoPeek in sé non è un portafoglio crittografico, ma uno strumento che aiuta gli utenti a prestare attenzione e a monitorare il movimento dei fondi sulla catena e invia avvisi agli utenti quando si verificano informazioni sulla catena che potrebbero influenzare il mercato. Tuttavia, dallo studio è emerso che l'applicazione ha due moduli funzionali integrati che non hanno nulla a che fare con l'attività dichiarata.
Framework di exploit integrato a livello di kernel iOS utilizzato per rubare informazioni:
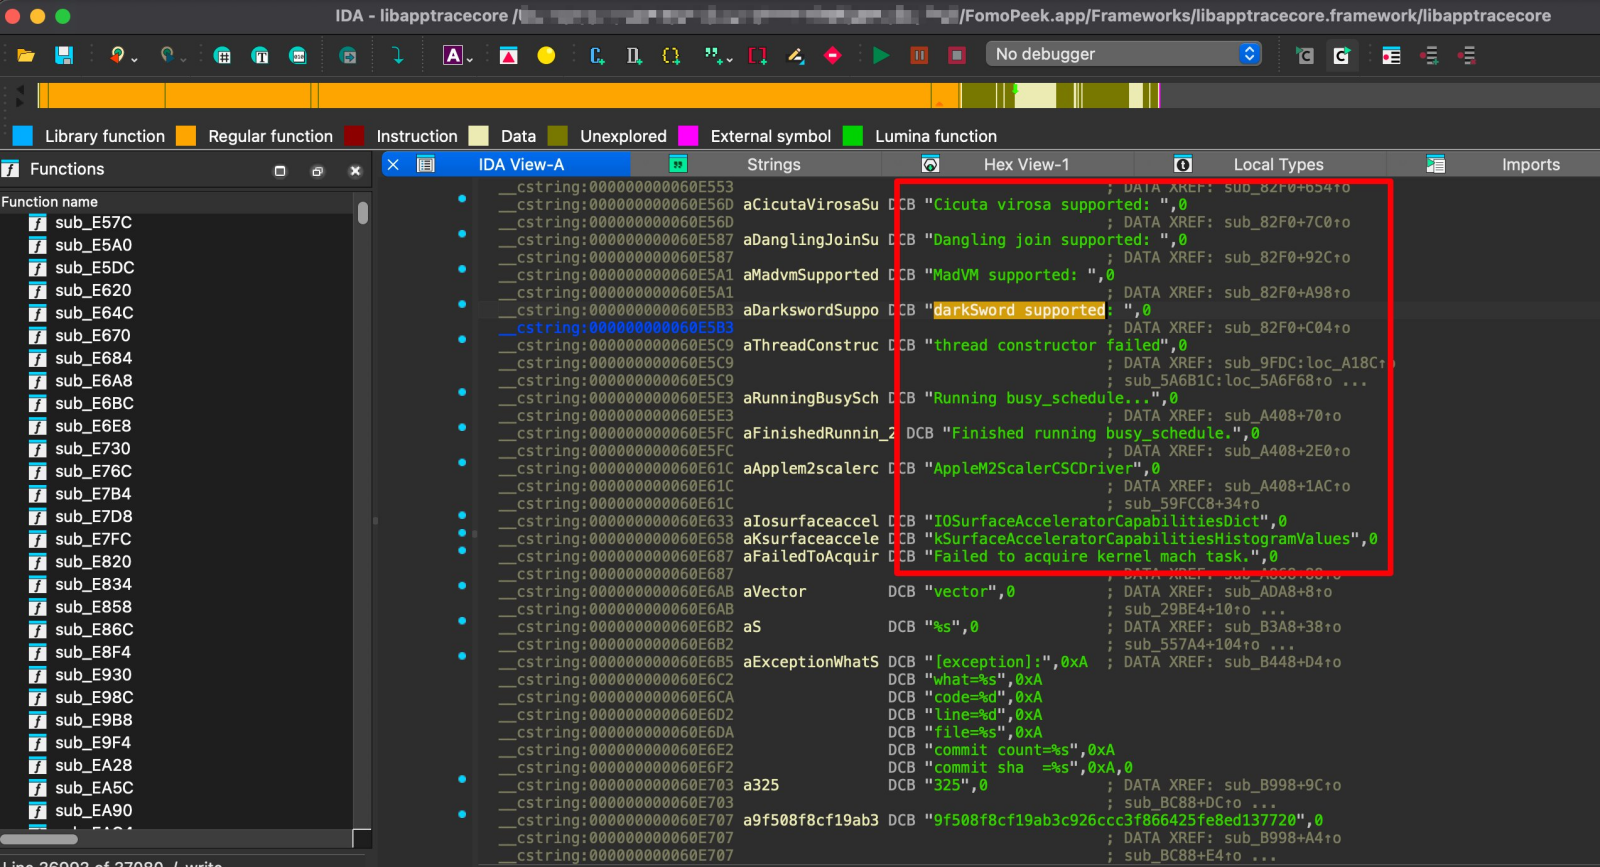
Il framework di sfruttamento delle vulnerabilità a livello di kernel iOS integrato di FomoPeek dispone di una varietà di metodi di sfruttamento diversi. Il framework può selezionare automaticamente il metodo di attacco in base al modello del dispositivo e alla versione iOS effettiva utilizzata. Un exploit riuscito potrebbe consentire all'aggressore di sfuggire alla sandbox di iOS e accedere e decrittografare i dati nel portachiavi, nonché leggere file appartenenti ad altre app sul dispositivo.
Ciò significa che tutti i dati sensibili archiviati sul dispositivo, come chiavi private del portafoglio crittografate, frasi mnemoniche/seed, credenziali di accesso, registri di chat, file, ecc. possono essere rubati dagli hacker e caricati su server controllati dagli aggressori. FomoPeek può anche ricevere istruzioni da remoto dagli aggressori.
Questo framework di sfruttamento delle vulnerabilità a livello di kernel può lanciare attacchi su iOS 12.0~iOS 18.7 e iOS 26.0~iOS 26.1, ovvero utilizzando le vulnerabilità di sicurezza che Apple ha corretto per lanciare attacchi. Se gli utenti utilizzano sempre l'ultima versione di iOS, le vulnerabilità verranno corrette e FomoPeek non sarà in grado di continuare a sfruttare le vulnerabilità.
Invita KOL a pagare per attirare nuovi utenti per attirare più utenti a scaricare e installare:
Essendo un nuovo progetto, FomoPeek non può essere scaricato rapidamente e utilizzato da più utenti di criptovaluta, quindi l'applicazione adotta un metodo di pagamento per invitare i KOL a promuovere e attirare nuovi utenti. Le immagini viste da Bluepoint.com mostrano che KOL invita gli utenti a utilizzare il codice di riferimento per scaricare e registrare l'app FomoPeek, quindi i nuovi utenti possono ricevere un premio di 7USDT. Per quanto riguarda i KOL, potrebbero ricevere ricompense più elevate.
In questo modo, FomoPeek può contattare rapidamente un gran numero di utenti nel circolo valutario e indurre gli utenti a scaricare l'applicazione, quindi iniziare a rubare le chiavi private del portafoglio e trasferire le risorse degli utenti. Per gli utenti di criptovalute i cui beni sono stati rubati, questa ondata di perdite è stata molto pesante. I portafogli di molti utenti sono stati svuotati direttamente e le risorse sono state difficili da recuperare.
iOS rimane sicuro finché mantieni sempre la versione più recente:
A giudicare dalla situazione attuale, è probabile che questi attacchi a livello di kernel utilizzino la serie di framework di exploit DarkSword, che sono vulnerabilità di sicurezza iOS ad alto rischio segnalate da Google nel marzo 2026. Dopo che Google ha informato Apple, Apple ha corretto la vulnerabilità nelle nuove versioni successive, quindi gli utenti che utilizzano la versione più recente non sono interessati.
Nel complesso, il sistema iOS è ancora sicuro. La premessa è che gli utenti dovrebbero utilizzare sempre la versione più recente e attivare la funzione di aggiornamento automatico. Non disattivare completamente gli aggiornamenti perché iOS si blocca sempre di più man mano che viene aggiornato. Per gli utenti nel circolo valutario, l'utilizzo dell'ultima versione di iPhone+iOS ha un fattore di sicurezza più elevato. Dopotutto, si tratta di questioni di sicurezza patrimoniale, quindi la sicurezza è la priorità.
Inoltre, gli aggressori della comunità NodeSeek avevano precedentemente rilasciato una falsa attività del server VPS gratuito. Questa attività ha utilizzato anche la serie di framework di attacco DarkSword, il che significa che questo tipo di attacco a livello di kernel, precedentemente raro, ha iniziato ad attaccare gli utenti comuni. Anche non scaricare applicazioni da fonti sconosciute e non aprire siti Web sconosciuti sono metodi di difesa, ma in ogni caso dovresti mantenere iOS aggiornato normalmente.
Commenti