Riassunto:
L'FBI ha recentemente arrestato un cofondatore di una società canadese di sicurezza informatica. Questa persona è stata a lungo impegnata nella risposta agli incidenti di ransomware e nell'attività di negoziazione del riscatto, e attualmente sta affrontando accuse penali federali per presunta assistenza al gruppo di hacker ShinyHunters. Questo caso non è solo legato al recente furto di informazioni sensibili di un gran numero di dipendenti dell’FBI, ma potrebbe anche attirare ulteriormente l’attenzione sulla relazione tra società di consulenza sulla sicurezza informatica, servizi di negoziazione di ransomware e la catena industriale del crimine informatico.
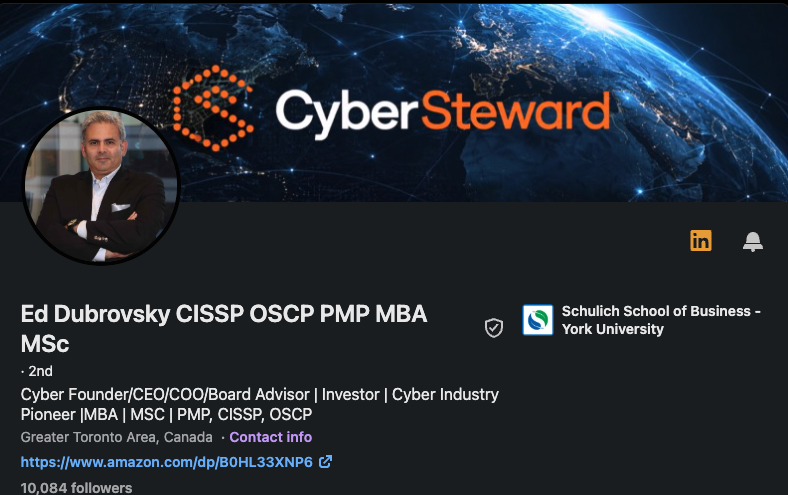
Secondo le informazioni divulgate il 9 ottobre dal sito web KrebsOnSecurity gestito dal giornalista investigativo sulla sicurezza informatica Brian Krebs, gli agenti dell'FBI hanno arrestato Edward Dubrovsky, co-fondatore di una società canadese di sicurezza informatica, in Pennsylvania l'8 ottobre, ora locale. In precedenza, il New York Times aveva riferito che l'FBI aveva arrestato un canadese in Pennsylvania con l'accusa di aver assistito il gruppo di hacker ShinyHunters, ma non aveva rilasciato il suo nome.
Molte persone a conoscenza della questione hanno riferito a KrebsOnSecurity che Dubrovsky stava partecipando a una conferenza sul settore delle assicurazioni informatiche in Pennsylvania quando è stato arrestato. L'attività della sua azienda prevede la negoziazione di pagamenti di ransomware con i criminali informatici e la fornitura di servizi di risposta e negoziazione alle aziende che hanno subito attacchi informatici.
Secondo le informazioni presenti sul sito web della conferenza pertinente, il Cyber Risk Summit si terrà presso il Loews Hotel di Filadelfia dal 5 al 7 ottobre. Uno dei principali sponsor della conferenza è la società canadese di sicurezza informatica Cypfer. I profili LinkedIn pubblici mostrano che Dubrovsky è stato co-fondatore di Cypfer ed è attualmente associato a un'altra società canadese di sicurezza informatica, CyberSteward.
Dubrovsky aveva precedentemente dichiarato su LinkedIn che intendeva partecipare alla conferenza con il team di CyberSteward e non vedeva l'ora di continuare a discutere di consulenza strategica, negoziazione e soluzioni in caso di ransomware ed estorsioni informatiche con addetti ai lavori del settore.
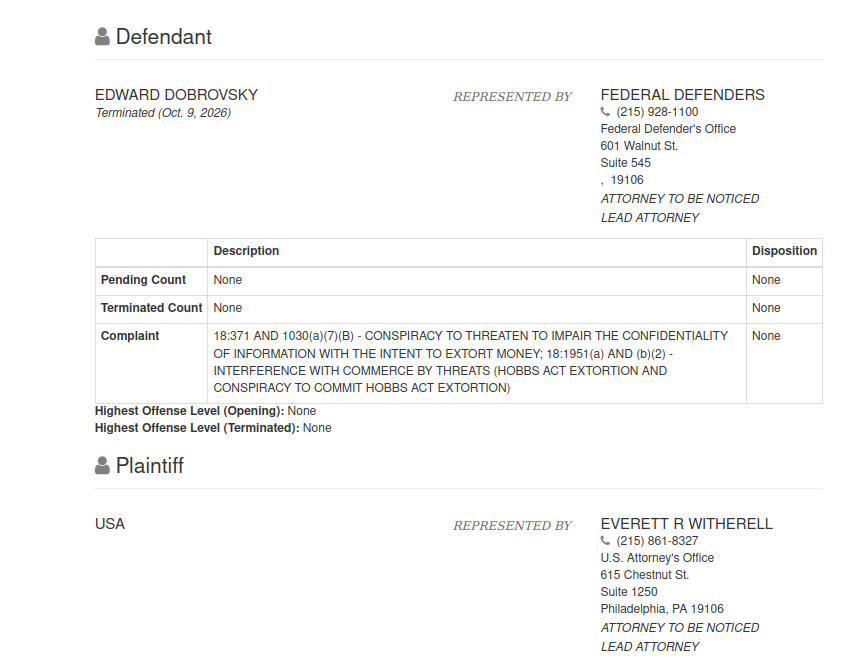
I registri pubblici della corte federale degli Stati Uniti mostrano che Edward Dobrovsky, il cui cognome è scritto in modo leggermente diverso, è stato arrestato in Pennsylvania l'8 ottobre e deve affrontare accuse relative a estorsione su Internet e cospirazione. Alcuni documenti giudiziari, compreso il materiale principale dell'accusa, sono stati sigillati. Tuttavia, alcuni documenti sono ancora inclusi nel sito web di informazioni legali CourtListener.
I documenti giudiziari esistenti mostrano che le accuse correlate includono associazione a delinquere finalizzata a minacciare di compromettere la riservatezza delle informazioni allo scopo di estorcere denaro e interferire con le attività commerciali attraverso minacce. Va notato che le informazioni pubbliche attuali sono ancora limitate, alcuni documenti chiave del caso non sono ancora stati resi pubblici e le relative accuse non significano che l'imputato sia stato dichiarato colpevole dal tribunale.
Il sito web del Federal Bureau of Prisons degli Stati Uniti mostra che Edward Dubrovsky, 54 anni, è attualmente detenuto in una struttura federale a Filadelfia. Allo stesso tempo, dai documenti del tribunale risulta che il 9 ottobre il caso è stato trasferito al tribunale distrettuale federale del distretto orientale del Texas. Persone a conoscenza della questione hanno affermato che l'FBI ha concentrato le sue indagini sull'organizzazione ShinyHunters in un ufficio sul campo in Texas.
L'FBI non ha rilasciato commenti a KrebsOnSecurity in merito all'arresto di Dubrovsky. Al momento del rapporto, non era stato ancora pubblicamente confermato che Dubrovsky avesse assunto un avvocato, e i documenti del tribunale mostrano che all'epoca non aveva ancora ottenuto un difensore d'ufficio nominato dal tribunale.
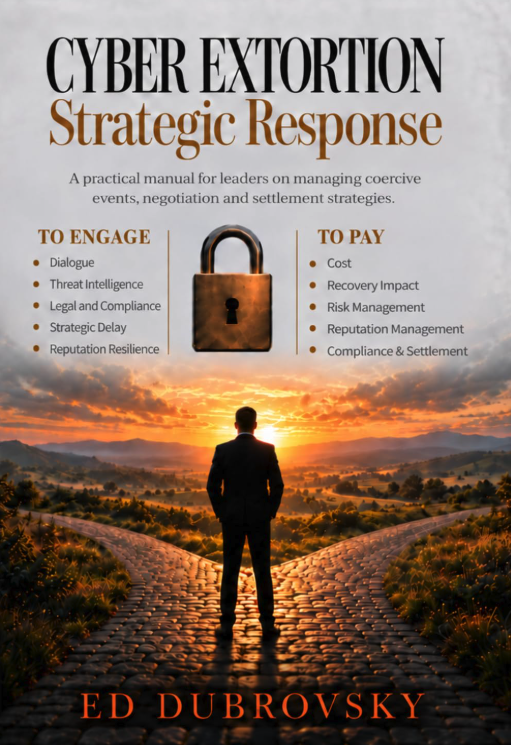
Dubrovsky ha anche scritto un libro intitolato "Cyber Extortion Strategic Response", lungo circa 252 pagine e incentrato su come le aziende possono valutare le minacce, sviluppare piani di risposta, comunicare e proteggere i propri interessi dopo aver subito un attacco ransomware.
Un punto centrale del libro è che comunicare con i criminali non significa accettare di pagare un riscatto; la partecipazione alle negoziazioni non significa che alla fine il pagamento debba essere effettuato. Il coinvolgimento dell'aggressore può avere altri scopi, come verificare l'autenticità dei dati che si ritiene siano stati rubati, raccogliere ulteriori informazioni, guadagnare tempo per gestire l'incidente e preservare le opzioni mentre l'organizzazione valuta diverse opzioni di risposta.
Questa visione riflette un principio da tempo enfatizzato nel settore della risposta agli incidenti legati al ransomware: il ruolo dei negoziatori professionisti non è solo quello di aiutare le vittime a ridurre il riscatto, ma può anche includere determinare di quali informazioni dispone l'aggressore, valutare la credibilità della minaccia e assistere le aziende nello sviluppo di strategie per ripristinare l'attività e ridurre le perdite.
Tuttavia, l'arresto di Dubrovsky ha sollevato nuove domande per il settore. Se un'azienda che negozia episodi di estorsione per conto delle imprese è sospettata di avere legami inappropriati con un gruppo di hacker, il confine tra le sue attività commerciali e la criminalità informatica potrebbe diventare il fulcro di un'indagine delle forze dell'ordine.
Questo arresto è strettamente correlato alle indagini in corso sul gruppo di hacker ShinyHunters. Negli ultimi anni l'organizzazione ha spesso lanciato attacchi contro le società di software come servizio. Di solito entra nei sistemi aziendali tramite phishing, rubando credenziali di account, ecc., ottiene dati interni o sui clienti e quindi minaccia di rendere pubbliche le informazioni rubate per costringere le vittime a pagare un riscatto.
Secondo le informazioni precedentemente divulgate dall'FBI, ShinyHunters ha estorto più di 70 milioni di dollari alle vittime quest'anno. Il modello di attacco del gruppo spesso non richiede danni su larga scala al sistema della vittima, ma utilizza la minaccia del furto di dati e della loro divulgazione come principale metodo di pressione.
Questo modello consente alle aziende di affrontare gravi rischi di follow-up anche se riescono a ripristinare rapidamente i propri sistemi. Se un utente malintenzionato ha copiato i dati dei clienti, le informazioni sui dipendenti o i segreti commerciali, reinstallare il server e ripristinare i backup non eliminerà l'impatto della violazione dei dati. Di conseguenza, le aziende potrebbero dover destreggiarsi tra recupero aziendale, informative sulla privacy, responsabilità legale, reporting normativo e potenziali trattative di estorsione.
Recentemente, ShinyHunters ha anche affermato di aver violato il portale di reclutamento online dell'FBI e di aver rubato una grande quantità di informazioni sensibili sui dipendenti. I dati rubati presumibilmente includevano i dipartimenti dei dipendenti, le aree di competenza e le cartelle cliniche sulla salute mentale e medica. Dopo che l'incidente è stato scoperto, l'organizzazione hacker ha utilizzato queste informazioni per provocare ulteriormente l'FBI, provocando una rapida intensificazione delle indagini.
L'FBI sta attualmente rintracciando i membri rilevanti dell'organizzazione e analizzando i dispositivi elettronici e i registri delle comunicazioni digitali precedentemente sequestrati. KrebsOnSecurity ha citato persone a conoscenza della questione che affermano che gli investigatori stanno esaminando i dispositivi sequestrati dalla polizia olandese quando ha arrestato il criminale informatico Pepijn van der Stap il mese scorso. Questi dispositivi possono contenere informazioni che potrebbero aiutare a identificare le identità e i movimenti delle altre persone coinvolte.
Dopo l'arresto di Van der Stap, un altro membro degli ShinyHunters iniziò ad operare sotto il nome "Rey" e prese in carico parte delle operazioni dell'organizzazione. Questa persona ha poi utilizzato la fuga di dati dell'FBI per provocare pubblicamente le forze dell'ordine statunitensi.
Reuters aveva precedentemente riferito che "Rey" era stato identificato come un adolescente di nome Saif Al-din Khader. È stato arrestato dalle forze dell'ordine locali in Giordania la scorsa settimana e, secondo quanto riferito, sta collaborando con le indagini dell'FBI. Krebs aveva precedentemente riferito che il gruppo era sospettato di aver tentato di estorcere una società di navigazione e aviazione digitale scorporata dalla Boeing prima che Khader fosse arrestato.
Mentre le indagini continuano ad avanzare, le forze dell'ordine statunitensi stanno cercando di chiarire le relazioni organizzative di ShinyHunters, le identità dei membri, le attività di attacco e i potenziali collegamenti commerciali. Gli investigatori devono determinare non solo chi è stato effettivamente coinvolto nell’intrusione informatica, ma anche se c’erano altri che hanno fornito assistenza agli hacker nella negoziazione, nel trasferimento di denaro o in altro modo.
KrebsOnSecurity ha citato fonti che affermano che anche le indagini correlate su altre società nel settore della negoziazione di ransomware potrebbero continuare ad espandersi. Le fonti ritengono che, mentre le forze dell'ordine analizzano le attrezzature sequestrate e i registri delle comunicazioni, non è escluso che i leader aziendali più importanti dovranno affrontare accuse in futuro.
Tuttavia, al momento della stesura del rapporto, non esistono prove pubbliche che dimostrino che tutte le società che forniscono servizi di negoziazione di ransomware siano collegate a organizzazioni criminali informatiche, né si può concludere che tutte le attività in cui Dubrovsky è coinvolto coinvolgano attività illegali. Il caso è ancora in fase di indagine e di processo giudiziario e i fatti specifici devono essere ulteriormente confermati da successivi atti giudiziari e da informazioni provenienti dalle forze dell'ordine.
Questo caso evidenzia anche la posizione unica dei servizi di negoziazione del ransomware. Quando un’azienda si imbatte in un ricatto informatico, i consulenti professionali potrebbero dover comunicare direttamente con l’aggressore, verificare i dati detenuti dall’altra parte, determinare se la minaccia è credibile e assistere l’azienda nel decidere se continuare le trattative. Il lavoro in sé non è necessariamente illegale, ma i negoziatori devono affrontare severi requisiti di conformità quando entrano in contatto con criminali, gestiscono informazioni sensibili e talvolta sono coinvolti in decisioni che coinvolgono ingenti somme di denaro.
Per le aziende che sono state attaccate, l'assunzione di consulenti professionisti può aiutarle a gestire la crisi in modo più organizzato, ma è comunque necessario essere cauti nella scelta di un fornitore di servizi. Le aziende devono comprendere le effettive responsabilità del consulente, come vengono gestite le informazioni, gli accordi di comunicazione con le forze dell'ordine e se esistono potenziali conflitti di interesse nel servizio. La linea giuridica tra consulenza professionale e assistenza nella commissione di un reato è particolarmente importante per le negoziazioni che coinvolgono attività criminali.
Guardando alla situazione più ampia della sicurezza informatica, il caso ShinyHunters dimostra che la moderna criminalità informatica non si limita più agli hacker che sfruttano le vulnerabilità per invadere i sistemi. Intorno alle attività di furto di dati ed estorsione potrebbe formarsi anche un ecosistema complesso che comprende l’intrusione negli account, le transazioni di dati, la comunicazione di minacce, l’elaborazione di fondi e servizi professionali. Affinché le forze dell’ordine possano indagare a fondo su tali gruppi, è necessario rintracciare gli aggressori stessi e analizzare anche la rete di relazioni e servizi periferici su cui possono fare affidamento.
Non è ancora chiaro se l'arresto di Dubrovsky coinvolgerà ulteriormente i vertici di altre società di sicurezza informatica. Ma mentre l’FBI continua a indagare sulle attività di furto di dati ed estorsione di ShinyHunters contro aziende e agenzie governative, il caso potrebbe diventare un punto importante nell’esame delle forze dell’ordine statunitensi sulla relazione tra l’industria della negoziazione di ransomware e il crimine informatico.
Ciò che può essere confermato finora è che il caso si è esteso dal semplice rintracciamento dei membri dell'organizzazione di hacker alle indagini su un cofondatore dell'azienda che ha esperienza nel settore della sicurezza informatica ed è impegnato da molto tempo nel settore della risposta ai ransomware. Successivamente, ulteriori documenti rilasciati dal tribunale, azioni di follow-up da parte delle forze dell’ordine e risposte legali da parte delle persone coinvolte determineranno la direzione specifica di questo caso.
Commenti