Riassunto:
Il portafoglio hardware di criptovaluta francese Ledger ha recentemente riscontrato un grave incidente di sicurezza. Gli hacker hanno rubato le frasi mnemoniche impostate dagli utenti modificando l'hardware e installando un dispositivo di furto. Attualmente, gli hacker hanno rubato più di 80 milioni di dollari in criptovaluta. Con il passare del tempo, i portafogli di criptovaluta di un numero maggiore di utenti potrebbero essere ripristinati dagli hacker e le risorse al loro interno verranno trasferite.
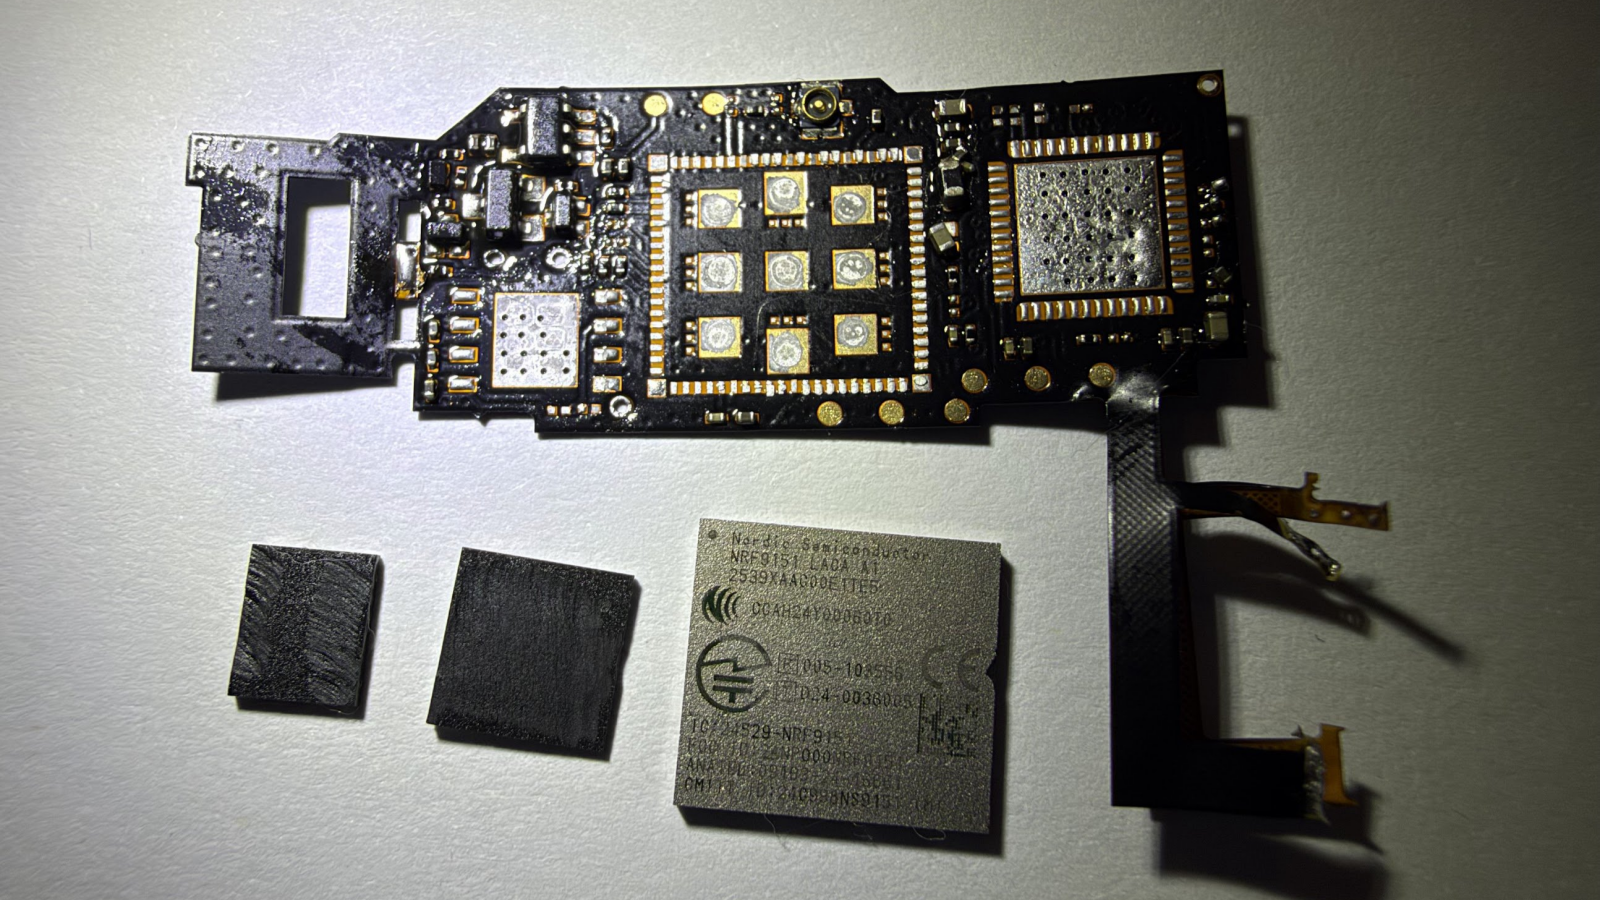
L'hacker ha modificato il portafoglio per installare un modulo di monitoraggio dello schermo:
Il diagramma di smontaggio dell'hardware pubblicato da Mark Karpelès, l'ex capo di Mt. Gox, è stato il fattore scatenante di questo incidente. L'hacker sembrava aver visto il diagramma di smontaggio pubblicato da Mark e ha concluso che l'incidente di modifica avrebbe sicuramente attirato l'attenzione, quindi ha deciso di rubare immediatamente i portafogli che erano stati recuperati con successo. Se Mark non lo avesse scoperto, si stima che gli hacker avrebbero continuato a nascondersi e a raccogliere più dati sui portafogli.
Mark ha ispezionato un Ledger Nano. Questo circuito contiene componenti come un microcontroller, un modulo di comunicazione LTE, un'antenna ed eSIM ed è collegato tramite cablaggio interno al collegamento di comunicazione SPI relativo al display del dispositivo.
Il modo possibile in cui funziona è ascoltare i dati dei caratteri inviati dal dispositivo allo schermo e quindi utilizzare la logica di riconoscimento addestrata per i caratteri Ledger per ricostruire il contenuto dello schermo. Quando il dispositivo Ledger viene inizializzato per la prima volta, sullo schermo verranno visualizzate 24 parole mnemoniche. In circostanze normali, le parole mnemoniche vengono generate e visualizzate internamente al dispositivo. L'elemento sicuro di Ledger è responsabile del salvataggio delle chiavi private e dell'esecuzione delle operazioni chiave.
Se un utente malintenzionato riesce a leggere queste parole nello screen link bypass e poi a inviarle attraverso la rete cellulare, è possibile ottenere la frase mnemonica completa dopo che l'utente ha completato l'inizializzazione. Nel processo successivo, l'hacker non ha bisogno di accedere al portafoglio e può ripristinare la frase mnemonica attraverso altri portafogli compatibili e controllare le risorse nell'indirizzo corrispondente.
Il rivenditore autorizzato CryptoBilis è stato acquisito segretamente:
CryptoBilis è il distributore autorizzato di Ledger nel sud-est asiatico. Molti utenti non ordinano l'attrezzatura da Ledger (perché la spedizione dalla fabbrica francese tramite Posta francese richiede molto tempo). Questo commerciante era stato acquisito segretamente già a marzo e l'accordo di acquisizione prevedeva inoltre che l'acquisizione rimanesse segreta per almeno 6 mesi. Era ovvio che gli hacker avevano pianificato da molto tempo.
Attualmente si ipotizza che la persona che ha acquisito CryptoBilis fosse un hacker nordcoreano. Coloro che hanno la capacità di personalizzare e modificare in serie schede di microcircuiti e microcontrollori non sono naturalmente persone comuni. Tuttavia il settore è ancora sotto inchiesta e per il momento non è possibile confermare l'identità dell'hacker.
Commenti