
Riassunto:
L'exchange di criptovalute Binance ha recentemente annunciato i risultati delle indagini preliminari sull'incidente di sicurezza del 29 ottobre. Binance ha affermato che, dopo mesi di preparazione, gli aggressori hanno prima utilizzato malware, reclutamento falso e strumenti di intelligenza artificiale interni di Binance per ottenere l'accesso al team del portafoglio, e infine hanno ottenuto l'accesso non autorizzato al servizio di firma del portafoglio e trasferito circa 6,34 miliardi di dollari in risorse digitali.
Binance ha dichiarato che tutte le perdite saranno a carico di Binance stessa: il 98% degli asset dei token interessati sono stati ricostituiti al 31 ottobre; a partire dalla notifica del 3 novembre, circa 2,85 miliardi di dollari di beni sono stati congelati o intercettati; l'FBI ha attribuito l'attacco ad attacchi informatici legati alla Corea del Nord.
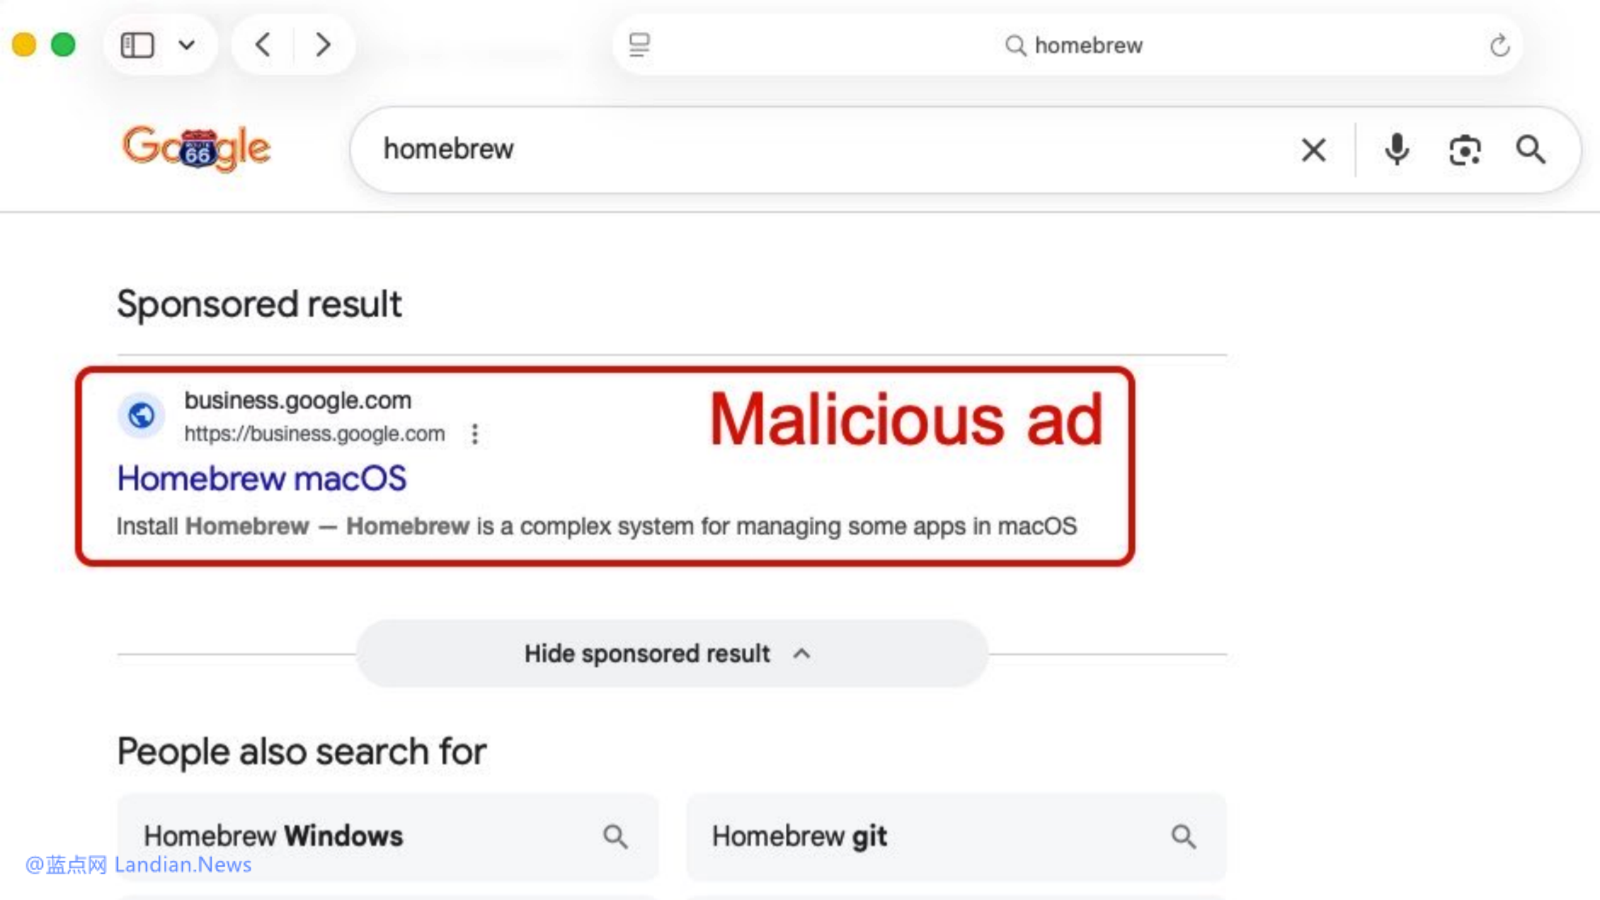
L'ingegnere A è stato ingannato dal sito di phishing Homebrew su Google:
L'indagine ha dimostrato che per installare uno strumento di programmazione AI comunemente utilizzato, l'ingegnere A del team del portafoglio ha cercato la parola chiave Homebrew tramite un motore di ricerca e ha fatto clic su un sito Web di phishing pagato dall'aggressore, il che ha portato l'ingegnere a scaricare un programma di installazione Homebrew manomesso.
Binance ha affermato che il suo team di sicurezza aveva scoperto l'anomalia in quel momento e successivamente aveva sostituito l'attrezzatura dell'ingegnere e ruotato le credenziali pertinenti. Ma in quel momento l’aggressore era già venuto a conoscenza delle responsabilità lavorative dell’ingegnere e di informazioni rilevanti sui suoi colleghi del team dell’infrastruttura del portafoglio, e l’hacker ha continuato ad attaccare in questa direzione.
L'attacco risale al giugno 2026, ma i problemi riscontrati dall'Ingegnere A non hanno avuto conseguenze gravi. Il fatto è che l’ingegnere A ha causato la fuga di informazioni dei suoi colleghi del team del portafoglio, gettando le basi per successivi attacchi da parte di aggressori contro i membri del team del portafoglio.
Phishing per il reclutamento dell'ingegnere B simulato dagli hacker:
A settembre, l'aggressore ha contattato l'ingegnere B tramite una piattaforma formale di ricerca di lavoro. Le informazioni pubbliche di questo ingegnere menzionavano la sua esperienza lavorativa presso Binance. Gli aggressori si sono spacciati per leader di progetto e hanno organizzato le cosiddette interviste delle risorse umane e interviste al CEO dell'azienda. Gli aggressori hanno anche preparato account sui social media, foto e video personali per creare fiducia.
Verso la fine del secondo ciclo di colloqui, all'ingegnere B è stato chiesto di scaricare un compito sul suo computer di lavoro da utilizzare per la valutazione del lavoro. Questo repository esegue un programma dannoso durante l'installazione, sostituendo i componenti dello strumento di sviluppo nativo pyenv per eseguire comandi e connettersi a un server controllato dall'aggressore.
Binance ha dichiarato che il programma dannoso utilizzava metodi come l'offuscamento, l'elusione del rilevamento e la cancellazione delle tracce e che gli strumenti di sicurezza del terminale in quel momento non erano riusciti a rilevare il programma dannoso. Naturalmente, a giudicare dai risultati, il monitoraggio della sicurezza interna di Binance non è riuscito a rilevare alcuna anomalia, quindi questo programma dannoso è diventato un punto di svolta per l’attacco.
Gli strumenti interni di intelligenza artificiale sono stati utilizzati come trampolino di lancio e il servizio di firma è stato compromesso:
Entro il 20 ottobre, gli aggressori hanno utilizzato i computer degli ingegneri infetti e gli strumenti di intelligenza artificiale interni di Binance per ottenere il controllo dei dispositivi di altri due ingegneri del team del portafoglio, incluso l'ingegnere del team del portafoglio A, che era stato precedentemente attaccato dalla catena di fornitura.
L'aggressore ha poi scoperto che sul computer dell'Ingegnere A era presente un token con autorizzazioni di distribuzione del contenitore. Il 29 ottobre, dalle 17:15 alle 19:56 UTC, l'aggressore ha effettuato l'accesso al computer di un altro esperto di portafogli, ha utilizzato le credenziali rubate per distribuire il contenitore e ha attivato lo script dannoso. Alla fine, l'aggressore ha ottenuto l'accesso non autorizzato al servizio di firma del portafoglio interno e ha avviato il trasferimento, aggirando il normale processo di prelievo di Binance.
I trasferimenti di asset divulgati da Binance includono: 233,46 milioni di XRP, circa 970.500 SOL, circa 44,2 milioni di OP e 18.270 BTC. Dopo che Binance ha affermato che i trasferimenti di grandi dimensioni hanno innescato un allarme interno all’azienda, Binance ha avviato un’indagine e ha sospeso i prelievi. Tuttavia, la situazione reale era che Binance inizialmente non aveva riscontrato problemi con il meccanismo di autorizzazione della firma del portafoglio. Di conseguenza, l’aggressore ha continuato ad avviare numerosi trasferimenti riusciti dopo la scoperta dell’anomalia.
Sono tutte truffe classiche ma gli ingegneri di Binance non le hanno identificate:
Il comportamento di phishing o di ingegneria sociale riscontrato dall'Ingegnere A o dall'Ingegnere B è una classica truffa creata dagli hacker negli ultimi anni. I siti Web di phishing pay-per-click sui motori di ricerca non devono essere utilizzati. Almeno l'ingegnere dovrebbe installare uBlock Origin per bloccare gli annunci sulla ricerca di Google.
Anche le truffe incontrate dall'Ingegnere B sono molto comuni. Negli ultimi anni, gli hacker spesso creano personaggi falsi per lanciare truffe di reclutamento per le società di criptovaluta. Alcuni vogliono unirsi a società di criptovaluta, mentre altri richiedono alle persone in cerca di lavoro di scaricare magazzini dannosi e inviare compiti. Anche il tasso di successo degli hacker è molto alto.
Non è appropriato incolpare l'Ingegnere A e l'Ingegnere B in questo caso. Dopotutto, non si può pretendere che tutti siano ingegneri della sicurezza, ma questo sembra anche indicare che la formazione sulla sicurezza interna di Binance non è prevista. Almeno queste classiche truffe dovrebbero essere insegnate attraverso la formazione sulla sicurezza interna per migliorare la consapevolezza della sicurezza da parte dei dipendenti.
Tuttavia, anche se gli hacker di Binance creassero il più grande attacco nella storia del settore delle criptovalute, si stima che altre società di criptovalute e ingegneri di criptovaluta continueranno a imbattersi in truffe simili, e sicuramente continueranno ad esserci truffe da parte di società di criptovalute.
Commenti