Riassunto:
La società Internet F5 ha recentemente rilasciato un aggiornamento di sicurezza di emergenza per il componente server open source NGINX per correggere 10 gravi vulnerabilità di sicurezza, tra cui CVE-2026-123007 e 123633 che potrebbero consentire a un utente malintenzionato non autenticato di eseguire codice in remoto.
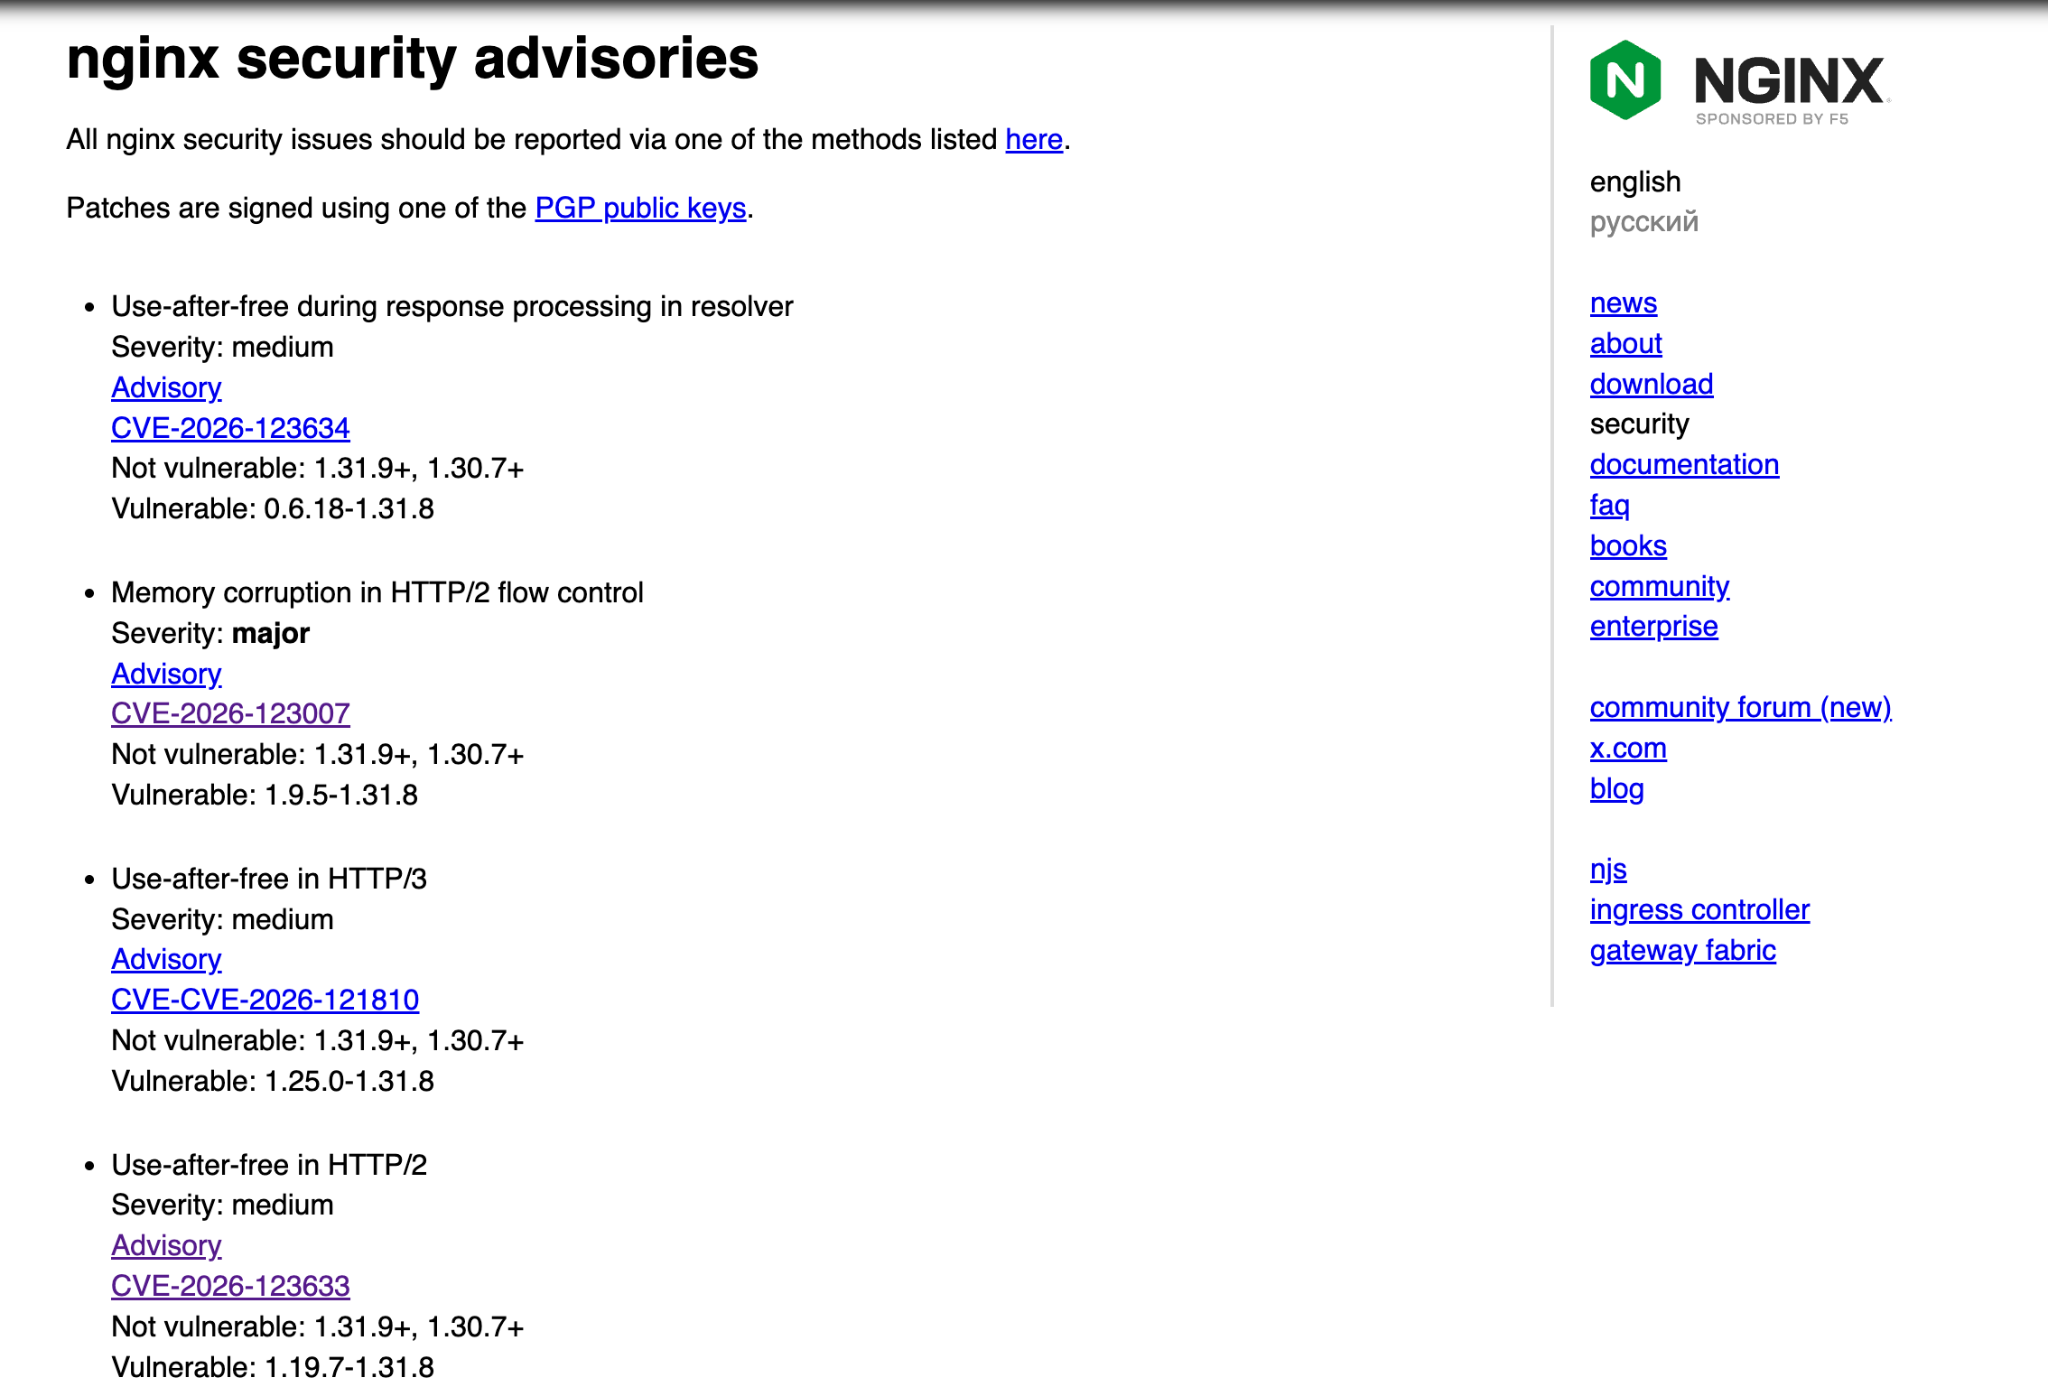
Queste vulnerabilità sono legate all'elaborazione del protocollo HTTP/2. In teoria, finché il servizio HTTP/2 è attivo, potrebbe essere possibile l'esecuzione di codice remoto. Al momento, la maggior parte delle implementazioni NGINX dovrebbero abilitare il protocollo HTTP/2 per impostazione predefinita, quindi l’ambito dell’impatto è molto ampio.
La soglia per lanciare un attacco è inviare 128 GB di traffico:
Il metodo per sfruttare le vulnerabilità di sicurezza correlate è difficile e semplice da dire perché, a giudicare dall'attuale codice proof-of-concept, il processo di sfruttamento richiede la trasmissione di circa 128 GB di dati HTTP/2 e la larghezza di banda della rete e il timeout della connessione influenzeranno l'attacco vero e proprio.
I dati da 128 GB qui si riferiscono alla quantità totale di dati che devono essere inviati in una singola connessione NGINX. Secondo i test, NGINX Worker può bloccarsi durante l'invio di 60 GB di dati; l'esecuzione del codice può essere ottenuta quando si inviano 128 GB.
Il timeout di connessione predefinito di NGINX è di circa 1 ora. Se si tratta di una rete locale ad alta velocità, saranno necessari circa 2,5 minuti per inviare 128 GB di dati, la larghezza di banda di 10 Gbit/s è di circa 2 minuti e la larghezza di banda di 1 Gbit/s è di circa 17 minuti. In base a questo calcolo, quando la larghezza di banda è inferiore a 300 Mbit/s, i dati non possono essere inviati prima del timeout.
I server con larghezza di banda elevata devono essere aggiornati immediatamente:
Attualmente, la versione open source di NGINX ha rilasciato aggiornamenti di riparazione, tra cui la versione principale 1.31.9 e la versione stabile 1.30.7. Se utilizzi NGINX distribuito su un pannello come Pagoda, la nuova versione potrebbe non essere disponibile sul lato Pagoda. Gli utenti possono utilizzare gli agenti AI per compilare e aggiornare se stessi. Ma tieni presente: se utilizzi la modalità di installazione rapida del pannello Pagoda, non puoi compilarlo da solo. Devi ancora fare affidamento sul lato Pagoda per rilasciare gli aggiornamenti e poi andare allo store per aggiornare.
Alcuni server VPS stranieri acquistati dagli utenti dispongono di larghezza di banda della porta G e potrebbero essere interessati. Se non è possibile aggiornare temporaneamente la versione, è possibile disattivare HTTP/2 sul sito Web o sulla porta di ascolto del servizio esterno e assicurarsi che tutti gli HTTP/2 correnti siano terminati (disattivare la configurazione e quindi riavviare NGINX).
Ulteriori informazioni:
https://nginx.org/en/security_advisories.html
Commenti