
Riassunto:
Senza nemmeno utilizzare un account o una password, gli hacker possono fare in modo che il server del sito web prenda ordini da loro! Ieri OpenAI ha rivelato un'emozionante operazione dietro le quinte: GPT-5.6 Sol ha scoperto due vulnerabilità fatali nel linguaggio PHP utilizzato dal 70% dei siti web del mondo.
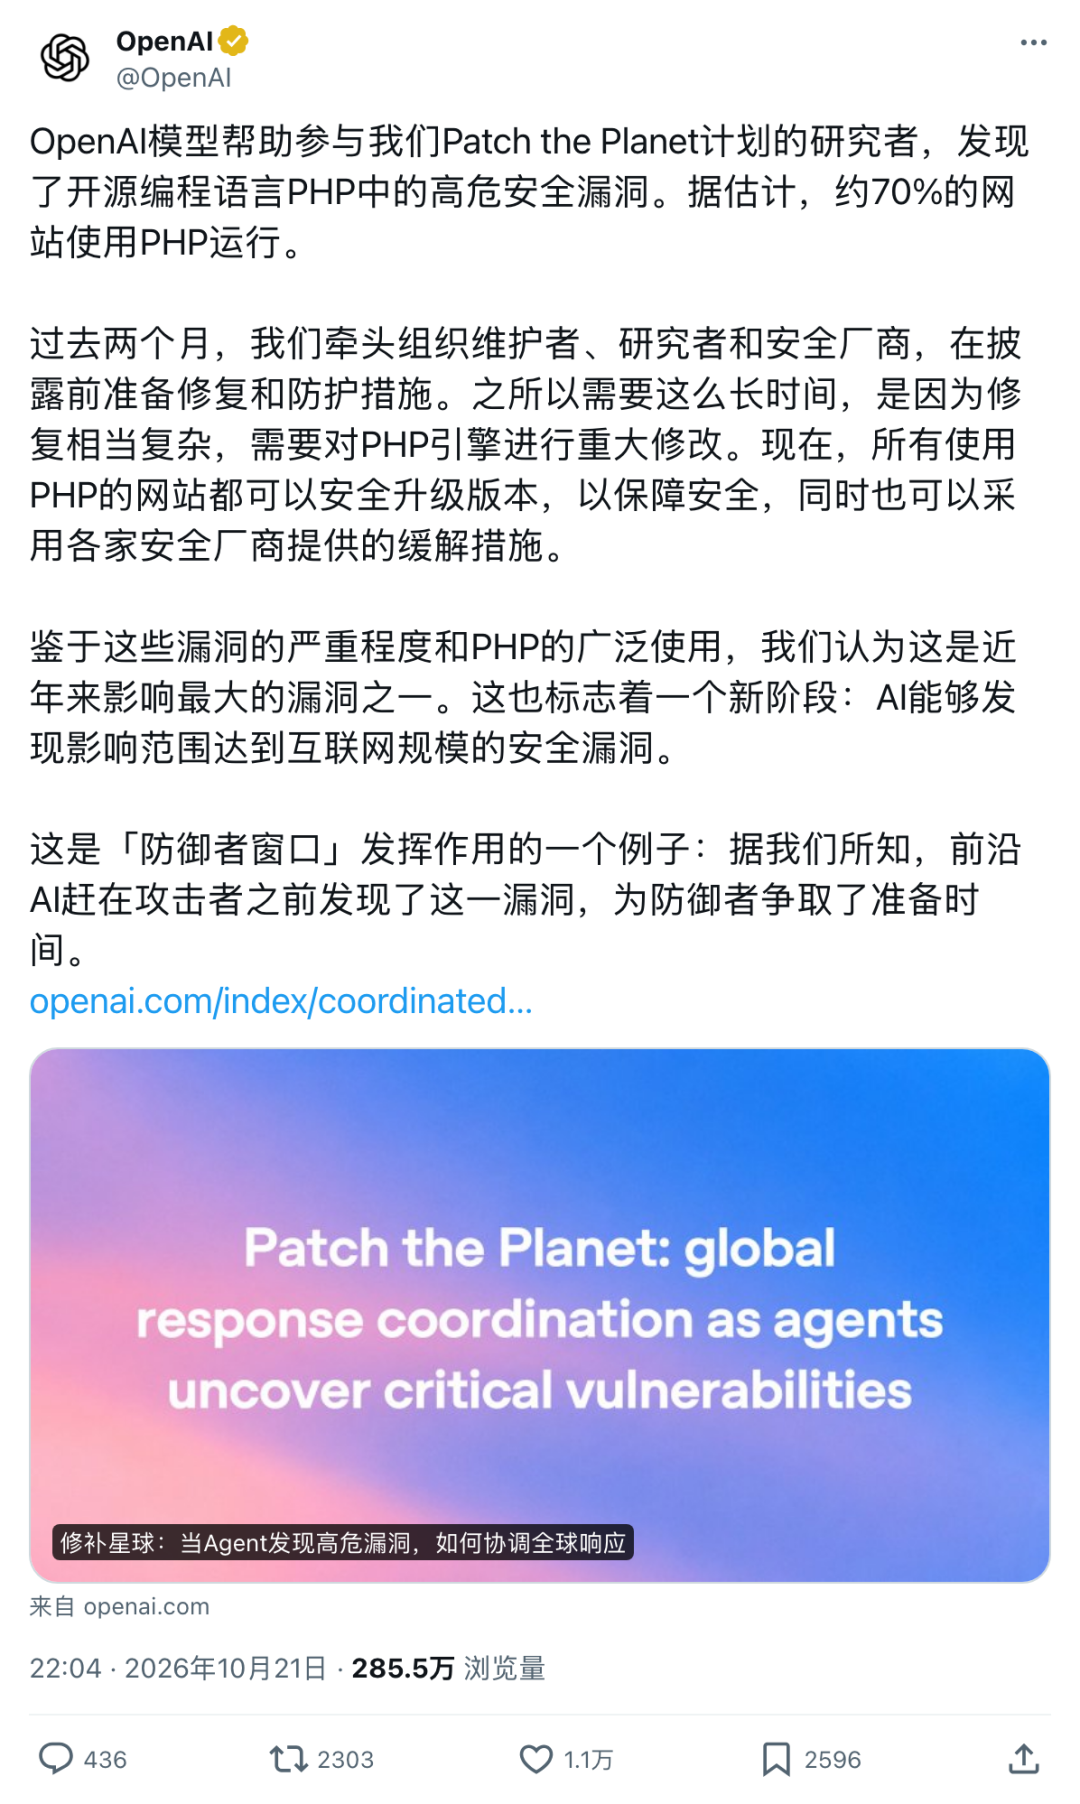
Una volta sfruttato, l'aggressore
può far eseguire direttamente al server codice dannoso senza dover inserire la password dell'account.
In effetti, anche l'Agenzia nazionale olandese per la sicurezza Internet, che di solito insegna ad altri come prevenire gli hacker, la prima reazione dopo aver ricevuto la notizia è stata quella di
chiudere rapidamente il proprio sito web ufficiale
!Per colmare il buco, i manutentori di OpenAI e PHP
hanno lavorato segretamente per due mesi
, non esitate a ribaltare e ricominciare da capo,Anche il meccanismo di gestione della memoria del motore PHP è stato modificato
.Tuttavia, dopo averlo tenuto segreto per due mesi, è crollato completamente nelle
ultime 48 ore
——Le informazioni sulla vulnerabilità sono trapelate per prime, costringendo il lancio della patch un giorno prima del previsto; poi il video dimostrativo dell'attacco è trapelato accidentalmente e l'immagine della riparazione è stata rilasciata prima del previsto.
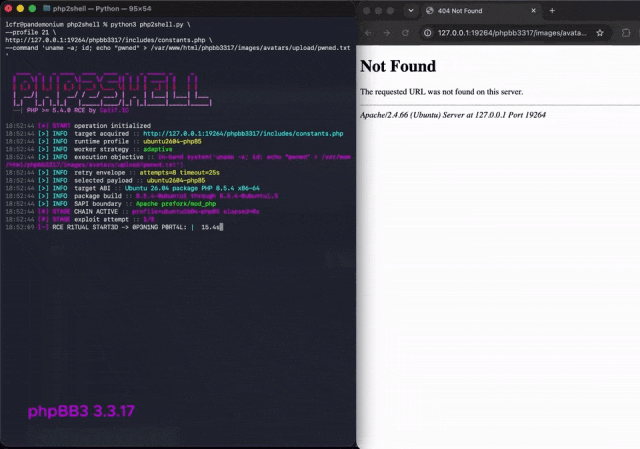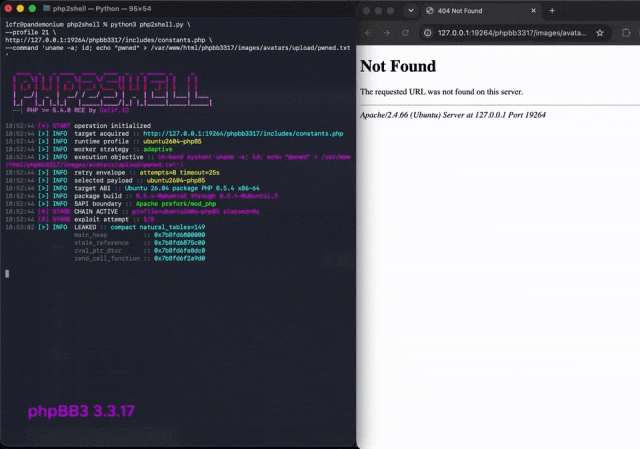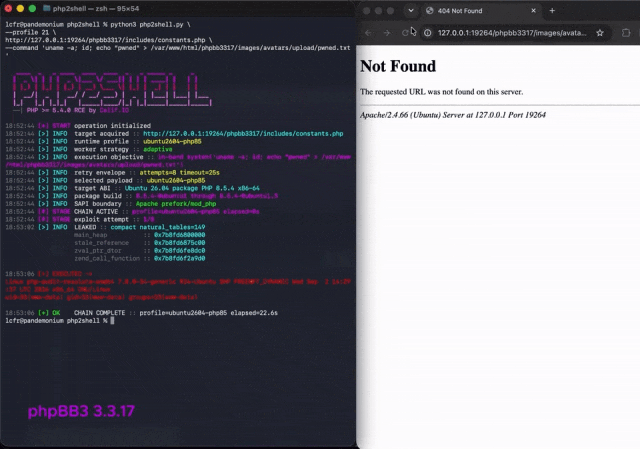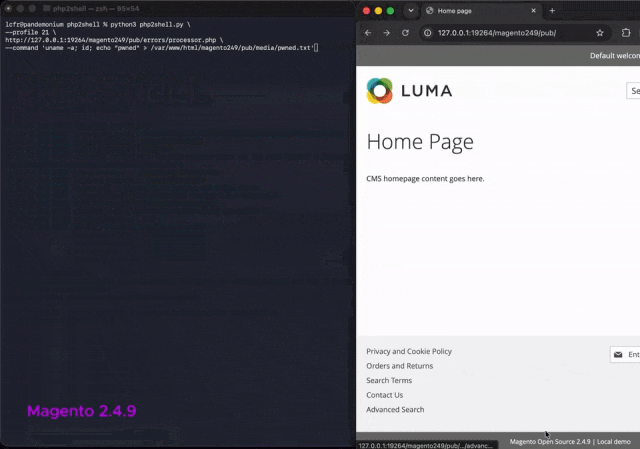
Prima che i webmaster di tutto il mondo potessero reagire e applicare patch, la prima ondata di attacchi reali era già in arrivo.
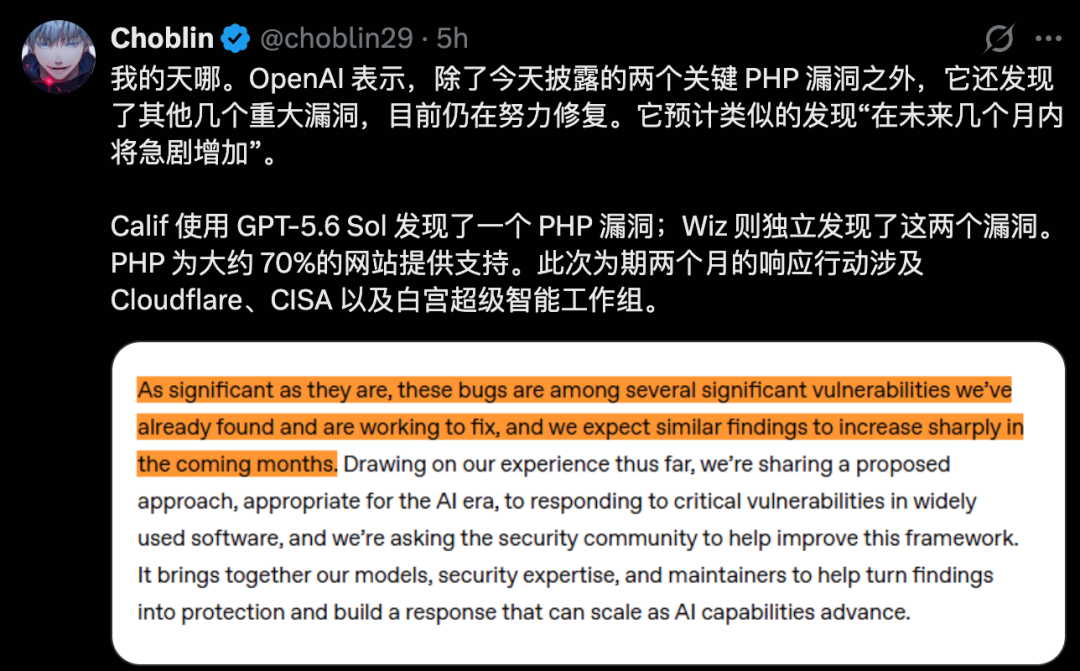
Ciò che è ancora più agghiacciante è che OpenAI ha sepolto anche un uovo di Pasqua: questi due sono solo antipasti e molte altre importanti vulnerabilità sono ancora in coda per essere riparate...
Questa volta PHP esplode, ecco tre cose da capire:
Due vulnerabilità ad alto rischio:
PHP è un linguaggio backend comunemente utilizzato per i siti Web. Nelle distribuzioni interessate, un utente malintenzionato potrebbe consentire al server di eseguire codice dannoso senza effettuare l'accesso.GPT partecipa alla ricerca dei buchi:
Calif ha scoperto la vulnerabilità con l'aiuto di GPT e anche Wiz l'ha scoperta in modo indipendente; I manutentori di PHP hanno guidato la correzione e OpenAI ha coordinato tutte le parti.La patch è stata rilasciata:
Gli operatori dei siti web devono aggiornare PHP e la protezione temporanea non può sostituire le patch.PHP è esploso all'improvviso e l'agenzia per la sicurezza della rete ha prima chiuso il sito
In questa riparazione segreta di emergenza, anche l'organizzazione responsabile della prevenzione degli hacker ha dovuto chiudere il sito web per evitare pericoli.
Il sito web ufficiale è offline prima dell'arrivo della patch.
Il 21 ottobre, il Centro nazionale olandese per la sicurezza informatica NCSC ha scelto di chiudere prima il sito e attendere le riparazioni.
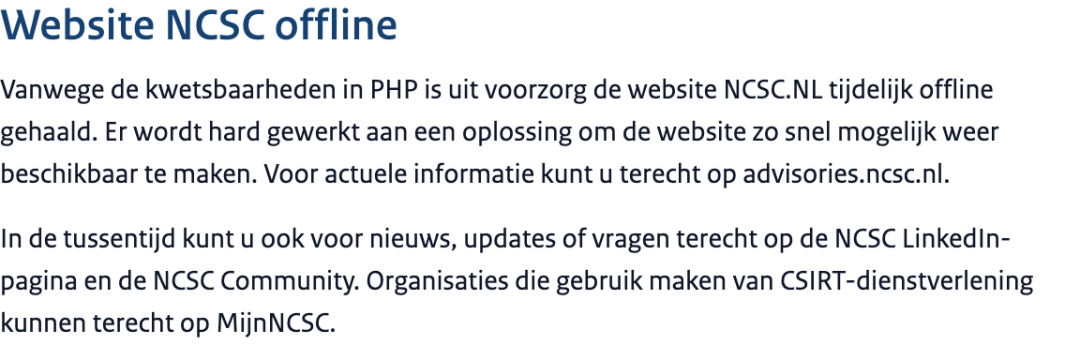
Non è l'unico ad essere stato chiuso. Anche il sito web di reclutamento del sistema giudiziario olandese e il sito web degli istituti di formazione giudiziaria hanno sospeso i servizi, e anche la cassetta postale per la trasmissione delle informazioni sui processi giudiziari ai giornalisti è stata temporaneamente chiusa.
Il Ministero delle Finanze del Giappone ha inoltre bloccato alcuni contenuti e servizi sul sito web ufficiale, ha ispezionato urgentemente il server, lo ha installato e riparato.
Le due vulnerabilità del motore PHP che hanno causato la chiusura del sito web sono chiamate collettivamente PHP2Shell.
Il punteggio di rischio CVSS ha raggiunto 9,2 punti, su 10 punti
.
Una delle conseguenze più pericolose è chiamata
esecuzione di codice remoto, abbreviata in
RCE
. Un sito web che dovrebbe gestire solo le richieste dei visitatori può iniziare a eseguire il codice specificato dall'aggressore.Wiz ha utilizzato le immagini WordPress, Drupal e Joomla più recenti per creare un ambiente di test, riprodurre un attacco remoto senza effettuare l'accesso e verificare il percorso di attacco leggendo password, token e chiavi API dalla memoria.
Anche, in alcune implementazioni di Apache e mod_php, l'attacco può verificarsi prima dell'avvio del programma del sito web.
Anche se la pagina scrive solo una riga di "Hello World", potresti essere comunque infetto.
Il problema è che ci sono troppi siti web che utilizzano PHP.
Il 69,3% dei siti web di cui W3Techs è in grado di riconoscere la lingua del server utilizza PHP.
C'è un problema con il motore sottostante e un gran numero di siti Web devono essere controllati e aggiornati.GPT ha dato un grande contributo
Cattura un'intera categoria da una vulnerabilità
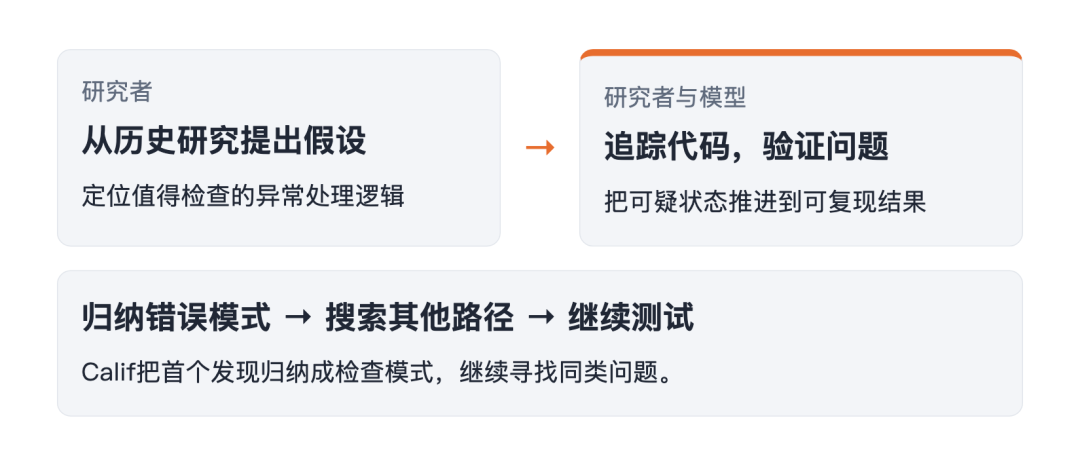
Risalendo al 30 luglio, il ricercatore californiano Ryan Austin ha iniziato l'auditing di PHP. Ha partecipato al programma Patch the Planet di OpenAI, che utilizza l'intelligenza artificiale per aiutare i progetti open source a trovare e riparare i buchi.
Entro il 1° agosto erano stati scoperti più percorsi di attacco remoto.
Già nel 2004 si scoprì che il meccanismo di limitazione della memoria di PHP presentava una vulnerabilità legata agli attacchi remoti. Ryan ha utilizzato GPT-5.6 Sol come punto di ingresso per verificare se problemi simili sono ancora nascosti nel codice esistente.
Il programma elabora la richiesta e inserisce temporaneamente i dati in memoria. PHP assegna una quota a ciascuna richiesta e l'elaborazione verrà interrotta una volta esaurita. Questa situazione si chiama
esaurimento della memoria,
OOM
.In un percorso di attacco divulgato da Calif,
meno di 8 MiB di dati richiesti sono sufficienti per esaurire la quota di memoria predefinita di 128 MiB di PHP durante l'elaborazione.
Dopo che una piccola richiesta entra in PHP, verrà suddivisa in un gran numero di record, ognuno dei quali occupa memoria aggiuntiva. Gli aggressori utilizzano questo livello di amplificazione per consentire al programma di esaurire il proprio credito in un passaggio specifico.
Secondo le regole PHP, l'operazione dovrebbe essere interrotta in questo momento e trasferita alla segnalazione degli errori e alla pulizia.
Al momento i dati potrebbero essere compilati solo a metà.
Il modello ha scoperto una sequenza pericolosa nella tabella hash che memorizza i dati all'interno di PHP: quando si aggiunge un nuovo record,
prima aggiungi uno al numero di record, quindi richiedi memoria e compila il contenuto
.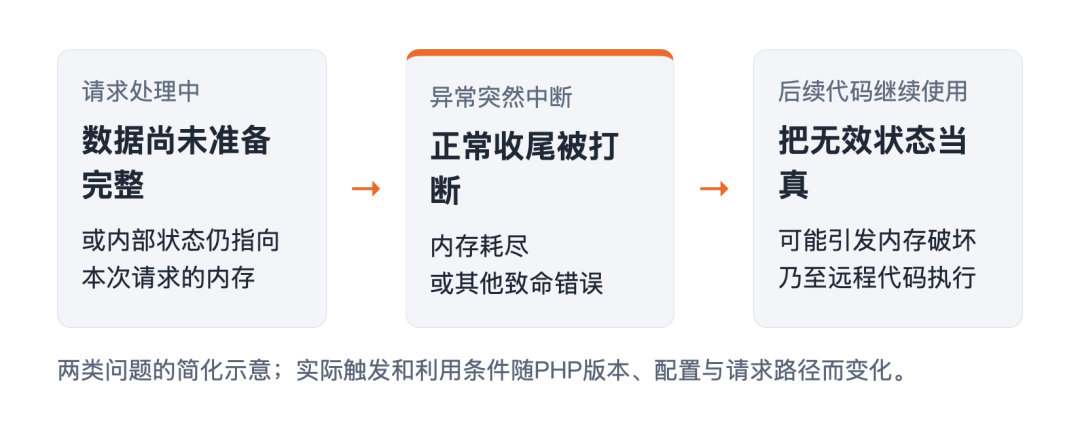
Se la quota viene esaurita quando si richiede memoria, il programma salterà. Il nuovo record non è stato ancora compilato, ma il conteggio è già stato aggiunto.
Il programma di pulizia controlla il conteggio e utilizza la memoria non preparata come record valido.
Equivale ad una riga del modulo che non è stata ancora compilata ed è stata utilizzata come record completo.
Per trasformare questo tipo di errore in un attacco remoto, è necessario organizzare i contenuti della memoria pertinenti e soddisfare condizioni operative specifiche. I ricercatori hanno fatto sì che i programmi eseguissero il codice specificato dall'aggressore nelle distribuzioni interessate.
I ricercatori non si sono fermati al buco. Hanno chiesto al modello di
scrivere il modello di errore appena scoperto in SKILL.md, una guida di controllo che può essere utilizzata ripetutamente
, e poi segui gli stessi indizi per indagare.Dopo questa indagine, l'agente ha riscontrato un altro problema nel codice responsabile della registrazione dell'avanzamento del caricamento del file.
Una richiesta termina in modo anomalo,
la memoria viene liberata, ma il programma che gestisce la richiesta conserva ancora il vecchio indirizzo
. Quando riceve la richiesta successiva, può utilizzare questo indirizzo per leggere la memoria scaduta.Questo è
uso dopo il rilascio, chiamato anche UAF
. Equivale ad una registrazione che è stata invalidata, ma il programma sta ancora cercando i dati secondo il vecchio indirizzo e quella memoria potrebbe essere stata riallocata.D'altra parte, Wiz ha riscontrato anche in modo indipendente due vulnerabilità. Una volta cambiata la versione di PHP o cambiato l’ambiente operativo, l’attacco originale potrebbe diventare inefficace e il modello deve essere analizzato, sottoposto a crash, adattato e verificato.
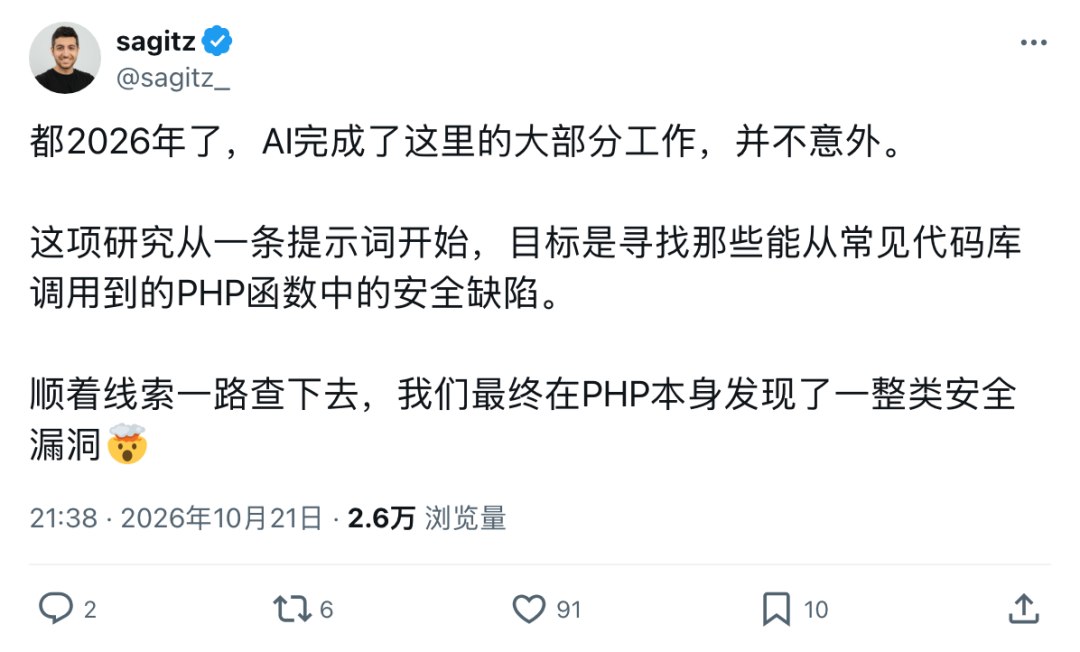
Il ricercatore Wiz Sagi Tzadik ha scritto su X:
"
AI
Svolge la maggior parte del lavoro qui. "
Esegui un intervento chirurgico sul motore PHP
Due mesi di riparazioni segrete
Ci sono voluti alcuni giorni per trovare il percorso di attacco, ma ci sono voluti due mesi per prepararsi alla riparazione.
Questa volta, OpenAI ha preso l'iniziativa di coordinare la correzione e i manutentori di PHP si sono occupati della correzione. Tuttavia, due vulnerabilità influiscono sulla gestione della memoria del motore e sulla gestione degli errori, bloccando il percorso di attacco immediato, e problemi simili potrebbero verificarsi altrove. Se il livello sottostante viene revisionato, è necessario garantire che i vecchi programmi e le estensioni possano ancora funzionare.
La PHP Foundation ha affermato che il team si coordinava giorno e notte, anche nei fine settimana. Le patch devono essere testate su più versioni e devono essere impacchettate dagli editori e protette dai fornitori di sicurezza.
Alla fine, PHP ha persino cambiato i tempi di interruzione del lavoro.
Il PHP con patch ha due limiti di memoria.
limite flessibile raggiunto
, attendere che il programma raggiunga una posizione sicura prima dell'elaborazione per evitare di lasciare dati incompleti; toccando unlimite rigido
più alto , lasciare che il processo esca ed evitare che lo stato pericoloso continui ad essere utilizzato.I segreti sono trapelati uno dopo l'altro nelle ultime 48 ore e l'attacco è arrivato per primo
Tutte le parti avevano originariamente concordato di pubblicarlo alle 22:00 del 22 ottobre.
Ma intorno alle 23:00 del 20, improvvisamente sono circolati su Internet due numeri di vulnerabilità, insieme a un orario di rilascio errato e un punteggio perfetto di 10. A quel tempo, mancavano meno di 48 ore al rilascio originale.
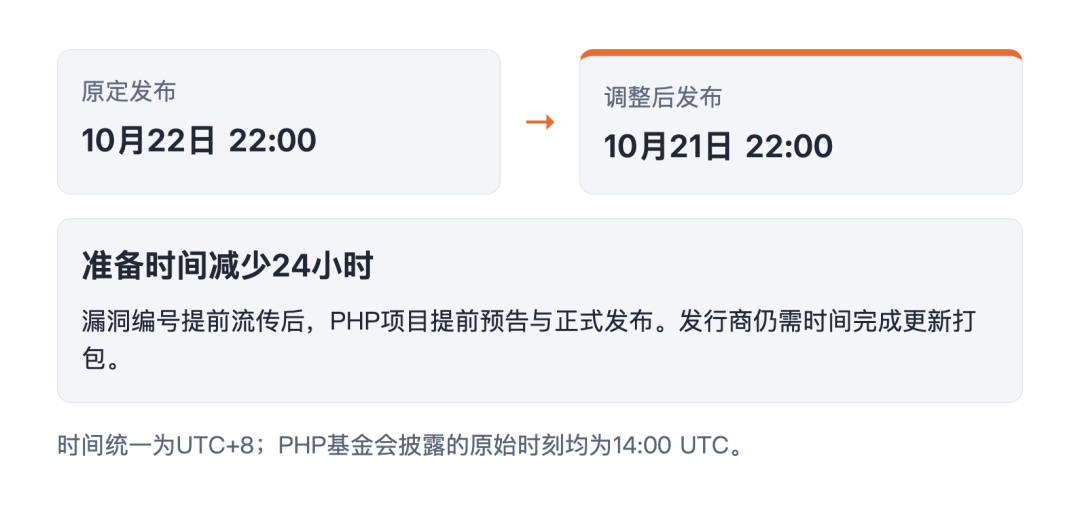
Alle 3:30 del mattino del 21, il team PHP ha emesso un avviso in anticipo,
anticipando il rilascio ufficiale di ben 24 ore
.Ma solo perché la notifica viene inviata non significa che l'aggiornamento possa essere installato. Gli editori stanno ancora confezionando e, se sono avanzati, gli utenti sapranno di essere in pericolo, ma non riceveranno aggiornamenti facili da installare.
Il trailer è stato pubblicato circa mezz'ora fa e mancava anche il video dimostrativo dell'attacco.
La PHP Foundation ha esaminato e dichiarato che Calif ha erroneamente inviato una dimostrazione dell'attacco. Il video è stato rapidamente cancellato, ma ne sono state diffuse delle copie.
Nel pomeriggio del 21 è stata rilasciata in anticipo anche l'immagine della build riparata. Dopo che Chainguard ha rilasciato queste immagini, il mondo esterno può confrontare i vecchi e i nuovi codici e dedurre dove siano le vulnerabilità.
Alle 15:43 dello stesso giorno, Dane Knecht, Chief Technology Officer di Cloudflare, ha pubblicato su X:
Sono stati osservati i primi attacchi.
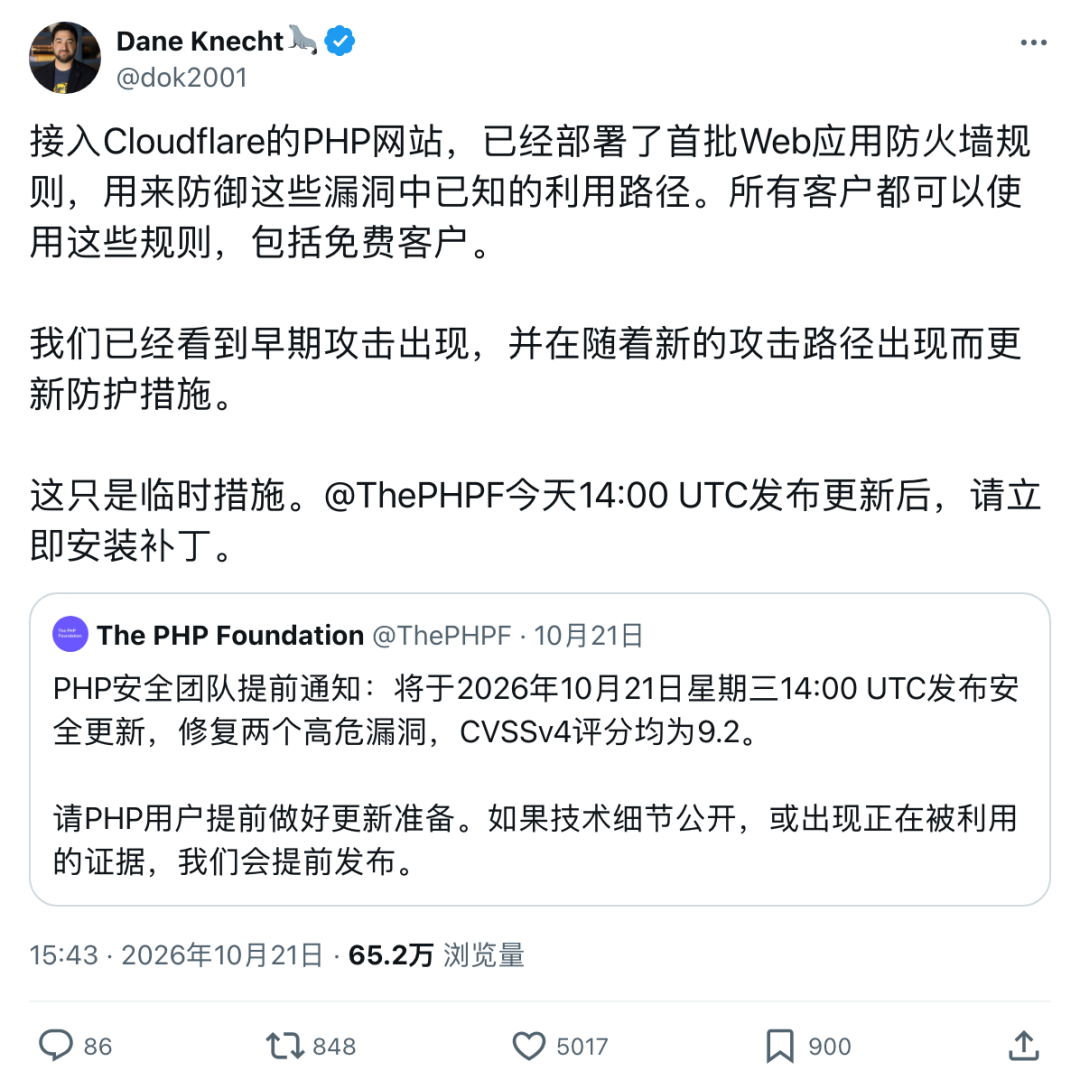
Quando ha pubblicato il post, il rilascio della patch non era previsto prima delle 22 di quella notte.
L'attacco è arrivato e mancano ancora più di sei ore.
Cloudflare ha successivamente rivelato che gli aggressori stavano già modificando le richieste per tentare di aggirare le regole di protezione.
Cloudflare ha implementato la protezione per i clienti gratuiti e a pagamento utilizzando il suo Web Application Firewall, ma Dane ha sottolineato che
si tratta solo di una misura temporanea e deve essere installata non appena vengono rilasciate le patch
.La sera del 21,
PHP8.5.12, 8.4.27, 8.3.36 e 8.2.35
Finalmente rilasciato. Il team PHP ha anche preparato correzioni minime del codice sorgente per 7.4, 8.0 e 8.1 per editori e servizi di supporto a lungo termine per produrre pacchetti di aggiornamento.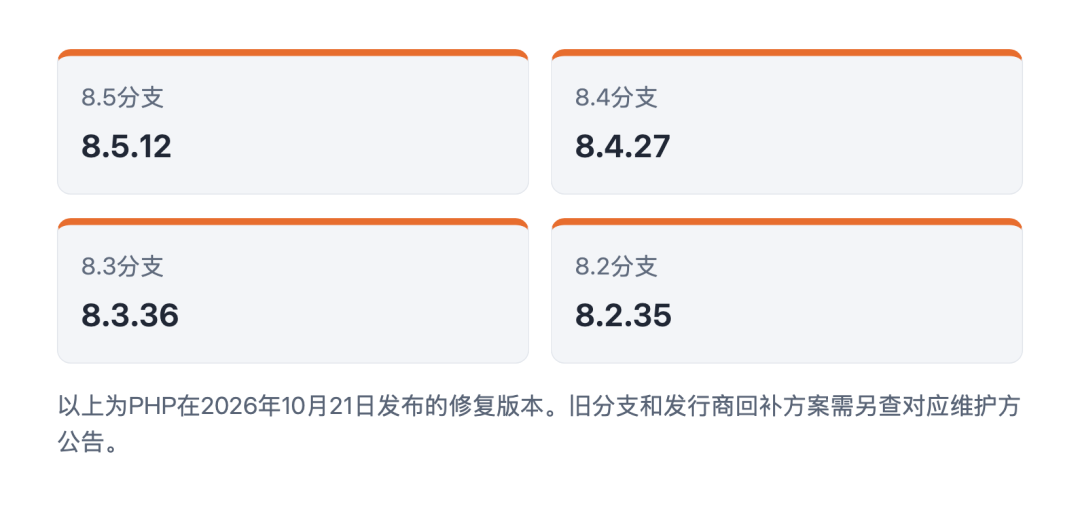
Anteprima OpenAI
Altre vulnerabilità importanti devono ancora presentarsi
Alle 0:35 del 22, OpenAI ha rilasciato un'altra funzionalità di controllo del Codex per aiutare gli operatori dei siti web a controllare la versione PHP per determinare se potrebbe essere interessata.
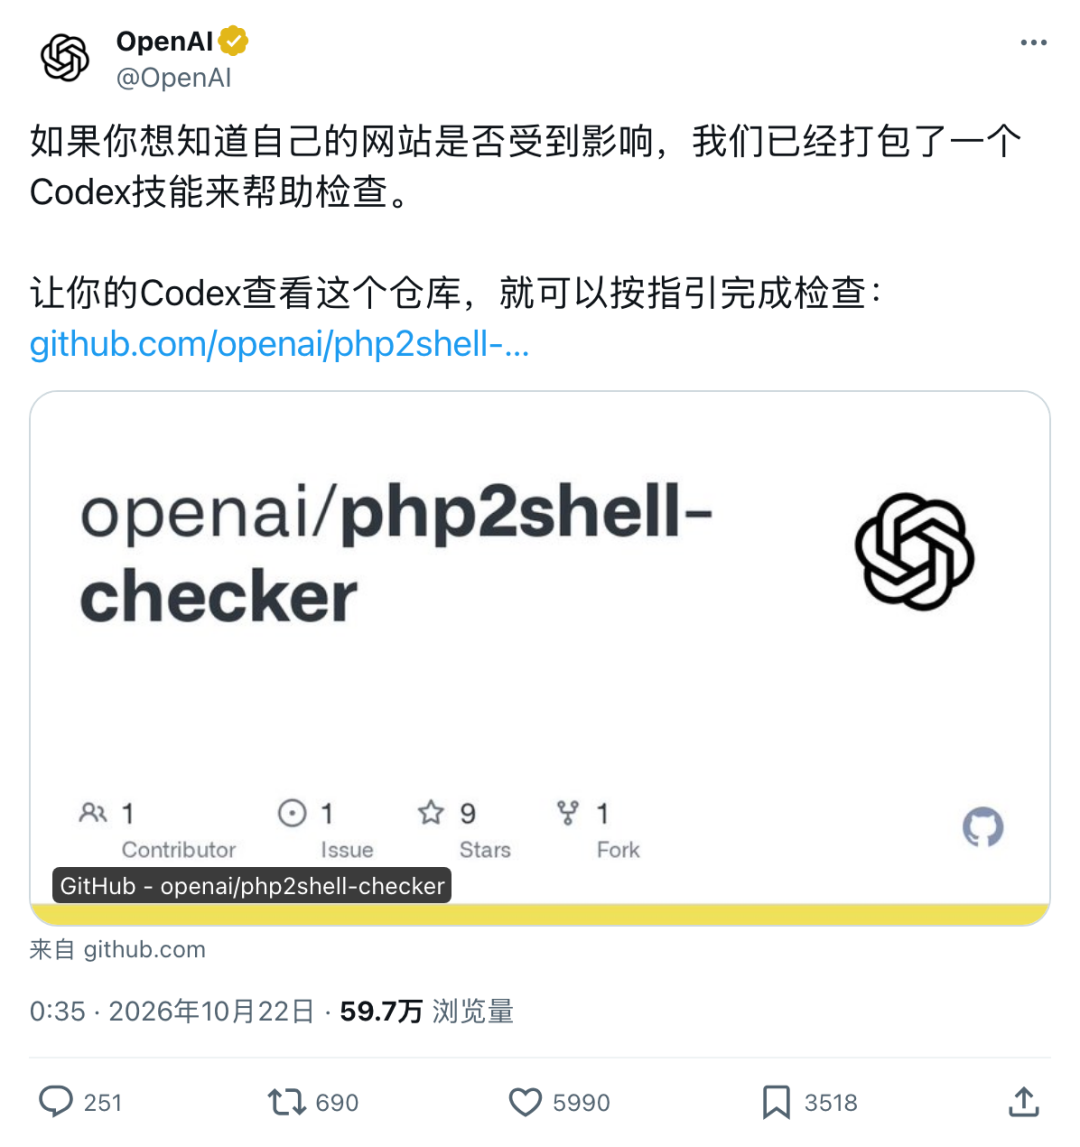
Verifica la versione di PHP e non riesce a completare l'aggiornamento del sito web; se non riesce nemmeno a verificare la versione, non può essere considerato sicuro in base a ciò.
E OpenAI ha già annunciato:
PHP è solo una delle tante principali vulnerabilità che il team ha scoperto e sta risolvendo.
Si prevede che questo tipo di scoperte aumenteranno in modo significativo nei prossimi mesi!
Commenti