
Riassunto:
Molte agenzie di sicurezza della rete hanno recentemente emesso avvisi di emergenza, sottolineando che un nuovo metodo di attacco alla rete di ingegneria sociale chiamato "ClickFix" si sta diffondendo rapidamente in tutto il mondo. Questo metodo di attacco aggira abilmente i tradizionali meccanismi di download di file dannosi e di rilevamento e uccisione degli allegati e-mail. Creando pop-up di errore di sistema altamente realistici sui principali siti Web, induce gli utenti Windows e Mac ad aprire attivamente i terminali di sistema e incollare ed eseguire istruzioni dannose, ottenendo così un'intrusione segreta che "consente alla vittima di hackerare il proprio dispositivo".
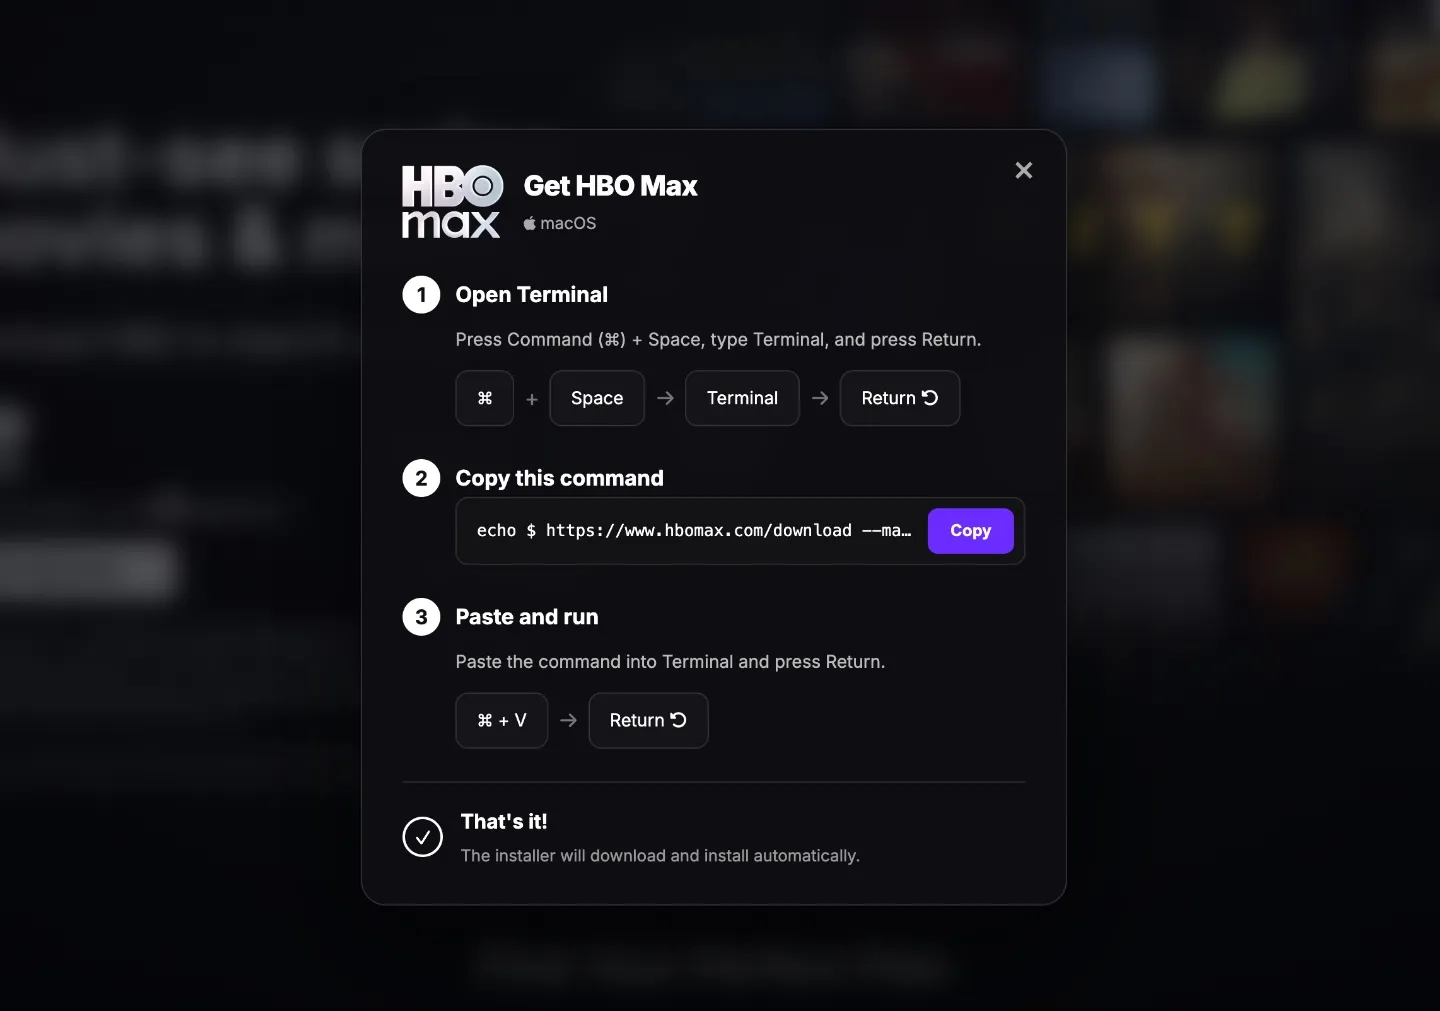
A differenza del metodo tradizionale di download silenzioso dei file dei virus direttamente tramite collegamenti fraudolenti, il fulcro dell'attacco ClickFix è sfruttare la fiducia della vittima negli errori comuni del browser. Gli aggressori di solito invadono prima i plug-in pubblicitari dei normali siti Web o inseriscono script dannosi. Quando gli utenti visitano queste pagine Web manomesse, la pagina mostrerà improvvisamente finestre di messaggio false come "Google Chrome si è bloccato", "Autenticazione uomo-computer Cloudflare non riuscita" o "Eccezione risoluzione DNS del sistema". Per creare l'illusione della conformità tecnica, la finestra pop-up affermerà che si tratta di un problema di routine che può essere riparato rapidamente e fornirà agli utenti una serie di cosiddetti "passaggi di riparazione con un clic".
Una volta che la vittima è ingenua e fa clic sul pulsante "Copia codice" sull'interfaccia, uno script codificato Base64 fortemente offuscato verrà silenziosamente scritto negli appunti. Successivamente, la finestra di messaggio istruirà passo dopo passo gli utenti Windows a premere i tasti "Win + R" per richiamare la finestra di esecuzione e aprire PowerShell, oppure istruirà gli utenti Mac ad aprire il Terminale, incollare direttamente il codice e premere Invio per eseguire. Durante l'intero processo, poiché il codice viene attivato personalmente dall'utente con la massima autorità, la maggior parte dei software antivirus e le strategie di protezione dei download predefinite integrate nel sistema operativo (come Gatekeeper di macOS o Windows SmartScreen) spesso non lo giudicano come un download illegale esterno e vengono completamente aggirati.
I ricercatori di sicurezza hanno analizzato che una volta eseguiti questi comandi offuscati nel terminale, il sistema si connetterà silenziosamente al server remoto controllato dall'aggressore in background, scaricherà e distribuirà rapidamente il trojan che ruba segreti (Infostealer). Gli aggressori possono utilizzarlo non solo per cercare password di account, chiavi di portafogli di criptovaluta, cookie di sessione incrociata e token di autenticazione a due fattori salvati nel browser, ma anche per stabilire un accesso backdoor persistente al sistema e penetrare ulteriormente nella rete locale della vittima per diffondere ransomware. La cosa ancora più grave è che con l'evoluzione degli strumenti di attacco compatibili multipiattaforma, i gruppi di hacker hanno scritto catene di exploit AppleScript e Shell personalizzate per macOS, mettendo a rischio anche l'ecosistema Mac, che in passato era considerato relativamente sicuro.
In risposta a questa nuova minaccia che fa molto affidamento sulla manipolazione psicologica piuttosto che sul tradizionale sfruttamento delle vulnerabilità, gli esperti di sicurezza sottolineano che nessuna azienda tecnologica formale, sviluppatore di browser o servizio di verifica di siti Web richiederà agli utenti finali di aprire manualmente un terminale di sistema o eseguire una finestra per risolvere gli errori di navigazione sul Web. I reparti di gestione IT aziendale dovrebbero configurare tempestivamente le policy di protezione del terminale per limitare i diritti di esecuzione della riga di comando degli utenti non amministratori. Quando i singoli utenti si trovano di fronte a una finestra pop-up che afferma che "la copia di uno script può correggere errori di rete o del browser", dovrebbero rimanere vigili e chiudere immediatamente la pagina Web e non eseguire ciecamente istruzioni da fonti sconosciute nel terminale.
Commenti