
Riassunto:
Secondo il media tecnologico Tom's Hardware, i ricercatori di sicurezza hanno scoperto che un'unità flash USB per impronte digitali Lenovo ThinkPlus FU100 affermava di utilizzare la tecnologia di crittografia AES-256, ma la scheda SD che memorizzava i dati al suo interno non era effettivamente crittografata. Chi acquista il dispositivo può potenzialmente bypassare il riconoscimento delle impronte digitali e leggere i dati semplicemente rimuovendo l'involucro.
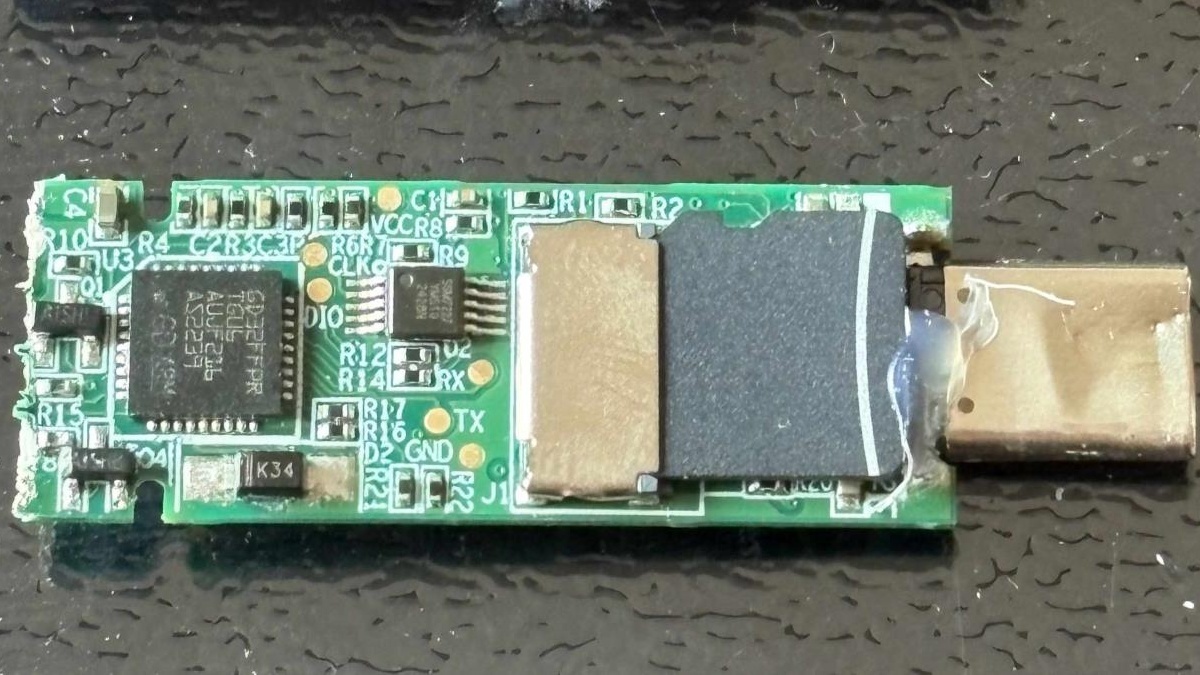
Il ricercatore di sicurezza Xusheng Li ha smontato FU100 l'anno scorso e ha presentato i risultati in una conferenza nel marzo di quest'anno. Ha scoperto che la funzione di riconoscimento delle impronte digitali di questa unità flash USB veniva utilizzata solo per controllare la connessione USB e che i dati sulla scheda di memoria venivano salvati in chiaro.
Li descrive il FU100 come "una scheda SD in una custodia elegante". Secondo lui questo caso dimostra che la "sicurezza hardware" rivendicata da alcuni prodotti potrebbe essere solo marketing.
Lenovo ha successivamente rilasciato soluzioni di riparazione per unità flash USB FU100, FU200, TU800 e unità a stato solido mobili TSD303. Gli utenti devono chiamare la hotline del servizio cinese e scegliere di rispedire il dispositivo per la sostituzione o attendere l'aggiornamento del firmware in loco. Lenovo consiglia agli utenti di eseguire il backup dei propri dati in anticipo e consiglia vivamente di cancellare i dati del dispositivo prima di rispedirlo.
Lenovo valuta la gravità dei relativi avvisi di sicurezza come
elevata
. Delle tre vulnerabilità coinvolte nell'annuncio, una è legata al software di configurazione e potrebbe consentire agli utenti locali registrati di aggirare l'autenticazione del dispositivo e inserire impronte digitali non autorizzate.Li ha anche scoperto un'altra vulnerabilità sull'unità mobile a stato solido TSD303 di Lenovo. A differenza del FU100, i dati sul TSD303 sono crittografati, ma il disco rigido è stato precedentemente collegato tramite USB e ha inviato la password corretta in chiaro al software per il confronto, e la password potrebbe essere intercettata.
La prima correzione è stata implementata circa tre mesi dopo la segnalazione della vulnerabilità, ma i ricercatori hanno scoperto che la soluzione utilizzava una chiave di crittografia che poteva essere derivata da un valore simile a un timestamp e non riusciva comunque a proteggere efficacemente i dati in caso di furto del dispositivo. Una correzione successiva, implementata alla fine dello scorso anno, consente all'unità di verificare da sola le password immesse dall'utente in modo che la password corretta non lasci mai il dispositivo.
Il rapporto afferma che lo stesso kit di sviluppo software viene utilizzato anche da altri nove dispositivi di diversi produttori e che la maggior parte di questi prodotti potrebbe anche rivelare password agli aggressori con le corrispondenti capacità tecniche. I ricercatori hanno anche scoperto che altri due dispositivi salvavano dati non crittografati su schede microSD. Nelle diapositive presentate da Li i nomi dei produttori rilevanti sono stati oscurati.
In un recente studio di follow-up utilizzando l'intelligenza artificiale, Li ha utilizzato lo strumento di programmazione Codex di OpenAI, insieme a uno strumento di reverse engineering sviluppato dal suo datore di lavoro, per testare prodotti di archiviazione e software di protezione di altri produttori.
I rapporti indicano che il Codex è stato aperto in circa
7 minuti
Abbiamo effettuato l'accesso a uno strumento Netac e abbiamo scoperto che nel programma era incorporata una chiave fissa e che anche la password dell'utente era scritta nel registro diagnostico. Al momento del discorso di Li nel marzo di quest'anno, Netac non aveva ancora rilasciato una patch. Il rapporto non indica se il prodotto è stato ora riparato.Lo studio ha coinvolto anche due prodotti per la protezione dalla copia dei file. Tali prodotti consentono al destinatario di visualizzare i file ma tentano di impedirgli di copiarne il contenuto. Codice in circa
26 minuti
Ricostruito la password generata dal programma KakaSoft USB Copy Protection e decrittografato un file di prova senza la password dell'utente. Il meccanismo di protezione Copy Secure di Nexcopy impiega circa10 minuti
è stato violato all'interno.Inoltre, Li ha scoperto due account nascosti con password relativamente semplici nel prodotto YutianDun di SecZure. Secondo il rapporto, Li li chiama questi account "backdoor", ma ciò non può essere utilizzato per determinare se il produttore abbia intenzioni dannose.
Li ha dichiarato di non aver informato in anticipo KakaSoft, Nexcopy o SecZure dei risultati rilevanti. Egli ritiene che le chiavette USB cadute nelle mani degli aggressori siano difficili da richiamare o aggiornare.
Ha anche citato come caso positivo una chiavetta USB open source. Sebbene il dispositivo utilizzi anche una scheda microSD, implementa correttamente la crittografia e genera la chiave dalla password dell'utente. L'aggressore legge solo la scheda di memoria e non può ottenere direttamente i dati in essa contenuti.
Commenti