
Riassunto:
Il team di Threat Intelligence di Google ha recentemente rivelato in una conferenza sulla sicurezza che i ricercatori di sicurezza di Mandiant, una filiale di Google, si erano nascosti segretamente nel gruppo di chat principale del team di hacker TeamPCP e continuavano a monitorare gli attacchi su larga scala alla catena di fornitura del team di hacker contro l'ecosistema del software open source. Dato che è sotto copertura, ovviamente ha anche il vantaggio di essere sotto copertura. Prima che l’hacker lanciasse l’attacco, Google aveva già assistito le aziende colpite e i fornitori di servizi cloud nella gestione delle credenziali rubate.
Crea un personaggio virtuale per guadagnare la fiducia degli hacker:
Questo ricercatore di sicurezza è stato incaricato da Google di nascondersi in un gruppo di hacker. A questo scopo, il team ha dedicato del tempo alla creazione di un personaggio virtuale e all'interazione con un hacker per creare fiducia. L'hacker è stato invitato a unirsi al team TeamPCP. Sulla base di questo livello di fiducia anche l’analista sotto copertura del team di Google è stato accettato con successo ed è entrato nel gruppo di chat principale.
In questo gruppo di chat principale sono presenti 12 persone, che discutono principalmente dell'avanzamento dell'attacco, dei dati rubati con successo e dello sviluppo di successivi piani di estorsione. Il worm sviluppato da TeamPCP può infettare un gran numero di applicazioni in un breve periodo di tempo e rubare dati aziendali sensibili, per poi estorcerli dall'azienda. Se l'impresa non paga il riscatto, i dati sensibili potrebbero essere divulgati.
Diventa un insider e ruba i dati degli hacker e avvisa AWS di revocare le credenziali trapelate:
In questa battaglia offensiva e difensiva, un analista del team di sicurezza di Google ha svolto il ruolo di insider. L'analista ha scoperto che gli hacker hanno memorizzato centralmente sul server un gran numero di nomi utente, password e credenziali di accesso. Indizi rilevanti sono stati segnalati al team di sicurezza di Google. Il team di sicurezza di Google non ha informato le aziende interessate una per una (perché era troppo inefficiente), ma ha contattato direttamente Amazon AWS per revocare in batch tutte le credenziali compromesse.
Dopo aver completato la revoca del certificato, Google ha iniziato a inviare e-mail all'azienda vittima per aiutarla a completare rapidamente la rotazione delle credenziali e a rafforzare i diritti di accesso, in modo che gli hacker non possano più accedere alle strutture interne dell'azienda vittima e rubare dati attraverso le credenziali trapelate. Gli analisti sotto copertura non sono mai stati coinvolti nel lancio dell'attacco e l'operazione sotto copertura ha aiutato Google a raccogliere maggiori informazioni interne su TeamPCP.
Anche l'arresto di due membri principali è legato all'attività sotto copertura:
Vale la pena notare che Google ha rivelato che analisti sotto copertura hanno fornito alle forze dell'ordine indizi relativi a presunti membri sulla base di errori operativi degli hacker nei gruppi di chat interni. Va notato che i membri del TeamPCP comunicano anche tramite Internet. Questi membri sono sparsi in vari paesi e i membri non conoscono la vera identità gli uni degli altri.
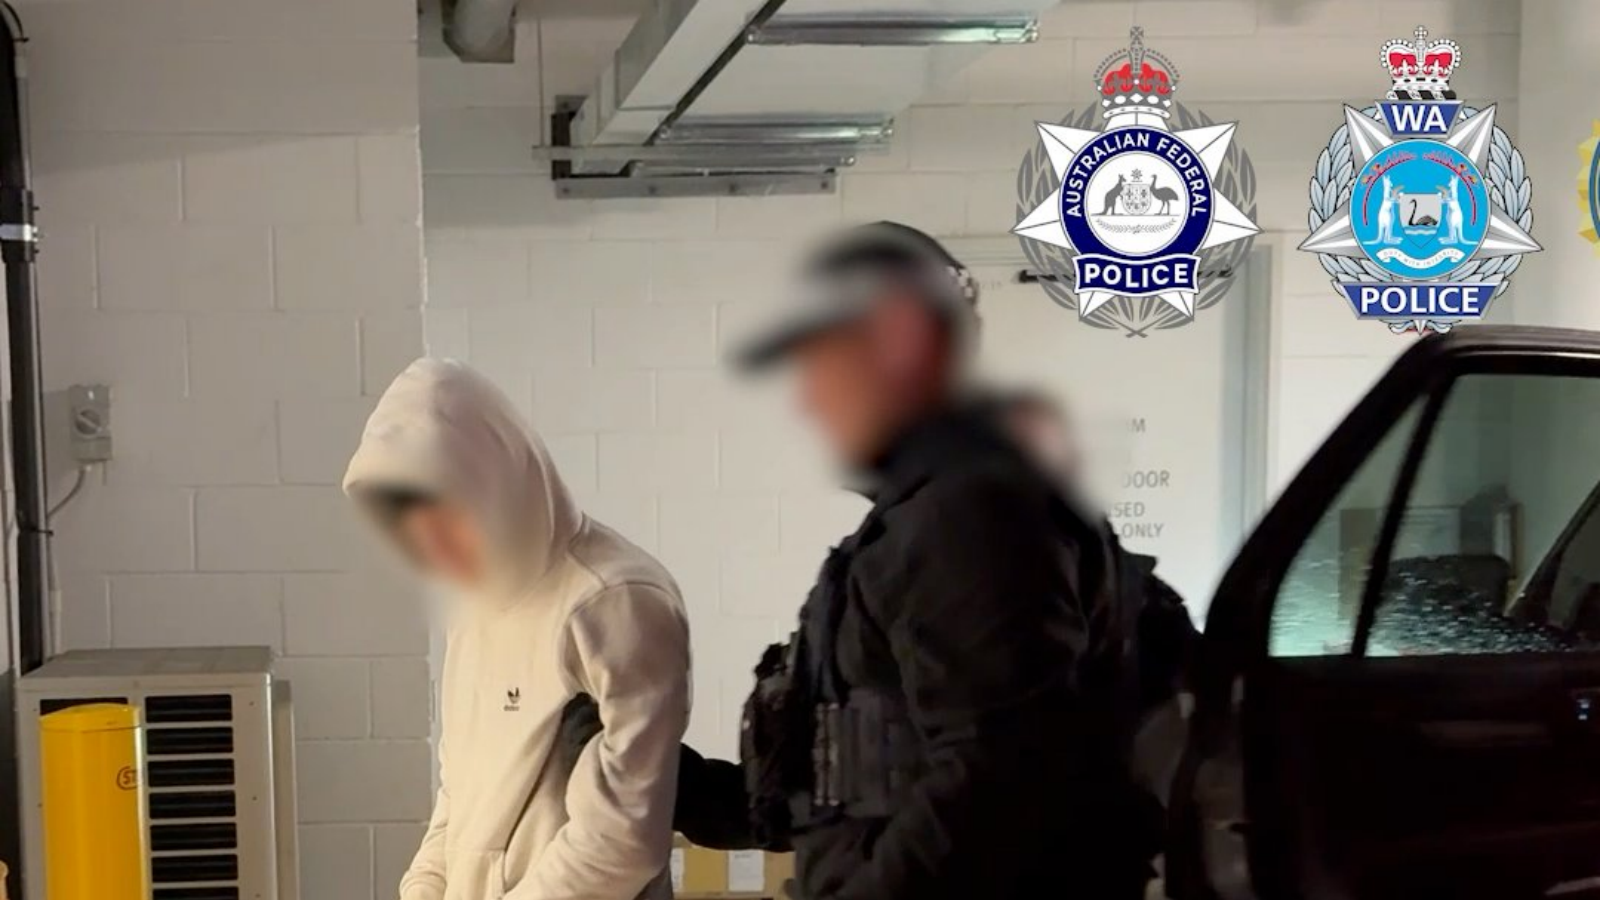
L'FBI e la polizia australiana hanno collaborato in precedenza per arrestare due membri principali del TeamPCP in Australia. Sebbene Google non abbia fornito ulteriori dettagli, esiste un'alta probabilità che l'arresto di questi due membri principali sia correlato ad analisti sotto copertura.
Commenti