Riassunto:
Google ha dichiarato lunedì di aver scoperto uno strumento di hacking in grado di identificare e sfruttare autonomamente le vulnerabilità del software senza l'assistenza umana, evidenziando i rischi posti dagli agenti di intelligenza artificiale (AI). Google Threat Intelligence Group (GTIG) ha dettagliato i risultati nel suo rapporto del terzo trimestre. Lo strumento si trovava su un server pre-release esposto a Internet, afferma il rapporto. Gli aggressori utilizzano spesso tali server per archiviare e preparare strumenti di attacco. Google ha chiamato questo strumento "exploit_agent".
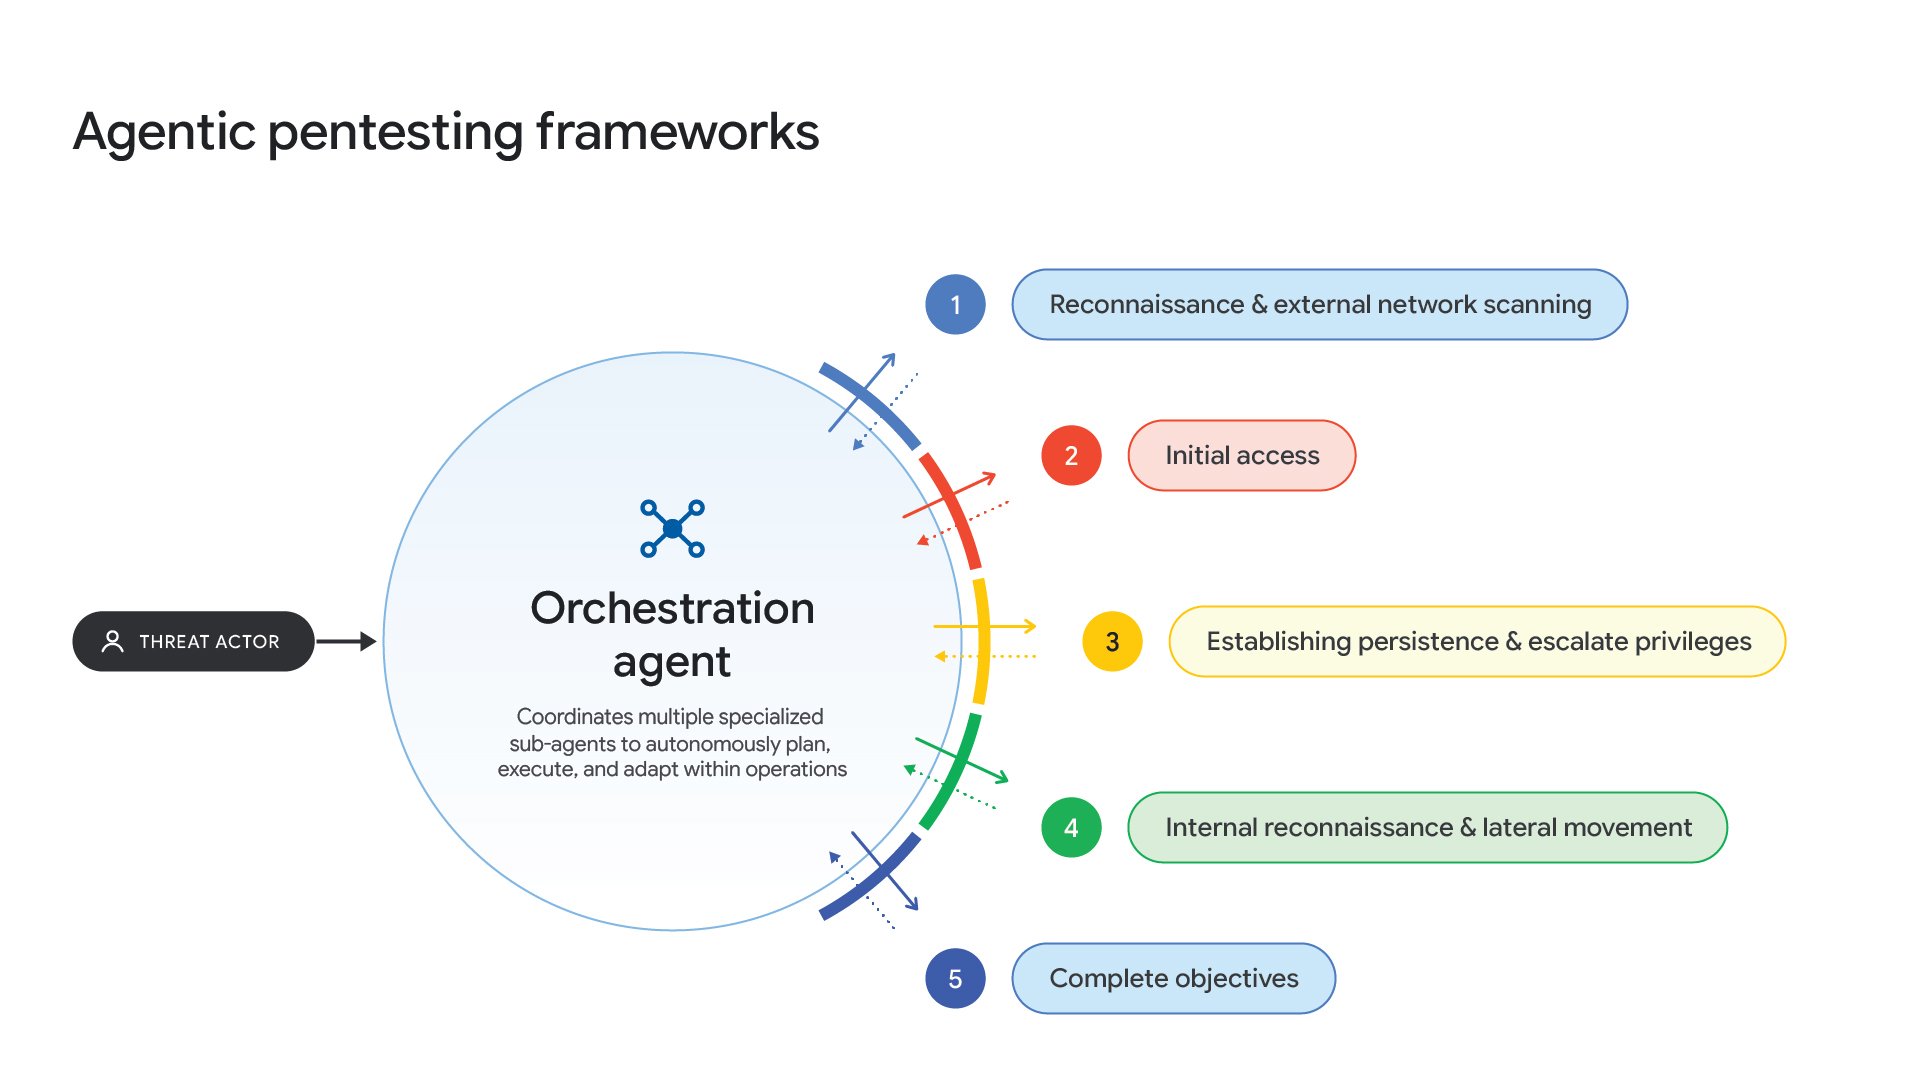
Lo strumento attinge a più Large Language Models (LLM), la tecnologia di intelligenza artificiale alla base dei chatbot, inclusi i principali modelli di business e quelli che Google chiama modelli "nativi".
Lo strumento monitora quindi i software web più diffusi alla ricerca di aggiornamenti patch, aggiornamenti rilasciati dagli sviluppatori di software per correggere le vulnerabilità.
Una volta rilasciata una nuova patch, lo strumento confronta il codice del programma prima e dopo la correzione per determinare dove si trova la vulnerabilità. Ciò è simile al confronto di due versioni di un documento per vedere cosa hanno cambiato gli editor e tali modifiche potrebbero rivelare il problema.
Lo strumento scriverà quindi automaticamente il codice di attacco per sfruttare la vulnerabilità e lo eseguirà automaticamente.
Google ha affermato che questa è la prima volta che l'azienda vede degli aggressori effettuare un attacco in questo modo.
Il rapporto afferma: "Per la prima volta nell'ultimo trimestre, il Threat Intelligence Team di Google ha scoperto che gli autori delle minacce hanno sfruttato ampi framework di modelli linguistici per automatizzare completamente l'individuazione e lo sfruttamento delle vulnerabilità senza coinvolgimento umano."
Questa scoperta conferma ulteriormente le crescenti preoccupazioni che gli agenti di intelligenza artificiale autonomi possano minacciare i sistemi tradizionali.
Il governatore della Federal Reserve Michael Barr ha dichiarato lunedì che gli agenti autonomi di intelligenza artificiale potrebbero innescare una corsa agli sportelli in pochi minuti.
Nel settembre di quest'anno, Torsten Slok, capo economista di Apollo Global Management, ha avvertito che se gli assistenti di intelligenza artificiale trasferissero automaticamente i fondi delle famiglie su conti con rendimenti più elevati, le banche potrebbero perdere un gran numero di depositi a basso costo.
Un'immagine dal rapporto di Google mostra che lo strumento sta controllando il meccanismo di controllo degli accessi della versione 2.19.25 del plugin WordPress Spectra (Ultimate Addons for Gutenberg).
Il controllo dell'accesso si riferisce al codice che determina quali operazioni possono eseguire i diversi utenti. Il rapporto non indica se questo controllo di vulnerabilità alla fine abbia portato a un attacco vero e proprio.
Il server pre-release memorizza anche altri script in grado di mappare la struttura della rete interna dopo che un utente malintenzionato riesce a superare le difese della rete, operazione che Google chiama "ricognizione interna".
Questi script sono anche in grado di effettuare il cosiddetto "cracking con forza bruta", provando ripetutamente un gran numero di password e inserendo WebShell, o programmi di controllo remoto nascosti, su siti Web che consentono agli aggressori di riottenere l'accesso ai sistemi infetti in un secondo momento.
Google ha scoperto anche i dati rubati alle vittime sullo stesso server. Dai documenti rilevanti emerge che l'operatore di questo strumento potrebbe aver lanciato attacchi contro siti web del settore francese dei media, dell'intrattenimento e dell'istruzione.
Le chiavi API sono simili alle password e consentono al software di accedere ai servizi di intelligenza artificiale.
La traduzione di Google della nota russa pertinente recita: "Chiave API LLM per exploit automatizzati (progetto pilota exploit_agent)" e "Inserisci tu stesso la chiave, proprio qui, non nella chat. Entrambe le righe sono obbligatorie."
Questa scoperta si inserisce in una tendenza più ampia descritta in precedenza da Google.
Il numero totale di segnalazioni di vulnerabilità e di exploit è quasi raddoppiato tra gennaio e agosto 2026.
Gli exploit zero-day, ovvero attacchi mirati a vulnerabilità non ancora note agli sviluppatori di software, si sono verificati in media da 8 al mese nel 2025, a una media di 11 al mese nel 2026 e a 22 in agosto.
Google ha inoltre dichiarato di aver scoperto che gli strumenti di attacco AI open source denominati CAIRN e PentAGI sono stati utilizzati in reali attività di intrusione nella rete.
Commenti