Riassunto:
Secondo il rapporto "Guardian", i frigoriferi e i congelatori dei supermercati di molti paesi europei hanno recentemente subito sospetti attacchi informatici e la temperatura di alcune apparecchiature è stata aumentata da remoto fino a 50°C. Quasi contemporaneamente, Binance, il più grande exchange di criptovalute al mondo, ha subito un furto di 6,3 miliardi di dollari, e anche l'app ucraina di allerta di emergenza è stata violata, inviando falsi avvisi di attacco nucleare ai residenti di Kiev.
Richard Horne, capo del British National Cyber Security Center (NCSC), ha avvertito che la tecnologia dell'intelligenza artificiale sta accelerando l'esposizione delle vulnerabilità della sicurezza nei sistemi IT e che gli attacchi informatici potrebbero entrare in una nuova fase più frequente.
Lunedì scorso Alex Pearce, grossista londinese di frutta e verdura, ha scoperto un'anomalia durante un'ispezione del magazzino: la spia di sbrinamento del mobile frigorifero n. 2 si è accesa, sul pannello di controllo sono apparse letture anomale e la stessa situazione si è verificata nel mobile refrigerato n. 4. Mentre si avvicinava al frigorifero più grande, la spia di sbrinamento cominciò a lampeggiare.
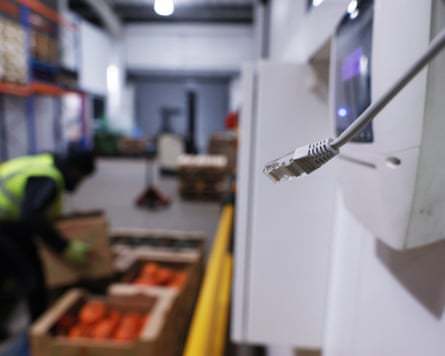
Pierce ha scollegato il cavo di rete dopo aver scoperto una temperatura anomala nel frigorifero
Pierce sospettava che l'apparecchiatura fosse stata attaccata da una rete, quindi trovò immediatamente la scatola di controllo che collegava il frigorifero a Internet e scollegò il cavo di rete. Successivamente è stato dimostrato che il suo giudizio era corretto.
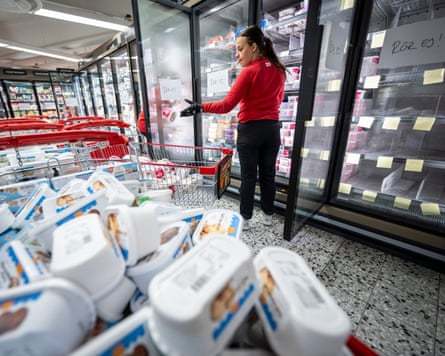
I congelatori di un supermercato svedese sono stati svuotati dopo che la temperatura ha raggiunto i 50 gradi Celsius
Lo stesso giorno, anche i rivenditori di Belgio, Estonia, Irlanda, Finlandia, Lussemburgo, Paesi Bassi e Svezia hanno segnalato problemi simili, con la temperatura dei frigoriferi e dei congelatori che in alcuni negozi è salita fino a 50°C (122°F). Pierce ha detto che se l'attacco fosse avvenuto sabato mattina e lui non fosse stato lì, avrebbe potuto persino provocare un incendio.
Non sono colpiti solo i rivenditori. Anche le banche del sangue francesi hanno già subito attacchi informatici in passato.
In pochi giorni si sono verificati tre gravi attacchi informatici
Il Guardian ha sottolineato che l'attacco alle apparecchiature di refrigerazione europee è stato solo uno dei tre principali incidenti di sicurezza informatica avvenuti nel giro di pochi giorni.
Il 30 ottobre, 6,3 miliardi di dollari (circa 4,7 miliardi di sterline) sono stati rubati da Binance, il più grande scambio di criptovalute al mondo, stabilendo un record per i grandi furti nel campo delle criptovalute. Il 1° novembre, gli hacker hanno preso di mira l’applicazione di allarme di emergenza ucraina e hanno inviato falsi avvisi di attacco nucleare ai residenti di Kiev.
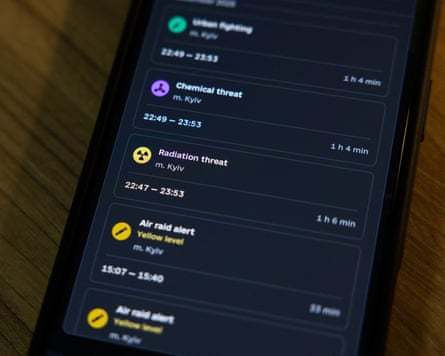
Questo mese gli hacker hanno preso di mira l'app di allerta di emergenza dell'Ucraina, inviando avvisi alle persone di Kiev
Horn, capo del British National Cyber Security Center, ha affermato che il mondo è attualmente nella fase "ai piedi" di una nuova ondata di attacchi informatici. Secondo lui, la tecnologia dell’intelligenza artificiale sta mettendo in luce difetti di vecchia data in un gran numero di sistemi IT e queste vulnerabilità possono essere sfruttate dagli aggressori in qualsiasi momento.
Ha sottolineato che il rischio più grave a breve termine è un aumento significativo del numero di incidenti di sicurezza informatica. A giudicare dagli eventi degli ultimi mesi, questa tendenza sta già cominciando ad emergere.
Il mese scorso, la tecnologia AI di OpenAI ha contribuito a scoprire una vulnerabilità nel linguaggio informatico PHP. A causa delle preoccupazioni circa lo sfruttamento della vulnerabilità, alcuni siti Web in tutto il mondo hanno adottato misure precauzionali e sono temporaneamente offline. In precedenza erano state attaccate anche le apparecchiature di refrigerazione dei supermercati francesi. Il Guardian ritiene che questa potrebbe essere un’anteprima di questo round di attacchi su larga scala.
L'intelligenza artificiale accelera l'esposizione delle vulnerabilità e aumenta il rischio di attacchi di rete
L'imprenditore e commentatore tecnologico Azeem Azhar ritiene che la capacità dei modelli di intelligenza artificiale di individuare le vulnerabilità della sicurezza informatica stia cambiando i rischi affrontati dal settore. Anche Matthew Prince, CEO della società di sicurezza informatica Cloudflare, ha avvertito il mese scorso che nei prossimi anni potrebbero verificarsi nuovi incidenti preoccupanti nel campo della sicurezza informatica.
Tuttavia, gli addetti ai lavori del settore hanno opinioni diverse sulla gravità dell'attuale minaccia.
Ciaran Martin, il primo CEO del British National Cyber Security Center, ritiene che, sebbene l'attuale situazione della sicurezza della rete sia grave, non è senza precedenti. Ha menzionato gli attacchi informatici NotPetya e WannaCry del 2017, nonché l'aumento del numero di attacchi ransomware nel 2021.
"Questo è un brutto momento, ma non è senza precedenti. Quello che stiamo vivendo è un'ondata di eventi che si verificano ogni pochi anni", ha affermato Martin.
L'intelligenza artificiale sta infatti cambiando le capacità offensive e difensive nel campo della sicurezza della rete. Il Guardian ha riferito che dal rilascio del modello Mythos da parte della startup Anthropic nell’aprile di quest’anno, il numero di vulnerabilità dei sistemi IT scoperte dalle principali aziende tecnologiche è aumentato di otto volte. I modelli di intelligenza artificiale possono aiutare i ricercatori a identificare più rapidamente i difetti del software e possono anche rendere più facile per gli aggressori trovare scoperte rivoluzionarie.
Tuttavia, l'aumento del numero di vulnerabilità scoperte non significa che gli attacchi effettivi stiano aumentando contemporaneamente.
L'esperto di sicurezza informatica Tal Be'ery ha sottolineato che non è stato ancora osservato che l'aumento del numero di vulnerabilità si traduca direttamente in un aumento significativo delle intrusioni. Egli ritiene che potrebbe essere ancora difficile per i criminali trarre profitto da queste vulnerabilità appena scoperte, e anche il recente calo delle entrate derivanti dagli attacchi ransomware fornisce alcune prove.
In effetti, questo attacco reefer non ha richiesto una tecnologia IA particolarmente avanzata. Paul Chichester, direttore delle operazioni presso il National Cyber Security Center del Regno Unito, ha affermato che gli aggressori "semplicemente non hanno bisogno" di utilizzare l'intelligenza artificiale per trovare queste vulnerabilità perché i problemi con alcune apparecchiature sono stati pubblicizzati da tempo, comprese le password di accesso predefinite pubblicate da alcuni operatori di apparecchiature di conservazione a freddo nei manuali dei prodotti.
La società di sicurezza di rete Sophos ha inoltre dichiarato che, nonostante abbia osservato numerosi tentativi di sfruttare le vulnerabilità PHP, non ha ancora scoperto tra i suoi clienti alcun grave incidente di sicurezza causato da ciò.
Dai congelatori dei supermercati ai router domestici, i dispositivi connessi a Internet possono diventare punti di ingresso
Un altro problema messo in luce da questo attacco è la mancanza a lungo termine di manutenzione della sicurezza su un gran numero di dispositivi collegati in rete.
Il Guardian ha affermato che gli hacker prendono di mira principalmente le aziende che forniscono sistemi operativi per apparecchiature di refrigerazione commerciale. Usano le caratteristiche di questi sistemi per connettersi a Internet per accedere in remoto ai dispositivi degli utenti finali.
Uno dei fornitori di sistemi interessati, la società danese Danfoss, ha affermato che la maggior parte delle apparecchiature interessate sono vecchie e non ricevono più aggiornamenti di sicurezza. L'azienda consiglia da tempo ai clienti di installare aggiornamenti software o sostituire sistemi obsoleti.
L'NCSC ha sottolineato che questi incidenti ricordano alle persone che i dispositivi quotidianamente connessi a Internet, dagli altoparlanti intelligenti ai router a banda larga, possono diventare punti di ingresso per gli attacchi informatici.
Il responsabile tecnologico dell'NCSC, Ollie Whitehouse, ha affermato che esiste un chiaro rischio di attacchi a tali dispositivi. I produttori devono investire maggiori risorse nella sicurezza dei prodotti e i consumatori devono essere disposti a pagare per prodotti più sicuri e a installare gli aggiornamenti software in modo tempestivo.
Uno dei problemi più importanti è il mantenimento della sicurezza dopo il ciclo di vita del prodotto. Sebbene alcuni dispositivi siano ancora in uso normale, i produttori hanno interrotto la produzione e non forniscono più aggiornamenti software per correggere le vulnerabilità, con conseguenti rischi per la sicurezza a lungo termine.
Pearce ha affermato di essersi reso conto che anche il sistema di monitoraggio degli armadi refrigerati da lui installato nel 2018, fornito dalla società statunitense Copeland, deve essere aggiornato.
"Abbiamo imparato la lezione? Sì. C'è una vulnerabilità di cui probabilmente avremmo dovuto essere consapevoli, ma fortunatamente l'impatto su di noi non è stato grave", ha affermato.
La zona grigia della geopolitica e degli attacchi informatici
Oltre alle vulnerabilità tecniche, anche i fattori geopolitici hanno reso i paesi europei più preoccupati per i rischi legati alla sicurezza informatica.
Il Guardian ha sottolineato che dietro diversi attacchi recenti potrebbero esserci diversi tipi di attori: il furto di Binance è stato attribuito alla Corea del Nord e l'attacco all'applicazione di allerta ucraina ha fatto sospettare la Russia. Per quanto riguarda l’attacco europeo alle apparecchiature di refrigerazione, non esiste ancora una conclusione chiara.
Xavier Bellekens, CEO della società di sicurezza informatica Lupovis, ha affermato che il suo team ha creato trappole "honeypot" che simulavano i controllori delle apparecchiature refrigerate e ha osservato che alcuni aggressori utilizzavano fornitori di servizi Internet con normative più flessibili sulle attività dannose. Questa tattica presenta somiglianze con alcune precedenti attività informatiche dannose che si ritiene siano collegate alla Russia.
"Siamo sicuri che si tratti di un'organizzazione russa? No. Ma ci sono alcuni segnali che vanno in quella direzione", ha detto.
La situazione in Finlandia riflette anche le pressioni sulla sicurezza informatica che l'Europa deve affrontare.
Il confine tra Finlandia e Russia è lungo 1.340 chilometri. Dallo scoppio del conflitto Russia-Ucraina nel 2022, il Paese ha subito un numero crescente di attacchi informatici. Lo scorso anno il Centro nazionale finlandese per la sicurezza informatica ha registrato quasi 21.000 incidenti di sicurezza informatica, mentre nel 2022 il numero sarà di circa 13.000. Secondo i rapporti, quest’anno gli hacker hanno anche invaso ben 50.000 telefoni cellulari governativi finlandesi e l’anno scorso hanno paralizzato il sito web del Ministero della difesa finlandese.
Tuttavia, gli esperti di sicurezza informatica avvertono anche che tutti gli attacchi informatici non dovrebbero essere attribuiti ad attori statali. Esiste un enorme ecosistema di criminalità informatica in tutto il mondo. Alcuni hacker agiscono per fini finanziari, altri per scopi politici e altri ancora hanno vari gradi di legami con paesi come Russia e Iran. Questa relazione è spesso poco chiara, il che aumenta anche la difficoltà di risalire all’origine dell’attacco.
Di fronte alle crescenti minacce informatiche, il mese scorso il governo britannico ha lanciato la campagna "Be Ready", raccomandando alle persone di fare scorta di cibo sufficiente per tre giorni e fino a 9 litri di acqua in bottiglia per affrontare le emergenze meteorologiche, di rete o altre gravi emergenze. Il segretario alla Difesa britannico Wes Streeting ha affermato che il Paese deve prepararsi alla minaccia del “terrorismo sponsorizzato dallo Stato” che prende di mira le infrastrutture quotidiane.
Ma gli attacchi informatici non significano necessariamente danni a lungo termine alle infrastrutture.
The Guardian ha sottolineato che, a differenza degli attacchi fisici come il bombardamento delle centrali elettriche, alcuni dei danni causati dagli attacchi informatici possono essere risolti tramite aggiornamenti software, correzione delle vulnerabilità o disconnessione diretta delle apparecchiature dalla rete. Mentre un attacco fisico può mettere fuori uso una rete elettrica per mesi o più, un attacco informatico potrebbe non avere lo stesso livello di impatto duraturo.
Alcuni funzionari ritengono che, per gli attori statali, lo scopo degli attacchi informatici potrebbe essere più quello di creare panico sociale. Trasformare il congelatore di un supermercato in un dispositivo di riscaldamento o hackerare una banca del sangue potrebbe non causare danni a lungo termine, ma è sufficiente a sollevare preoccupazioni nell’opinione pubblica sulla sicurezza delle infrastrutture quotidiane.
Al momento, le vulnerabilità rilevanti potrebbero essere state risolte, ma esistono ancora un gran numero di vecchie apparecchiature e sistemi legacy che presentano rischi per la sicurezza.
Pierce ha affermato di non aver ancora ricollegato la connessione Internet all'unità di refrigerazione, ma che la sua attività non ha subito alcun effetto. Anche se attacchi simili erano già avvenuti nei supermercati francesi, non si aspettava che la sua azienda sarebbe diventata il prossimo obiettivo.
"L'hacking per provocare il caos è un concetto difficile da comprendere per la maggior parte delle persone", ha affermato.
Commenti