Riassunto:
Apple ha recentemente annunciato che rafforzerà ulteriormente il controllo delle autorizzazioni "Accesso completo al disco" in macOS e prevede di aggiungere nuovi meccanismi di sicurezza per ridurre i rischi per la privacy che potrebbero sorgere dopo che gli agenti AI ottengono l'accesso a un'ampia gamma di dati di sistema.
Apple ha affermato che "l'accesso completo al disco" originariamente serviva principalmente a consentire il corretto funzionamento del backup e di altri software, ma poiché gli agenti AI in grado di gestire i computer in modo autonomo diventano sempre più popolari, i rischi posti da questa autorizzazione stanno aumentando in modo significativo. Apple ritiene che quando un agente AI ottiene questo livello di accesso al sistema, il suo impatto potenziale è diverso da quello delle applicazioni tradizionali, quindi gli utenti devono essere più chiari su quali autorizzazioni hanno concesso all’applicazione.
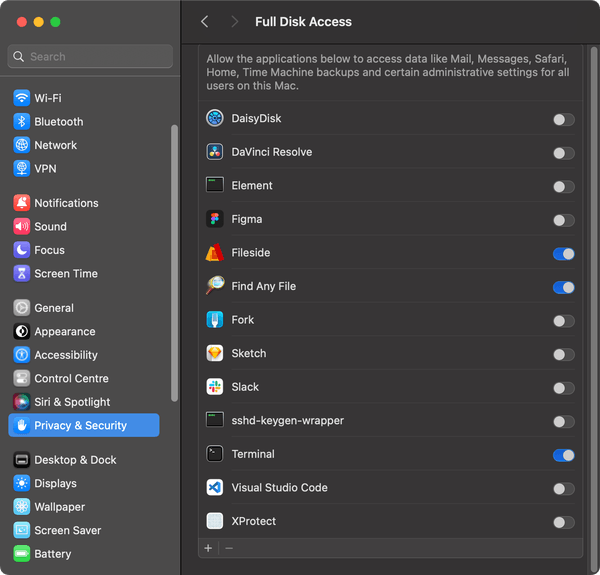
macOS attualmente consente agli utenti di concedere manualmente alle applicazioni l'autorizzazione "Accesso completo al disco" nella sezione "Privacy e sicurezza" delle impostazioni di sistema. Dopo aver ottenuto questa autorizzazione, l'applicazione può accedere a una grande quantità di dati sensibili sul computer dell'utente, inclusi file, e-mail, messaggi, cronologia di navigazione, ecc. Apple richiede da tempo che tali autorizzazioni debbano essere autorizzate attivamente dall'utente.
Il problema è che ci sono evidenti differenze nel modo in cui le applicazioni tradizionali e gli agenti AI di nuova generazione utilizzano queste autorizzazioni. L'agente AI non solo può leggere i file, ma anche eseguire una serie di operazioni in modo autonomo in base alle istruzioni dell'utente. Quando ottiene contemporaneamente l’accesso a dati come file, messaggi, e-mail, ecc., il modello di intelligenza artificiale può effettivamente possedere una gamma molto ampia di informazioni sulla vita digitale degli utenti.
In una nota agli sviluppatori, Apple ha sottolineato che alcuni sviluppatori utilizzano l'"accesso completo al disco" in un modo che potrebbe mettere a rischio gli utenti, con il risultato che le app sono in grado di accedere a una grande quantità di contenuti sul dispositivo dell'utente e l'utente stesso potrebbe non comprendere appieno cosa significhi questa autorizzazione.
Di conseguenza, Apple prevede di aggiungere nuovi controlli a partire dal futuro. Per quelle app che richiedono questo "livello straordinario" di accesso, gli utenti dovranno intraprendere azioni più esplicite per concedere l'autorizzazione. Apple spera che, aumentando la soglia di autorizzazione e rafforzando le richieste, gli utenti avranno una comprensione più chiara dei dati a cui un'app può accedere prima di prendere una decisione.
Questa modifica segue una serie di incidenti relativi alla sicurezza degli agenti AI lato Mac.
Recentemente, la versione Mac dell'agente AI Muse lanciata da Meta ha scatenato una controversia sulla privacy. Il giornalista Jason Aten ha affermato che Muse è stato in grado di leggere le sue informazioni private e ritiene di non aver concesso le autorizzazioni corrispondenti all'applicazione. Meta successivamente ha negato che Muse potesse leggere il contenuto di Messaggi senza l'autorizzazione dell'utente e ha affermato che la funzione Messaggi della versione Mac di Muse è completamente attiva. Gli utenti devono attivare contemporaneamente "Accesso completo al disco" e il connettore Messaggi affinché Muse possa leggere il contenuto pertinente.
Meta ha anche spiegato che Muse deve passare attraverso più livelli di applicazione e passaggi di autorizzazione a livello di sistema macOS per leggere i messaggi. Anche se l'applicazione stessa presenta delle vulnerabilità, non può aggirare queste protezioni del sistema. Tuttavia, le controversie correlate hanno ancora sollevato preoccupazioni sui limiti delle autorizzazioni degli agenti AI desktop.
L'annuncio di Apple di modificare il controllo delle autorizzazioni non significa che Muse abbia effettivamente aggirato il meccanismo di sicurezza di macOS, ma riflette che Apple sta rivalutando i nuovi rischi portati dagli agenti IA a livello del sistema operativo.
In effetti, questa non è la prima volta che Apple ridisegna il meccanismo di sicurezza per gli agenti AI. Al WWDC di quest'anno, Apple ha dimostrato una nuova architettura di sicurezza per Xcode e agenti di codifica AI. Il nuovo meccanismo consente agli agenti di accedere ai file di progetto in un ambiente più limitato. Quando un agente tenta di leggere o scrivere file, il meccanismo a livello di sistema determina se consentire l'operazione in base a policy preimpostate; se è richiesta l'autorizzazione dell'utente, il sistema ne fa esplicitamente richiesta.
Allo stesso tempo, ci sono state recenti segnalazioni di vulnerabilità di sicurezza che coinvolgono la versione Mac di ChatGPT. Secondo quanto riferito, l'app presentava vulnerabilità che avrebbero potuto consentire agli aggressori di ottenere dati sensibili. Sebbene il meccanismo di vulnerabilità specifico non sia esattamente lo stesso dell’”accesso completo al disco”, questi incidenti insieme dimostrano che quando le applicazioni di intelligenza artificiale si trasformano da software di chat tradizionale ad “agenti” in grado di gestire direttamente i computer, i rischi affrontati dal tradizionale sistema di autorizzazione delle applicazioni stanno cambiando.
Una delle maggiori differenze tra gli agenti AI e le applicazioni ordinarie è che non solo possono eseguire operazioni una tantum, ma anche completare attività in modo continuo in base al contesto. Ad esempio, gli utenti possono chiedere all'agente di leggere file, organizzare informazioni, modificare documenti, interrogare e-mail o messaggi e quindi procedere al passaggio successivo in base ai risultati. Se l'ambito delle autorizzazioni è sufficientemente ampio, ciò significa che un agente AI può accedere ed elaborare continuamente grandi quantità di dati personali senza l'intervento dell'utente, elemento per elemento.
Apple sottolinea quindi specificamente che man mano che gli agenti AI diventano più autonomi e potenti, i rischi posti dall'"accesso completo al disco" aumenteranno in modo significativo. Apple ha affermato che il suo obiettivo non è impedire agli utenti di concedere ampi permessi alle applicazioni IA, ma garantire che gli utenti che lo desiderano davvero possano completare l’autorizzazione attraverso azioni molto chiare e comprendere appieno i rischi che stanno correndo per la privacy dei dati.
Questo cambiamento mostra anche che gli agenti IA stanno apportando nuovi cambiamenti al modello di sicurezza del sistema operativo. In passato, la sicurezza del sistema si concentrava principalmente sulla possibilità per una determinata applicazione di accedere a un determinato file, fotocamera o microfono. In futuro, l’attenzione potrebbe spostarsi ulteriormente su “cosa può fare per conto dell’utente un sistema di intelligenza artificiale in grado di agire autonomamente”.
Per Apple, ciò significa che macOS deve stabilire nuovi confini di autorizzazione tra la comodità degli agenti AI e la sicurezza del sistema. Poiché sempre più prodotti di intelligenza artificiale iniziano a essere integrati direttamente nei sistemi operativi desktop, come fornire agli agenti le capacità necessarie per completare attività complesse evitando un'unica autorizzazione che espone l'intero ambiente digitale personale sta diventando un nuovo problema che i produttori di sistemi operativi devono risolvere.
Commenti