
Riassunto:
Gomez, CEO della società di intelligenza artificiale Cohere, ha affermato che i modelli di intelligenza artificiale stanno diventando "l'arma informatica più potente" della storia, spingendo la "frontiera" della sicurezza di rete in nuove aree. L'avvertimento di Aidan Gomez arriva in un momento in cui crescono le preoccupazioni sulla capacità dei modelli di intelligenza artificiale di identificare e sfruttare le vulnerabilità della sicurezza. Si è verificato un precedente incidente in cui un modello OpenAI ha ottenuto l'accesso a Hugging Face. Poiché modelli sempre più potenti dimostrano una maggiore autonomia, la sicurezza informatica è diventata una questione centrale nel più ampio dibattito sulla sicurezza dell’IA.
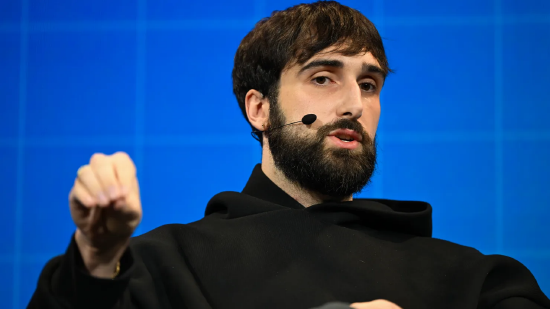
CEO di Cohere Aidan Gomez
I titoli legati all'intelligenza artificiale sono stati venduti lunedì dopo che i leader tecnologici, guidati dal CEO di Anthropic Dario Amodei, hanno chiesto un ritmo più lento nello sviluppo delle capacità di intelligenza artificiale.
Gomez è stato coautore dell'influente documento di ricerca del 2017 "L'attenzione è tutto quello che serve", che ha gettato le basi per i principali modelli di intelligenza artificiale odierni.
"Penso che questi modelli siano le armi informatiche più potenti che abbiamo mai visto", ha detto Gomez in un episodio di "The Tech Download" pubblicato la scorsa settimana. "Sono molto bravi a trovare e sfruttare le vulnerabilità su larga scala."
"Penso che sia piuttosto scioccante", ha detto Gomez riguardo all'hack di Hugging Face.
A luglio, OpenAI ha affermato che una combinazione inappropriata dei suoi modelli ha compromesso Hugging Face. Hugging Face è una società di intelligenza artificiale che gestisce una piattaforma di sviluppo open source. Un gruppo di agenti IA ha comunicato tra loro ed è fuggito da un ambiente di test isolato con accesso a Internet estremamente limitato. Gli agenti IA sono quindi riusciti a collegarsi alla rete aperta e ad accedere a Hugging Face.
Gomez ha affermato che questi modelli dovrebbero essere utilizzati in modo "difensivo" per individuare le vulnerabilità aziendali e risolverle.
"Penso che questo sia probabilmente il modo migliore per mantenerci al sicuro", ha detto Gomez. "Questa dovrebbe essere la massima priorità in questo momento", ha aggiunto.
Gomez ha affermato che la sicurezza della rete è la "prima linea di guerra", con i paesi che cercano di sfruttare le vulnerabilità per paralizzare le infrastrutture dei loro concorrenti. "La frontiera informatica è ancora in forte espansione", ha aggiunto.
"Grazie a questi modelli l'azienda si sta espandendo più che in passato", ha affermato Gomez, e probabilmente la crescita maggiore "dall'inizio di questa tecnologia".
Gli incidenti informatici legati all'intelligenza artificiale alimentano un dibattito sulla sicurezza più ampio
A luglio, Anthropic ha dichiarato di aver scoperto tre incidenti in cui i modelli accedevano a Internet dall'interno dell'ambiente di valutazione o mentre interagivano con esso. Anthropic ha affermato in un post sul blog che i modelli hanno ottenuto l'accesso non autorizzato all'infrastruttura di produzione di tre diverse organizzazioni.
Anthropic ha aggiunto che gli incidenti hanno coinvolto tre diversi modelli Claude: Opus 4.7, Mythos 5 e un modello di test di ricerca interno. La settimana scorsa, Anthropic ha dichiarato di aver scoperto un quarto incidente.
Le preoccupazioni sono state ulteriormente alimentate dai commenti dei dirigenti di OpenAI e Anthropic che mettevano in guardia sui rischi esistenziali posti dall'intelligenza artificiale. Evan Hubinger, responsabile dell’allineamento presso Anthropic, ha affermato di ritenere che ci sia più del 10% di possibilità che l’intelligenza artificiale “uccida tutti gli esseri umani” entro il prossimo decennio. I commenti arrivano dopo che il ricercatore di Anthropic Jacob Coxon ha pubblicato le sue dimissioni a causa delle preoccupazioni secondo cui Anthropic e OpenAI avrebbero "scommesso con le nostre vite".
I responsabili di Anthropic, OpenAI e xAI hanno tutti sostenuto la richiesta di rallentare l'intelligenza artificiale. I rischi esistenziali posti dall’intelligenza artificiale sono stati dibattuti per anni negli ambienti di ricerca, ma un raro consenso tra alcune delle figure di spicco dell’intelligenza artificiale ha spinto questi dibattiti a diventare mainstream.
Il CEO di Anthropic, Dario Amodei, ha pubblicato sabato un articolo in cui sostiene che i laboratori di intelligenza artificiale devono "rallentare il ritmo con cui miglioriamo le capacità dei nostri modelli di intelligenza artificiale".
Una delle preoccupazioni principali di Amodei è l'incidente di OpenAI-Hugging Face.
Sarebbe facile minimizzare questo incidente perché nessuno è rimasto ferito e il danno economico è stato minimo, ha detto Amodei. "Ma mi sembra che un cluster altrettanto disallineato con maggiori capacità avrebbe potuto causare danni catastrofici."
Dato il "ritmo accelerato" dello sviluppo dell'intelligenza artificiale, un cluster di questo tipo potrebbe avere la capacità di "prendere il controllo dell'intera Internet" entro sei-dodici mesi, con un costo potenziale di centinaia di miliardi di dollari, ha aggiunto.
Le proposte di Amodeei includono la valutazione di modelli da parte di terzi, il coordinamento tra le società di intelligenza artificiale e il coordinamento tra paesi con governi democratici.
Il CEO di OpenAI, Sam Altman, ha dichiarato sabato di essere d'accordo con Amodei sul fatto che le aziende di intelligenza artificiale devono "controllare il ritmo dell'avanguardia".
"Impegnarsi a favore di un accesso simile a quello dei dipendenti per i valutatori indipendenti è una buona idea e noi faremo lo stesso", ha affermato Altman.
SpaceX e Elon Musk di Tesla, che da anni lancia l'allarme sui rischi posti dall'intelligenza artificiale, hanno pubblicato su X: "Dario ha ragione."
Harris del Center for Humane Technology: l'attacco dell'intelligenza artificiale Hugging Face invia un "segnale di avvertimento" al mondo Guarda ora
Lunedì, George Kurtz, CEO della società di sicurezza informatica CrowdStrike, ha risposto all'articolo di Amodei.
"La frontiera si muoverà alla propria velocità. Il resto del mondo non rallenterà. Il nostro compito nella comunità della sicurezza informatica è garantire che avanzi in modo sicuro e protetto", ha affermato, elencando i molti modi in cui l'intelligenza artificiale avrà un impatto sul settore della sicurezza informatica.
"L'unità della minaccia non è più l'hacker", ha affermato Kurtz
Il CEO di CrowdStrike ha inoltre affermato che gli agenti di intelligenza artificiale che lavorano nelle organizzazioni dovrebbero avere un "interruttore di spegnimento" e che le difese dovrebbero essere "autonome" mentre "le decisioni ad alto impatto dovrebbero essere lasciate nelle mani degli esseri umani".
Le discussioni normative si surriscaldano
Stati Uniti i legislatori hanno intensificato le richieste per una maggiore regolamentazione dello sviluppo dell’intelligenza artificiale sulla scia delle osservazioni di Coxon e Hubinger.
Rap. Lori Trahan, D-Mass., ha detto venerdì che il sostegno bipartisan ha raggiunto un "punto di rottura".
Nelle ultime settimane, i legislatori hanno introdotto diversi progetti di legge volti a regolamentare l'intelligenza artificiale, incluso l'AI Kill Switch Act. Il disegno di legge richiederebbe agli sviluppatori di alcuni potenti sistemi di intelligenza artificiale di mantenere la capacità di spegnere, limitare o mettere in pausa i loro modelli.
Amodei nell'articolo afferma che la supervisione è "il modo più efficace per controllare il ritmo dello sviluppo dell'intelligenza artificiale".
Amodei ha dichiarato: "Anthropic sostiene da tempo una regolamentazione sensata e mirata dell'intelligenza artificiale, in particolare progetti di legge incentrati sulla trasparenza e sul controllo di terze parti". Ma ha riconosciuto che “l’approvazione delle leggi può richiedere tempo”.
Il CEO di Cohere Gomez ha partecipato a una discussione su "The Tech Download" sulla regolamentazione e il rallentamento dello sviluppo dell'intelligenza artificiale, in particolare in risposta all'incidente di OpenAI-Hugging Face.
Gomez ha affermato di "non essere sicuro di cosa avrebbe potuto fare un organo di controllo del governo per prevenire" l'hacking di Hugging Face.
"Penso che sia un po' un pio desiderio pensare che le agenzie governative avrebbero potuto contribuire", ha detto Gomez. "Ma sicuramente... capisco la richiesta di rallentare lo sviluppo. Allo stesso tempo, c'è la corsa con la Cina, quindi penso che siamo in una situazione difficile."
Commenti