
Riassunto:
Apple ha annunciato che, a partire dalle prossime versioni di iOS 27.3, iPadOS 27.3, macOS 27.3 e visionOS 27.3, condurrà revisioni della sicurezza dei contenuti condivisi tramite collegamenti iCloud pubblici. Questa mossa significa che alcune foto e file originariamente condivisi pubblicamente dagli utenti verranno testati da Apple per verificare se contengono contenuti dannosi.
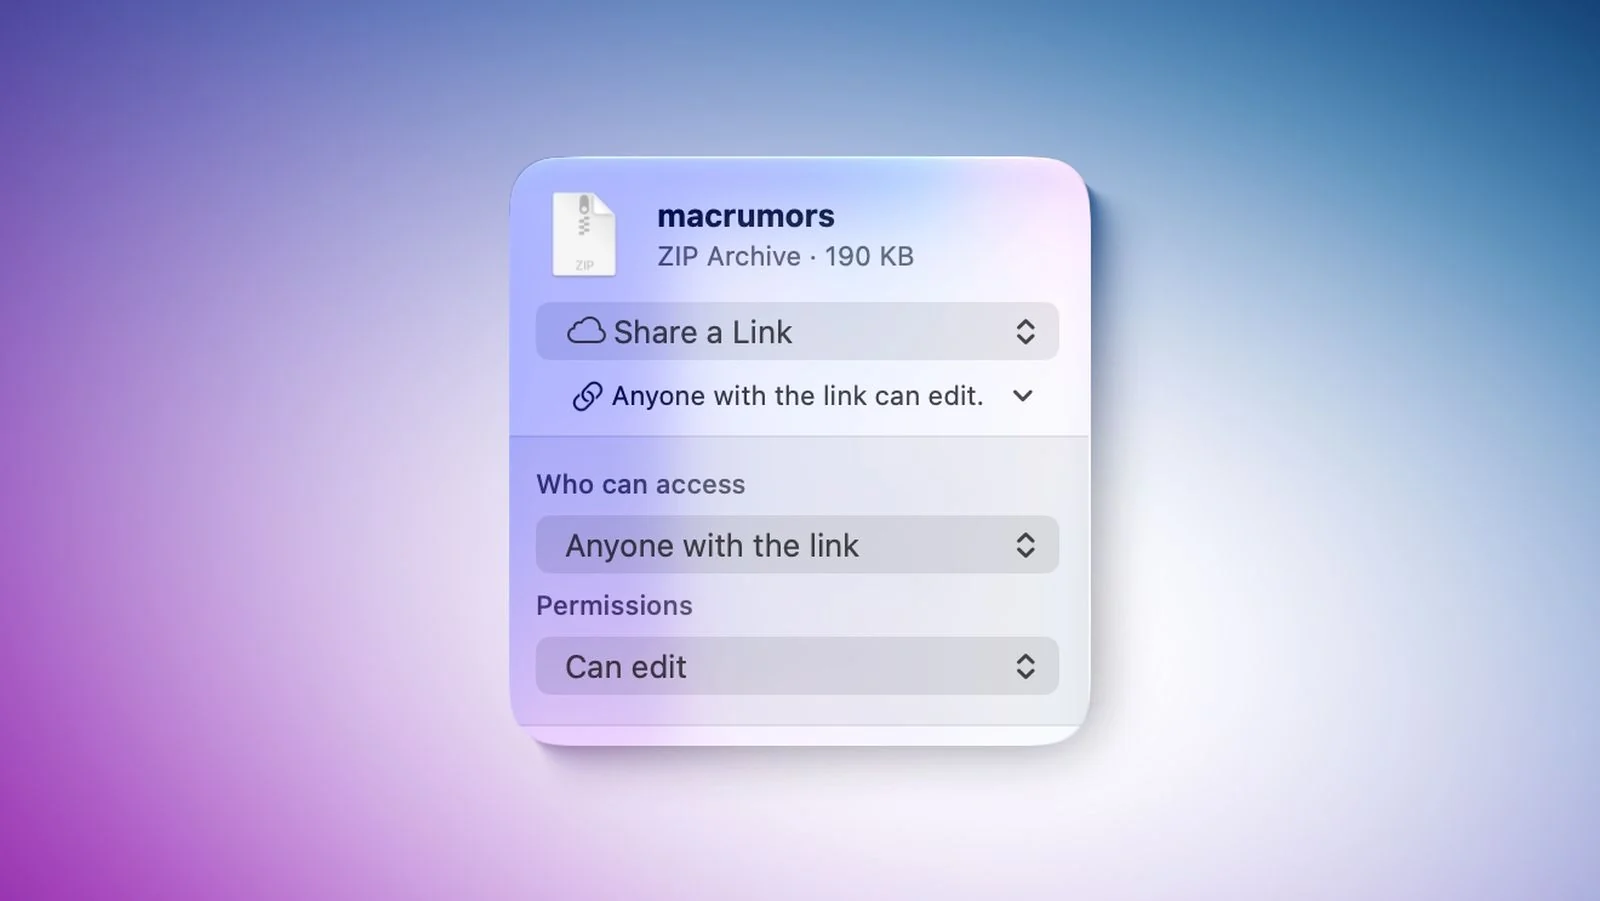
Secondo le istruzioni aggiornate di Apple, quando gli utenti condividono contenuti utilizzando l'opzione "Chiunque abbia il collegamento" in Foto di iCloud o iCloud Drive, queste immagini e file saranno aperti ad Apple per l'ispezione dei contenuti.
Apple non ha approfondito la sua definizione specifica di "contenuti dannosi". Tuttavia, a giudicare dalla sua politica pubblica, gli obiettivi delle revisioni potrebbero includere contenuti illegali o dannosi come malware, file pericolosi e materiale pedopornografico. Apple ha inoltre affermato che, se necessario, la società potrebbe anche collaborare con le forze dell'ordine per gestire le situazioni correlate.
Apple sottolinea che se gli utenti caricano contenuti ritenuti dannosi, la società si riserva il diritto di spostare, rifiutare, modificare, rimuovere o eliminare i relativi contenuti in qualsiasi momento. Allo stesso tempo, Apple potrebbe anche adottare ulteriori misure contro l’account Apple associato, tra cui limitare o disattivare l’account, impedire agli utenti di creare nuovi account Apple utilizzando lo stesso indirizzo e-mail o numero di telefono e persino deferire la situazione alle forze dell’ordine in determinate circostanze.
Attualmente, la condivisione di file iCloud offre principalmente due metodi. Uno è "Invia una copia", che invia il file direttamente al destinatario; l'altro è "Condividi un collegamento", che consente al destinatario di scaricare il file tramite il collegamento. Nella modalità di condivisione del collegamento, gli utenti possono anche scegliere "Accesso da parte di persone designate" o "Accesso da parte di chiunque abbia il collegamento". Apple ha affermato che questo nuovo meccanismo di revisione dei contenuti si applica solo a quest'ultimo, che è un metodo di condivisione dei collegamenti completamente aperto.
Apple non ha ancora spiegato se i collegamenti iCloud pubblici creati prima del lancio ufficiale di iOS 27.3 e di altri sistemi saranno inclusi nell'ambito dell'ispezione in futuro, quindi i dettagli di questa parte della politica devono ancora essere ulteriormente chiariti.
Allo stesso tempo, Apple ha sottolineato che una volta che il contenuto viene condiviso pubblicamente in una forma "accessibile a chiunque abbia il collegamento", il contenuto non è più protetto dalla crittografia end-to-end, anche se l'utente ha abilitato la protezione avanzata dei dati. Ciò significa che Apple può accedere ai dati rilevanti e condurre processi di moderazione dei contenuti.
Attualmente, iOS 27.3, iPadOS 27.3, macOS 27.3 e visionOS 27.3 hanno aperto le versioni beta agli sviluppatori. Secondo il piano di rilascio di Apple, questi aggiornamenti di sistema dovrebbero essere ufficialmente resi pubblici nel dicembre di quest'anno.
Questo aggiustamento dimostra che Apple sta rafforzando la supervisione dei contenuti condivisi pubblicamente. Sebbene l'azienda sottolinei che esamina solo i collegamenti pubblici, questo cambiamento significa anche che gli utenti che condividono file e foto pubblicamente tramite iCloud dovranno prestare maggiore attenzione alla conformità dei contenuti pubblicati con le normative pertinenti di Apple, altrimenti potrebbero incorrere in conseguenze come la cancellazione dei contenuti e persino restrizioni dell'account.
Commenti