Riassunto:
La scorsa notte, l'organizzazione di ricerca sulla sicurezza Report URI ha scoperto un grave incidente di sicurezza durante le ispezioni quotidiane. Questo incidente di sicurezza ha coinvolto 178 aziende o siti Web di fama mondiale come BBC, CNN, HSBC, Salesforce, GitLab e IKEA. Gli hacker hanno manomesso il contenuto del sito Web e caricato script dannosi. Questo script dannoso sfrutta il framework di penetrazione DarkSword per prendere di mira gli utenti che utilizzano versioni precedenti di iOS 13-18.x.
Lo scopo principale di questo attacco hacker era quello di rubare criptovalute o informazioni sui conti bancari e consentire a così tanti siti Web di essere avvelenati in batch comporta naturalmente attacchi alla catena di approvvigionamento. Tutti questi siti Web utilizzano i servizi forniti da Optimizely e i prodotti correlati sono stati sfruttati dagli hacker a causa di vulnerabilità della sicurezza.
Gli hacker scrivono codice dannoso nei progetti dei clienti Optimizely:
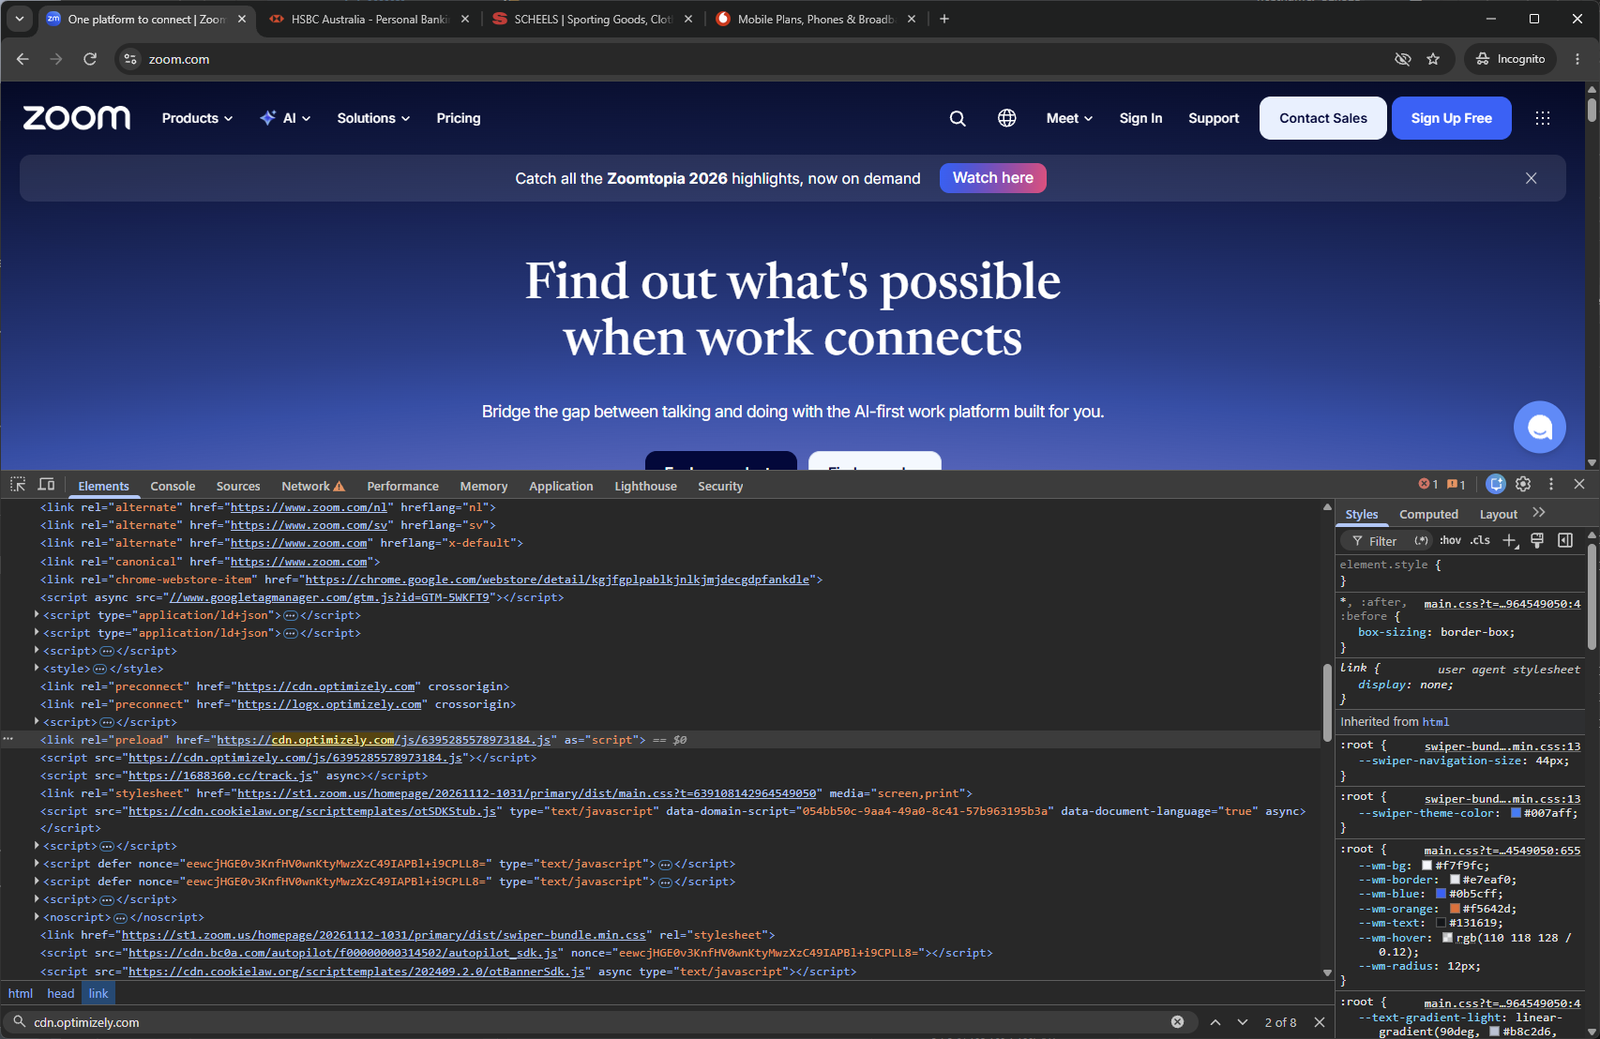
Optimizely Web viene utilizzato per la sperimentazione del sito web e la visualizzazione personalizzata. I clienti possono aggiungere codice personalizzato nel campo JavaScript del progetto del progetto, quindi il sito Web carica lo script del progetto da Optimizely CDN e queste risorse verranno eseguite nel browser del visitatore.
Optimizely ha affermato in un successivo aggiornamento dello stato che gli hacker hanno sfruttato le vulnerabilità della sicurezza nei suoi prodotti sperimentali per aggiungere script JavaScript dannosi ai progetti dei clienti. Gli script entrerebbero nella pagina insieme allo script Optimizely che il sito Web carica normalmente, quindi sembrerebbe normale quando si accede tramite la navigazione.
Gli hacker aggiornano gli script mentre attaccano per raggiungere più obiettivi:
La sequenza temporale registrata dall'agenzia di ricerca sulla sicurezza mostra che lo script Optimizely della BBC è stato osservato per la prima volta caricare codice dannoso alle 04:21 UTC del 16 novembre; alle 08:28 UTC, la pagina della BBC ha caricato per la prima volta il payload dell'attacco esterno 1688360 [.] cc/track.js.
Gli hacker hanno poi continuato a modificare il payload dell'attacco e quel giorno l'agenzia di ricerca sulla sicurezza ha registrato 26 versioni diverse. Ad esempio, alle 13:43 UTC, l'hacker ha aggiunto al payload un modulo per il furto di carte bancarie e successivamente ha aggiunto il framework di penetrazione DarkSword per lanciare attacchi contro le versioni precedenti dei sistemi iOS.
Lo scopo principale è rubare portafogli, carte bancarie e altri dati:
Il payload dannoso rilasciato dall'hacker contiene una varietà di funzioni. Lo script dannoso raccoglierà innanzitutto le informazioni di base del visitatore come sistema operativo, versione e browser e restituirà diverse operazioni di payload dannose in base a queste informazioni. I comportamenti dannosi osservati finora includono:
Sostituisci indirizzo password: il payload dannoso analizzerà il testo, i moduli, i collegamenti, gli appunti e alcune richieste di rete sulla pagina per trovare un indirizzo di portafoglio valido, quindi lo sostituirà con un indirizzo controllato dall'aggressore. Il payload dannoso può anche monitorare l'operazione di copia, quindi quando l'utente copia l'indirizzo del portafoglio, verrà automaticamente sostituito con un indirizzo controllato dall'hacker.
Rubare informazioni sul conto bancario: il payload dannoso cercherà il numero di carta di credito verificato, la data di scadenza e il codice di sicurezza CVV nel modulo di pagamento creato autonomamente dal sito Web e nelle relative richieste, quindi invierà queste informazioni a un server controllato dall'aggressore. Pertanto, se l'utente ha disposto un pagamento, anche le informazioni potrebbero trapelare.
Per iOS 13-18.x: il payload dannoso caricherà diversi nomi di dominio icu e pagine nascoste a seconda della versione iOS, indirizzando i visitatori ai percorsi correlati a DarkSword. Nell'esempio, iOS 13-17 è indirizzato al percorso Coruna e iOS 18.x è indirizzato al percorso DarkSword.
Avanzamento corrente della pulizia:
Optimizely ha aggiornato il suo stato il 17 novembre, affermando di aver corretto le principali vulnerabilità della sicurezza del prodotto, rimosso il codice inserito nei progetti interessati, protetto gli account dei clienti e aggiunto misure per impedire l'ulteriore rilascio di codice non autorizzato. Tuttavia, la portata di questo attacco è molto ampia e copre centinaia di migliaia o addirittura milioni di visitatori. Attualmente è difficile stimare l’entità specifica degli utenti interessati.
Inoltre, la politica di sicurezza dei contenuti (CSP) funziona su alcuni siti web. L'indagine ha dimostrato che le policy CSP di 24 siti web hanno impedito con successo l'esecuzione di script dannosi. Sebbene altri 17 siti web carichino script, il loro connect-src impedisce la trasmissione di alcuni dati, ma l'indirizzo del portafoglio copiato dall'utente verrà comunque sostituito.
Gli operatori che utilizzano Optimizely Web devono controllare il JavaScript del progetto di ciascun progetto e il codice personalizzato sperimentale per 1688360 [.] cc, nomi di dominio .icu, atob() e script sconosciuti. Esamina anche le autorizzazioni di scrittura per account, token API e integrazioni. Gli utenti che hanno visitato i siti Web interessati dovrebbero controllare i propri indirizzi di trasferimento di criptovaluta e gli estratti conto delle carte bancarie. Gli utenti di iPhone e iPad dovrebbero aggiornarsi immediatamente all'ultima versione di iOS.
Alcune aziende interessate:
Filiali della banca HSBC: Stati Uniti, Hong Kong, Messico, Singapore, Australia, Emirati Arabi Uniti, Malesia, Vietnam, Egitto, Filippine
Zoom
Un po'
Salesforce
Gitlab
IKEA
CNN
BBC
Volpe
Bloomberg
Fluke
O2
Vodafone Australia
Alaska Airlines
Casa Honeywell
Heineken
Università Chamberlain
Levis
Commenti