
Riassunto:
Di recente è stato scoperto che Microsoft Paint, lo strumento di disegno integrato di Windows 11, presenta una grave vulnerabilità a livello di sicurezza. In determinate condizioni l'aggressore deve solo inviare pacchetti di dati di rete appositamente costruiti al dispositivo interessato e il codice dannoso può essere eseguito in remoto senza che l'utente se ne accorga o addirittura debba cliccare su file o link. Ciò che crea ancora più confusione è che, sebbene Microsoft abbia rilasciato una patch di correzione, alcuni utenti non riescono ancora a ottenere l'aggiornamento corrispondente anche se attivano gli aggiornamenti automatici nel Microsoft Store.
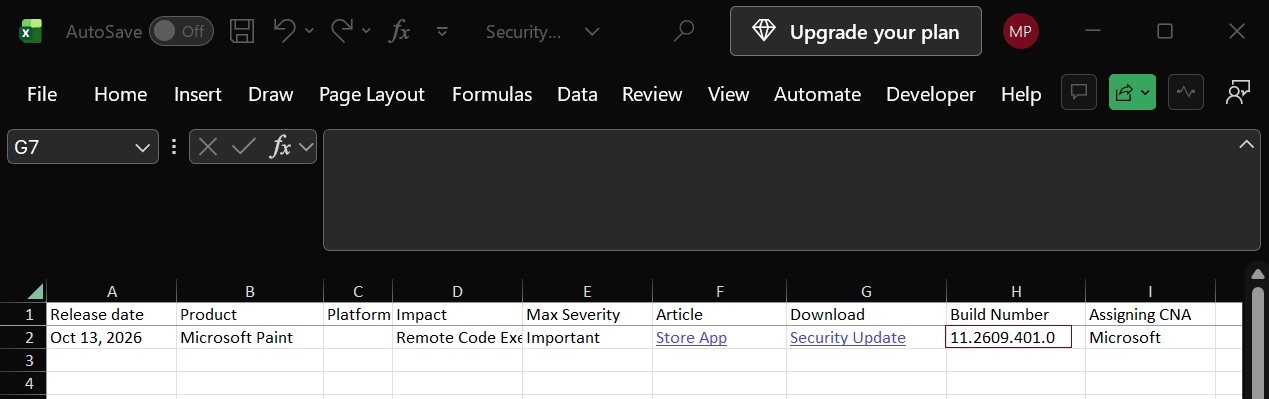
Il numero di questa vulnerabilità è CVE-2026-83844. Microsoft lo ha rivelato ufficialmente il 13 ottobre 2026. Il punteggio di gravità è di 8,1 punti (su 10 punti) ed è classificato come livello "importante". Sebbene non abbia ancora raggiunto il livello più alto di valutazione "severa" di Microsoft, il suo potenziale impatto non può essere ignorato.
Secondo il bollettino sulla sicurezza pubblicato da Microsoft, la vulnerabilità è un problema di lettura fuori limite, ovvero il programma tenta di leggere i dati oltre l'area di memoria predeterminata. In determinate circostanze, un utente malintenzionato potrebbe sfruttare questa falla per ottenere l'esecuzione di codice in modalità remota, eseguendo codice scritto da sé su un computer interessato.
La descrizione del metodo di attacco fornita da Microsoft prevede che un utente malintenzionato non autenticato possa inviare pacchetti di dati appositamente predisposti al servizio interessato attraverso la rete, attivando la vulnerabilità. Ciò significa che l'aggressore non deve necessariamente indurre l'utente ad aprire un file dannoso, né deve attendere che l'utente esegua attivamente un'azione, per questo motivo dai media viene chiamata vulnerabilità "zero clic".
Tuttavia, Microsoft ha anche sottolineato che è difficile sfruttare effettivamente questa vulnerabilità. Al momento del report Windows Latest, non sono stati segnalati casi di sfruttamento di questa vulnerabilità in attacchi nel mondo reale. Pertanto, anche se gli utenti dovrebbero confermare lo stato della patch il prima possibile, non c’è motivo di farsi prendere dal panico.
Ciò che è veramente preoccupante è l'anomalia nel processo di distribuzione delle patch.
Quando Microsoft ha rivelato la vulnerabilità il 13 ottobre, aveva già distribuito una versione riparata tramite Microsoft Store. Secondo la documentazione di supporto di Microsoft, la correzione della vulnerabilità non potrà essere completata finché lo strumento Paint non verrà aggiornato alla versione 11.2609.401.0 o successiva.
Tuttavia, l'editor di Windows Latest ha controllato il sistema con gli aggiornamenti automatici di Microsoft Store attivati e non ha ancora trovato aggiornamenti disponibili per gli strumenti di disegno. Dopo essere entrati ulteriormente nella pagina delle impostazioni dello strumento di disegno per visualizzare le informazioni sulla versione, si è scoperto che la versione attualmente installata era ancora 11.2603.251.0, che era significativamente inferiore alla versione sicura specificata da Microsoft.
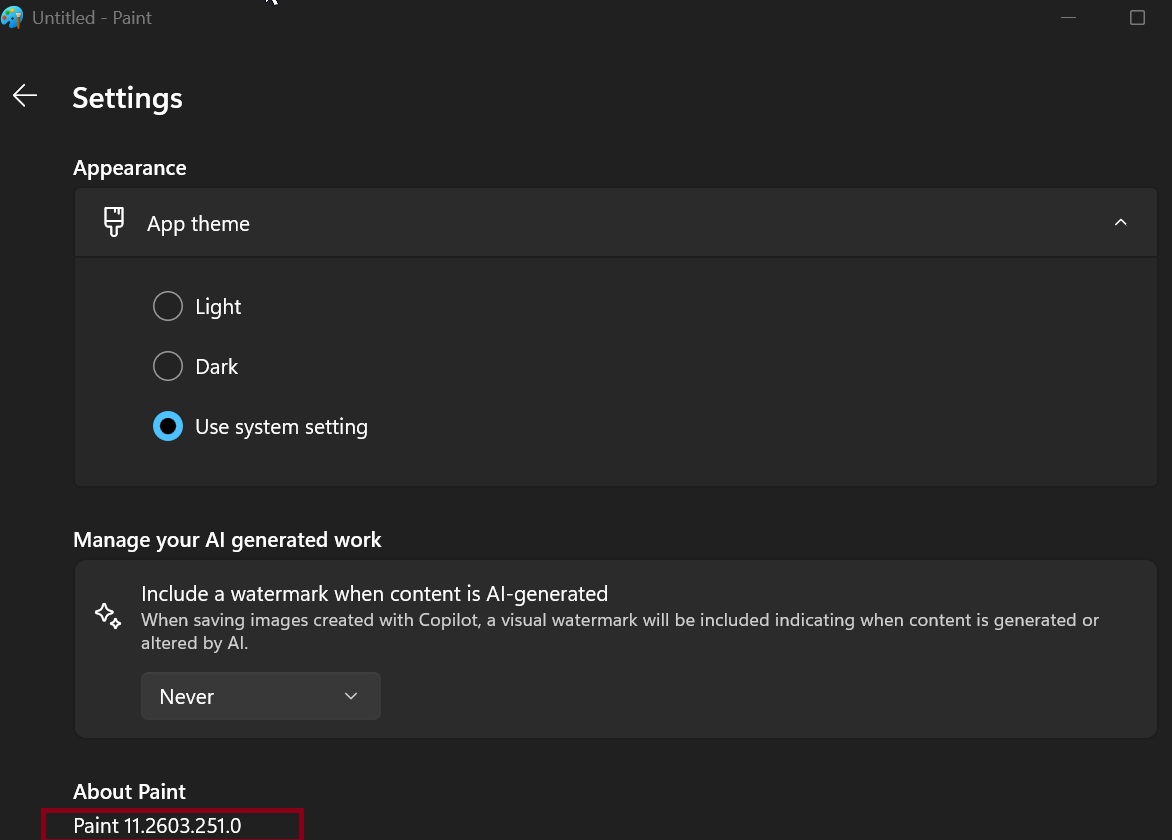
Ciò significa che anche se l'utente ha attivato gli aggiornamenti automatici dell'applicazione, non si può presumere che lo strumento di pittura abbia installato patch di sicurezza.
Problemi simili non sono un fenomeno isolato. Il rapporto sottolineava che anche altri utenti avevano riferito di non essere riusciti a ottenere gli aggiornamenti degli strumenti di disegno tramite Microsoft Store quel giorno. Alcuni amministratori IT hanno anche provato a utilizzare strumenti di terze parti per scaricare il pacchetto di installazione MSIX dell'applicazione, ma non sono riusciti comunque a trovare la versione di correzione rivendicata da Microsoft.
Non è chiaro esattamente quale sia il problema. Una possibilità è che il meccanismo di distribuzione degli aggiornamenti di Microsoft Store fallisca, causando la mancata visualizzazione corretta della versione di riparazione; un'altra possibilità è che il numero di versione di riparazione indicato nel bollettino sulla sicurezza di Microsoft non sia corretto o che venga registrata una versione che non è stata effettivamente fornita agli utenti.
Microsoft ha risolto più di 1.000 problemi di sicurezza negli aggiornamenti di sicurezza di Windows rilasciati nell'ottobre 2026, ma l'installazione di questi aggiornamenti di sistema non significa che anche le vulnerabilità dello strumento di disegno verranno corrette automaticamente. Il motivo è che Paint è un'applicazione che viene mantenuta e aggiornata in modo indipendente tramite Microsoft Store e il suo meccanismo di aggiornamento non è esattamente lo stesso del sistema operativo Windows stesso.
Gli utenti che desiderano verificare se sono interessati dal problema possono verificare la versione effettiva di Paint tramite Windows PowerShell.
Apri PowerShell ed esegui il seguente comando:
Get-AppxPackage -Nome Microsoft.Paint | Seleziona nome oggetto, versione
Se il numero di versione visualizzato è 11.2609.401.0 o successivo, secondo il documento di sicurezza di Microsoft, il dispositivo ha già installato una patch di riparazione. Le installazioni inferiori a questo sono ancora considerate vulnerabili.
Anche se Microsoft Store attualmente fornisce solo aggiornamenti con numeri di versione inferiori rispetto alle versioni di sicurezza elencate nell'annuncio di Microsoft, gli utenti dovrebbero comunque installare l'ultima versione disponibile dello strumento di disegno. Tuttavia, finché Microsoft non chiarirà ulteriormente il numero di versione e le questioni relative alla distribuzione degli aggiornamenti, il sistema non può essere giudicato sicuro solo perché l'App Store mostra che non ci sono aggiornamenti disponibili.
Questo incidente ha messo in luce ancora una volta un vero problema nel sistema di aggiornamento delle applicazioni Windows: mantenere aggiornato il sistema operativo stesso non significa che tutte le applicazioni integrate abbiano completato gli aggiornamenti di sicurezza. Per le applicazioni gestite in modo indipendente tramite Microsoft Store, gli utenti devono comunque prestare attenzione alle proprie versioni e allo stato delle patch.
Sebbene lo strumento di disegno sia solo un'applicazione di base in Windows, potrebbe comunque diventare un punto di ingresso da sfruttare per gli aggressori. Ciò che è particolarmente degno di nota di questa vulnerabilità non è solo la sua capacità di esecuzione di codice in modalità remota, ma anche il fatto che Microsoft abbia annunciato una correzione, ma alcuni utenti non siano in grado di ottenere la patch attraverso i normali canali di aggiornamento.
Commenti