
Riassunto:
Secondo i funzionari statunitensi a conoscenza della situazione, le agenzie governative statunitensi stanno monitorando le minacce informatiche a quasi 20 navi in tutto il mondo. Tre persone che hanno parlato a condizione di anonimato perché non erano autorizzate a discutere pubblicamente la questione hanno affermato che la Guardia costiera americana ha richiesto un preavviso se una qualsiasi delle navi intendeva entrare in un porto degli Stati Uniti. Le destinazioni specifiche e gli elenchi di carico di queste navi non sono attualmente chiari.
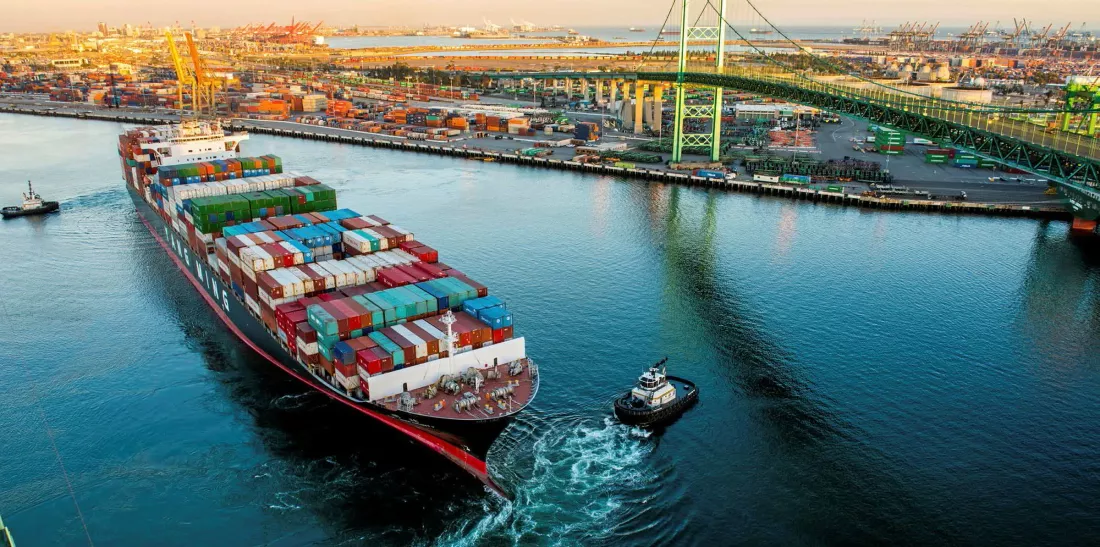
Un funzionario della Cybersecurity and Infrastructure Security Agency (CISA) degli Stati Uniti ha affermato che diverse navi commerciali sono state prese di mira da potenziali attacchi informatici alla fine di agosto e ha sottolineato che gli hacker non sembrano aver effettivamente preso il controllo delle navi. Un funzionario del Dipartimento per la Sicurezza Nazionale ha detto che la Guardia Costiera sta attualmente collaborando con l'FBI e i dipartimenti competenti del Dipartimento per la Sicurezza Nazionale per rintracciare le navi.
Negli ultimi anni, gli avvertimenti di attacchi informatici contro il settore marittimo sono aumentati poiché le navi fanno sempre più affidamento sui sistemi digitali per la navigazione, le comunicazioni e altre operazioni. I governi e i ricercatori nel campo della sicurezza hanno ripetutamente avvertito che gli hacker stanno cercando di sfruttare questi sistemi per interrompere le catene di approvvigionamento globali. I rischi informatici stanno emergendo come una nuova sfida per l’industria marittima globale, già sotto pressione a causa della guerra e della competizione geopolitica.
La Guardia Costiera degli Stati Uniti ha dichiarato in un comunicato di essersi imbarcata su due navi mercantili straniere dirette negli Stati Uniti nel Golfo del Messico per "garantire l'integrità dei sistemi operativi e dei sistemi informatici della nave" dopo che c'erano segnali che le reti di entrambe le navi erano state compromesse. La prima nave è stata ispezionata il 21 agosto e la seconda il 24 agosto.
La Guardia Costiera ha dichiarato: "Attualmente non vi sono interruzioni operative, instabilità della nave, minacce alla sicurezza dell'equipaggio o impatti ambientali". L'agenzia ha aggiunto che sta mantenendo una stretta comunicazione con gli operatori portuali, gli armatori e le altre parti interessate.
Antonio Cassidy, direttore dei servizi della società di sicurezza informatica marittima CyberOwl con sede a Londra, ha affermato di non aver visto segni di una campagna di hacking su larga scala contro le compagnie petrolifere e del gas. Tuttavia, CyberOwl ha monitorato un aumento significativo del numero di incidenti legati alla sicurezza informatica delle navi nella prima metà di quest’anno.
Secondo il rapporto della società, più della metà dei tentativi di intrusione nella rete scoperti dalle sue navi di tracciamento comportavano l'inserimento di malware nel sistema informatico della nave attraverso dispositivi di archiviazione. La maggior parte del resto proviene da download da Internet o attacchi di phishing.
A dicembre, gli investigatori europei sospettavano che hacker militari russi potessero essere coinvolti in un attacco informatico contro le navi della Mediterranean Shipping Company (MSC). Secondo quanto riportato dai media dell'epoca, il traghetto, operato da Grandi Navi Veloci, una filiale di MSC, avrebbe dovuto originariamente salpare per l'Algeria, ma fu costretto a arenarsi nel porto di Sète, nel sud della Francia.
La società di sicurezza informatica Cydome ha dichiarato che nel marzo 2025 un gruppo di hacker chiamato Lab Dookhtegan ha rivendicato la responsabilità di un attacco informatico che ha interrotto i sistemi di comunicazione di oltre 100 petroliere iraniane.
Maria Bartnes, direttrice dei progetti di ricerca sulla sicurezza informatica presso la società norvegese di sicurezza informatica DNV, ha affermato che i sistemi di controllo delle operazioni delle navi sono particolarmente vulnerabili agli attacchi informatici perché contengono un gran numero di vecchie apparecchiature difficili da aggiornare. La maggior parte di questi sistemi sono nati in un’epoca in cui la minaccia di attacchi informatici non era ancora rilevante.
Ha affermato che lo scopo di tali intrusioni potrebbe essere quello di creare incertezza e instabilità piuttosto che causare danni effettivi.
"Questo fa parte della guerra in sé", ha detto, "perché rende impossibile all'avversario determinare cosa sta succedendo. Che si tratti del paese, dei politici o delle persone che lavorano sulla nave, tutto può essere influenzato."
Commenti