
Riassunto:
Il 24 ottobre la PHP Foundation ha emesso un annuncio in cui rivelava il rischio di una vulnerabilità legata all'esecuzione di codice in modalità remota CVE-2026-115560. Tuttavia, per il momento questa vulnerabilità non verrà risolta rilasciando una nuova versione, perché la vulnerabilità richiede per essere attivata una combinazione specifica di configurazione e codice dell'applicazione, il che significa che il danno relativamente non è così elevato.
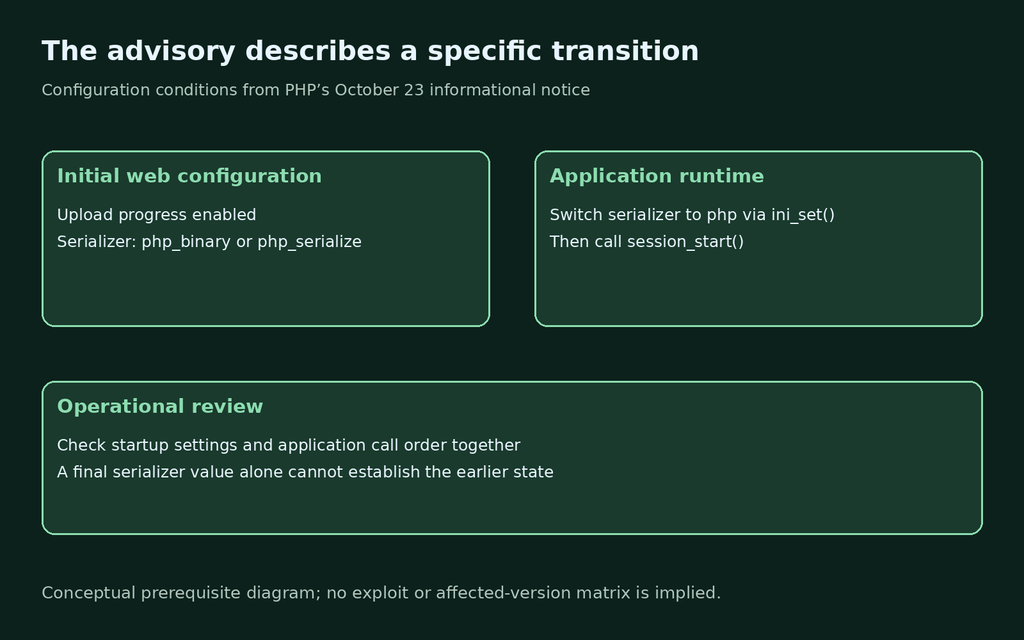
Secondo la situazione attualmente nota, questa vulnerabilità deve soddisfare più condizioni contemporaneamente per attivarsi: la configurazione dell'applicazione imposta session.serialize_handler su php_binary o php_serialize, quindi lo passa a php tramite ini_set() in fase di runtime e chiama session_start() dopo il passaggio. Allo stesso tempo, anche session.upload_progress.enabled deve essere abilitato.
session.serialize_handler viene utilizzato per controllare il formato di serializzazione utilizzato da PHP durante la lettura e la scrittura dei dati della sessione. PHP afferma che se l'applicazione non passa a questo processore durante l'esecuzione, può continuare a utilizzare la funzione di avanzamento del caricamento. I funzionari valutano questa combinazione di configurazioni come una situazione relativamente rara nelle applicazioni reali.
Piano di mitigazione temporaneo:
L'ultima vulnerabilità è diversa dalla vulnerabilità PHP2Shell che è stata corretta in precedenza in una nuova versione di PHP. Poiché il metodo di attivazione di questa vulnerabilità è relativamente raro, la PHP Foundation fornisce temporaneamente una soluzione di mitigazione per gli sviluppatori potenzialmente interessati. Una nuova versione verrà rilasciata in seguito per risolverlo completamente.
La PHP Foundation consiglia agli utenti interessati di impostare session.upload_progress.enabled su 0 e di mantenere questa impostazione fino all'installazione di una versione regolare contenente la correzione. Gli ambienti che hanno precedentemente disattivato l'avanzamento del caricamento non necessitano di apportare modifiche ripetute.
Commenti