Riassunto:
La Commissione europea, l'agenzia esecutiva dell'UE, ha recentemente dichiarato di aver subito un attacco informatico utilizzando strumenti di intelligenza artificiale, che potrebbe aver provocato la fuga di una grande quantità di informazioni personali. Poiché le indagini pertinenti sono ancora in corso, è attualmente difficile per la commissione determinare con precisione la portata dell’incidente.
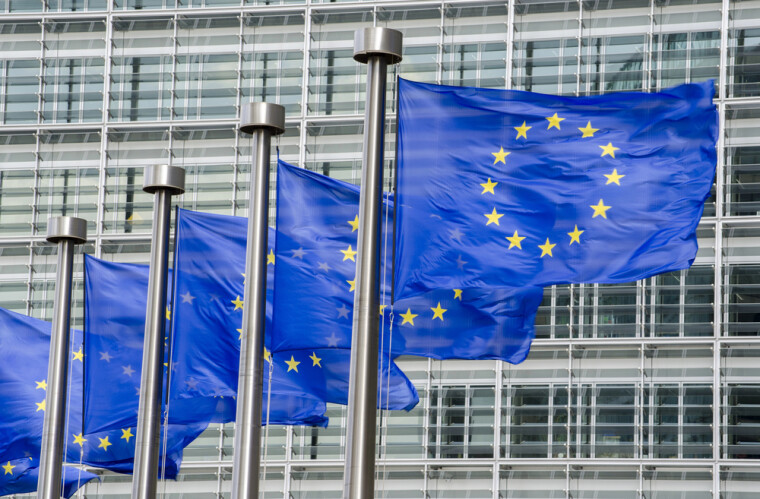
Il portavoce della Commissione europea Thomas Regnier ha affermato in una conferenza stampa che l'agenzia "ha recentemente adottato le misure necessarie in risposta a un attacco informatico rilevato". Ha detto che per proteggere il sistema ed evitare che la situazione si espanda, il comitato ha temporaneamente offline diverse applicazioni, la maggior parte delle quali ora sono state ripristinate. Lui ha sottolineato che l'indagine è ancora in corso e che il comitato adotterà tutte le misure necessarie in base allo stato di avanzamento dell'indagine.
È stato reso noto che l'attacco è stato scoperto il 22 ottobre e confermato il 26 ottobre. Regnier ha affermato che al momento non ci sono prove che i dati di tutti i dipendenti dell'agenzia siano stati compromessi. Tuttavia, non ha detto chi il comitato ritiene essere l’aggressore e ha negato di essere a conoscenza di eventuali richieste di riscatto.
Il portavoce ha affermato che l'attacco informatico è stato "generato dall'intelligenza artificiale", ma non ha rivelato gli specifici strumenti di intelligenza artificiale coinvolti o il modo in cui questi strumenti sono stati utilizzati nell'attacco. Successivi resoconti dei media hanno sottolineato che la tecnologia correlata potrebbe essere ARTEX. Si tratta di uno strumento di test di penetrazione basato sull'intelligenza artificiale comunemente utilizzato dai professionisti legittimi della sicurezza informatica per simulare attacchi informatici.
Tuttavia, molti autori di minacce hanno utilizzato questo strumento per lanciare automaticamente attacchi informatici contro organizzazioni globali, causandone la rimozione dalla piattaforma di hosting del codice GitHub. Nonostante ciò, le copie di ARTEX continuano a diffondersi attraverso fork della comunità, versioni localizzate, copie archiviate e versioni commerciali.
Secondo i rapporti, l'interruzione delle operazioni della Commissione europea è durata circa 10 giorni, con il coinvolgimento di più sistemi, compresi i sistemi delle risorse umane utilizzati per emettere buste paga, gestire l'orario di lavoro ed elaborare i rimborsi delle spese mediche. Questo incidente ha sollevato ancora una volta preoccupazioni sull’uso improprio degli strumenti di intelligenza artificiale negli attacchi informatici e sulle capacità di protezione della sicurezza informatica delle istituzioni pubbliche.
Commenti