Riassunto:
La settimana scorsa è stato pubblicato pubblicamente online il primo exploit di jailbreak per Nintendo Switch 2. Anche se si tratta solo di un exploit vincolato, le possibilità che apre rendono comunque questa versione entusiasmante. Pochi giorni dopo la vulnerabilità è stata messa in pratica: un utente avrebbe risolto un grave difetto del sistema, mentre un altro noto hacker avrebbe sviluppato una vulnerabilità non collegata che potrebbe portare a nuovi sviluppi più interessanti.
L'utente della piattaforma X @byizmysh ha condiviso un nuovo video che mostra YouTube in esecuzione su Nintendo Switch 2. Si dice che il progetto sia basato sul progetto open source VacuumTube; VacuumTube è un client open source volto a riportare un'esperienza leggera di "versione TV di YouTube" e funziona sulla console con l'aiuto di una soluzione di jailbreak recentemente rilasciata da Sammy Hajhamid (nome utente pepsipu). L'utente ha anche scherzato dicendo che l'intero programma era "ovviamente scritto in Brainfuck" e "non chiedermi perché non uso più il BASIC" quando ha pubblicato il video, insieme agli hashtag #Switch2, #Jailbreak, #Homebrew e #ns2jb.
Per alcuni utenti, avere un'app YouTube funzionante in esecuzione su Switch 2 potrebbe non essere così entusiasmante, ma altri sviluppi non lo sono. Si dice che il primo lotto di file di gioco Switch 2 e archivi RomFS abbia iniziato ad essere esportato (scaricato), il primo riguardante la versione beta di "The Duskbloods" e i materiali delle risorse di "Mario Kart World" (Mario Kart World). Tuttavia, questo contenuto non è stato ancora verificato, poiché Nintendo prenderà immediatamente provvedimenti non appena sarà condiviso pubblicamente. Tuttavia, se queste notizie saranno confermate, questa capacità di accedere al file system aprirà la strada allo sviluppo di mod dei giochi Switch 2 e potrebbe anche aiutare a promuovere lo sviluppo dei primi port nativi non ufficiali per PC.
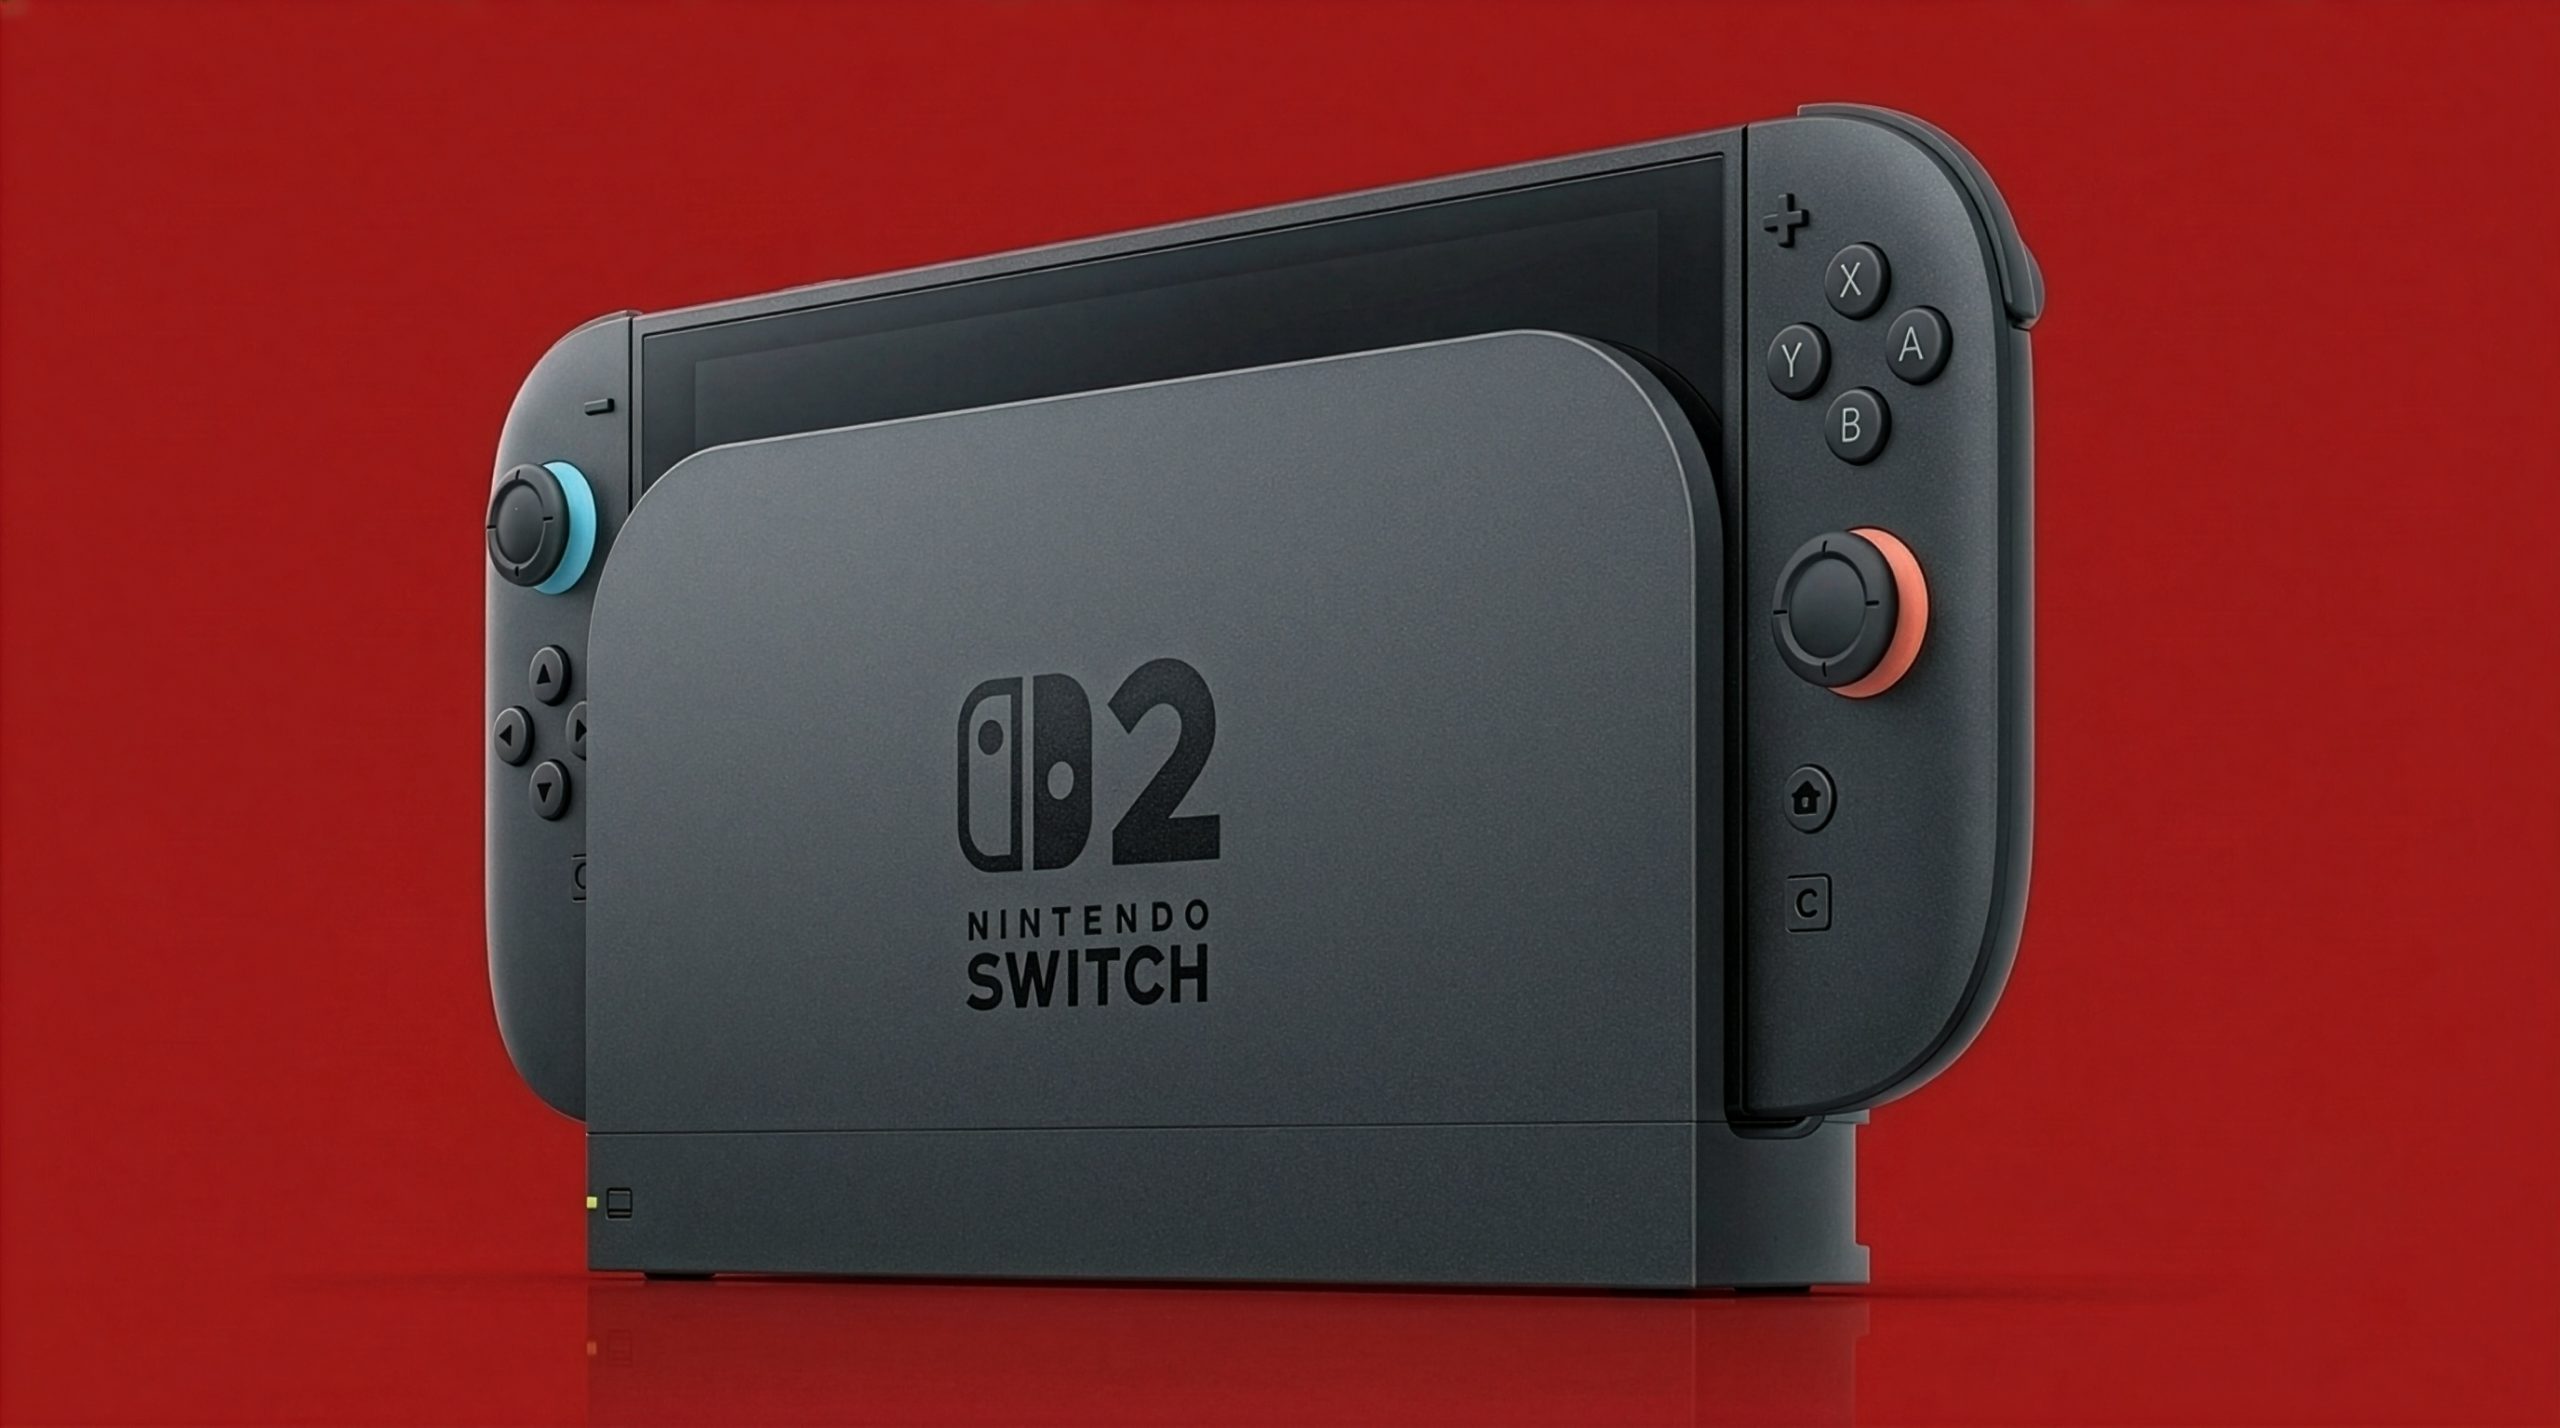
Ciò che darà davvero un enorme impulso alla nascente comunità homebrew è lo sviluppo di un exploit tetherless per Switch 2, e sembra che qualcosa del genere sia già in arrivo. Si dice che Gezine, un noto ricercatore di sicurezza e sviluppatore di software homebrew, abbia proposto il concetto di vulnerabilità non cablata e creato un programma di installazione in grado di incorporare l'intera catena di exploit nei dati salvati in modo che possa essere attivato al successivo avvio del computer. Ciò porterà l'accesso a livello di utente, consentendo agli utenti di eseguire software ed emulatori homebrew sull'host in un modo molto conveniente.
Con l'ecosistema homebrew di Switch 2 ancora agli inizi, è affascinante vederlo prendere vita quasi da un giorno all'altro con il rilascio del primo bug. Considerando ciò che alcuni utenti hanno ottenuto con gli Switch originali modificati, ci sono senza dubbio tempi entusiasmanti per i possessori di Switch 2 disposti a spingersi oltre i limiti che Nintendo ha fissato per questa generazione di console.
Commenti