Riassunto:
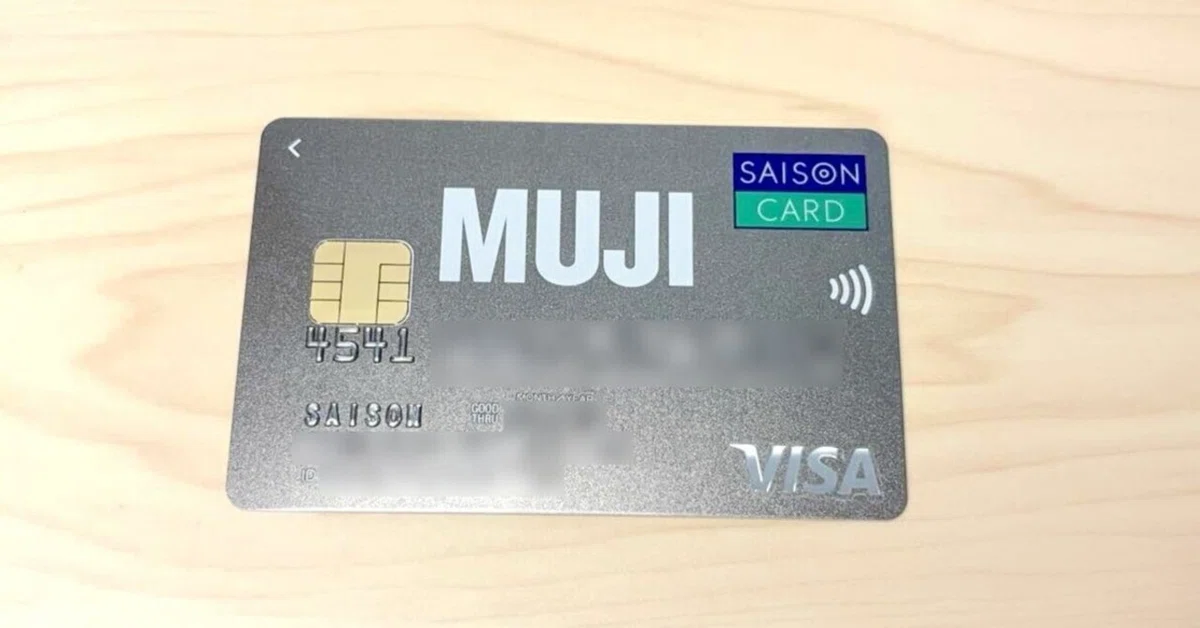
In precedenza, la nota azienda giapponese Ryohin Project è stata attaccata da hacker. Ryohin Project era l'operatore dietro Muji. L'attacco ha causato la fuga dei dati di circa 1,09 milioni di carte di credito. Ma ciò che è ancora più scioccante è che MUJI non solo memorizza i numeri delle carte di credito degli utenti in violazione delle normative, ma non li crittografa nemmeno, ovvero li memorizza direttamente in testo non crittografato.
Gli utenti preoccupati per gli incidenti di sicurezza potrebbero sapere che la maggior parte delle fughe di dati non riguardano informazioni di pagamento, ovvero i numeri delle carte di pagamento degli utenti, i nomi corrispondenti delle carte, le date di scadenza e i codici di sicurezza CVV2 devono essere eliminati dopo l'uso per evitare queste fughe di dati che portano al furto dopo incidenti di sicurezza.
Muji conosce questa regola, quindi la progettazione del suo sistema non salva le informazioni di pagamento dell'utente. Ma il problema è che, dopo aver modificato il suo meccanismo esclusivo di emissione di punti o sconti nel luglio 2021, Muji non ha cancellato i dati del numero di carta di credito ottenuti in conformità con i requisiti del processo. Muji sta attualmente indagando se si tratti di un errore umano o di un problema di sistema.
Secondo la spiegazione di Muji, la carta di credito co-branded Muji è emessa dalla società cooperativa Credit Saison. Secondo le istruzioni di entrambe le parti, dall'ottobre 2000 al luglio 2021, l'emittente della carta ha fornito a Muji i numeri della carta e altre informazioni per identificare i membri della carta ed emettere punti esclusivi.
Dopo aver adeguato il meccanismo di emissione dei punti nel luglio 2021, le due parti hanno interrotto la trasmissione dei numeri delle carte. Muji avrebbe dovuto cancellare le informazioni in quel momento, ma in realtà i numeri delle carte ottenuti non sono stati cancellati. Le informazioni trapelate includevano 1,09 milioni di numeri di carte di credito e date di nascita degli utenti, ma non includevano nomi di titolari di carta, date di scadenza e codici di sicurezza.
Tuttavia, poiché anche gli altri sistemi aziendali di Muji hanno subito perdite di dati, i dati ottenuti dagli hacker includevano il numero completo e il nome della carta. Tuttavia, il periodo di validità della carta e il codice di sicurezza non sono trapelati, quindi non dovrebbe esserci motivo di preoccuparsi di furti.
Vale la pena notare che MUJI ammette di utilizzare testo in chiaro per memorizzare le informazioni sul numero di carta di credito degli utenti. È ovvio che, poiché deve essere archiviato, dovrebbe comunque essere crittografato. È un po' confuso memorizzarlo direttamente in testo non crittografato.
Si ipotizza che Muji possa utilizzare i numeri di carta di credito come ID utente, ovvero per identificare gli utenti tramite numeri di carta nel sistema di carte in co-branding. Tuttavia, per il momento questa ipotesi non può essere confermata. Non è noto se Muji rilascerà un rapporto di revisione dettagliato spiegando il motivo.
Commenti