
Riassunto:
Il produttore francese di portafogli hardware per criptovalute Ledger sta indagando su un incidente di sicurezza che ha comportato una modifica dannosa dei suoi dispositivi. È stato scoperto che in alcuni portafogli sono installati componenti di monitoraggio nascosti e i ricercatori blockchain stimano che siano stati rubati più di 90 milioni di dollari in asset crittografici correlati. Inizialmente l'indagine si è concentrata sul rivenditore di criptovalute malese CryptoBilis, ma ora sono stati identificati altri canali di vendita che potrebbero contenere dispositivi infetti.
L'hardware dannoso può rubare informazioni sensibili e aggirare il chip di sicurezza del Wallet Center
Ledger ha affermato che un gruppo criminale organizzato ha installato componenti nascosti all'interno di alcuni portafogli hardware, che potrebbero consentire agli aggressori di ottenere le risorse digitali degli utenti senza violare direttamente il chip di sicurezza principale del dispositivo.
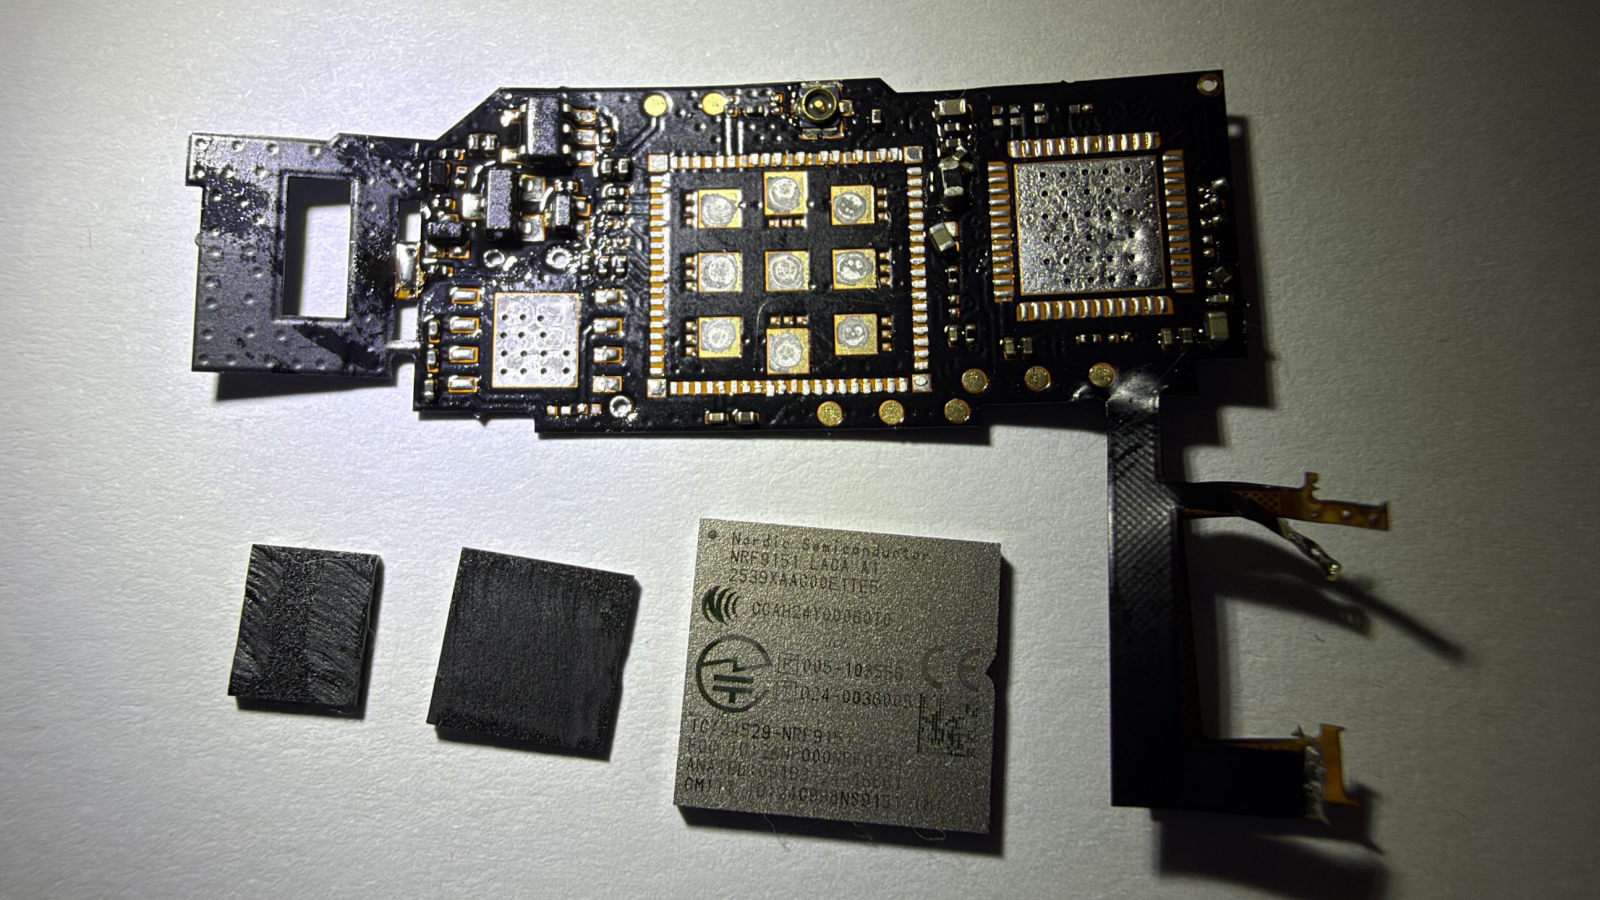
Ricercatori di sicurezza indipendenti hanno sottolineato che i dispositivi correlati possono intercettare informazioni sensibili attraverso componenti di connessione del display modificati e quindi utilizzare moduli di comunicazione cellulare per trasmettere le informazioni agli aggressori.
Dal 9 ottobre, i clienti di CryptoBilis hanno successivamente segnalato la perdita di risorse digitali e il rivenditore ha successivamente chiuso temporaneamente il suo negozio fisico a Kuala Lumpur. Ledger ha affermato che sta collaborando con le forze dell'ordine locali nelle indagini.
Anche le apparecchiature di vendita di Singapore hanno riscontrato anomalie e la portata dell'impatto potrebbe essere ampliata
Gli investigatori hanno anche trovato connettori di display modificati, chip di comunicazione cellulare e schede SIM in un portafoglio Ledger Flex acquistato dall'aeroporto Changi di Singapore.
Questa scoperta significa che i dispositivi infetti potrebbero essere entrati nei normali canali di vendita al dettaglio in più paesi.
Ledger sta ancora indagando sulla portata dell'attacco e non ha annunciato il numero totale di dispositivi colpiti.
Questo incidente ha anche messo in luce i rischi per la sicurezza nella catena di fornitura del portafoglio hardware: anche se il dispositivo stesso utilizza un chip di sicurezza indipendente, le risorse dell'utente potrebbero comunque essere a rischio se vengono modificate fisicamente durante la vendita o la circolazione.
Commenti