
Riassunto:
Google ha recentemente pubblicato un annuncio in cui annuncia modifiche al VRP del programma Chrome Vulnerability Reward. È stato annunciato che le nuove regole entreranno in vigore immediatamente, incoraggiando i ricercatori di sicurezza a trovare vulnerabilità per problemi di corruzione della memoria nei browser di Google. Con questo aggiornamento, la ricompensa base per le vulnerabilità di corruzione della memoria aumenta da un minimo di $ 500 a $ 2.000, mentre le comprovate vulnerabilità di scrittura controllata nei processi di browser, rete e GPU possono fruttare fino a $ 20.000.
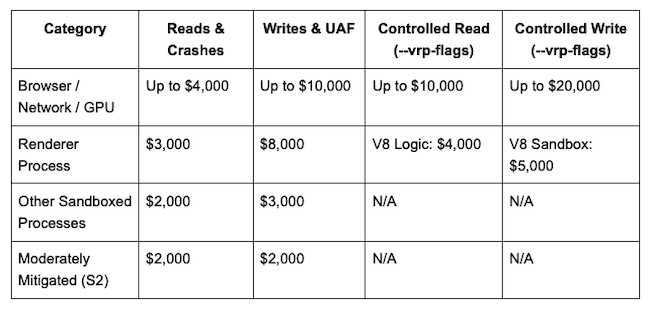
Gli importi dei premi sono classificati in base al tipo di vulnerabilità e all'impatto:
Le vulnerabilità nei processi del browser, della rete e della GPU valgono fino a 4.000 dollari per bug di lettura o arresto anomalo del sistema, 10.000 dollari per bug di scrittura e utilizzo dopo libero, 10.000 dollari per letture controllate e 20.000 dollari per scritture controllate.
Le vulnerabilità write e use-after-free nel processo di rendering comportano una taglia massima di $ 8.000, le vulnerabilità sandbox del motore V8 costano entrambe $ 5.000 e le vulnerabilità della logica del motore V8 costano $ 4.000. Altri processi protetti da sandbox valgono $ 2.000 per bug di lettura o arresto anomalo e $ 3.000 per bug di scrittura e utilizzo dopo la liberazione.
Google richiede inoltre che il rapporto sulla sicurezza della memoria sia riproducibile sull'infrastruttura di Google. Se non è disponibile alcun report per l'ambiente di test applicabile, l'importo del premio potrebbe essere limitato al premio base. Google ha affermato che questo requisito è principalmente quello di abbinare i premi a vulnerabilità riproducibili e con un impatto reale maggiore.
Aggiunto bonus a medio rischio e ripristino del bonus Fuzzer:
Il programma VRP di Chrome ha inoltre aggiunto un nuovo premio per la vulnerabilità della sicurezza non legata alla memoria. I problemi a rischio medio S2 possono ricevere una ricompensa di $ 2.000 se il rapporto contiene una correzione o contribuisce direttamente alla correzione. Se si tratta di una vulnerabilità di sicurezza sandbox escape non di memoria con un grande impatto, verrà fornita una ricompensa fino a 20.000 dollari.
Google ha inoltre ripristinato il Chrome Fuzzer Bonus di 2.000 dollari per premiare i ricercatori nel campo della sicurezza che sviluppano e contribuiscono con nuovi fuzz tester. Google ha anche aggiunto nuovi premi annuali per la community, come Miglior rapporto e Miglior vulnerabilità. Google ha affermato che man mano che le sue capacità interne di rilevamento delle vulnerabilità dell’intelligenza artificiale migliorano, il programma di ricompensa sta adattando la sua direzione per incoraggiare i ricercatori sulla sicurezza a trovare problemi difficili da individuare con strumenti automatizzati.
Commenti