
Riassunto:
Nintendo ha confermato che esistono vulnerabilità di sicurezza in alcune funzioni del codice QR del Nintendo Switch di prima generazione, che potrebbero causare la fuga di informazioni sull'host o l'esecuzione di codice illegale. I dispositivi interessati dovrebbero aggiornare i propri sistemi alla versione 23.0.0 il prima possibile.
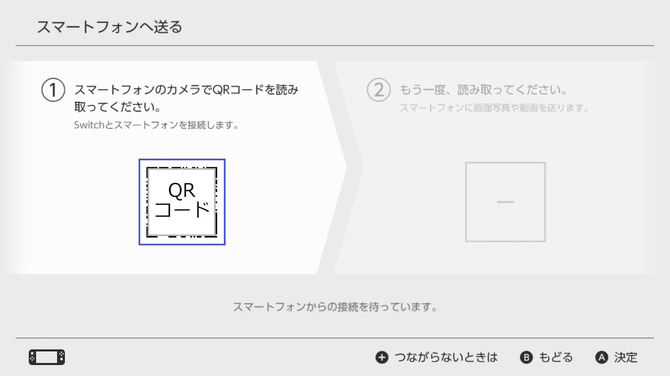
I documenti rilasciati da Nintendo il 10 settembre mostrano che il rischio comporta due scenari di utilizzo: il trasferimento di contenuti tramite la funzione "Invia a smartphone" nell'album fotografico e l'utilizzo delle auto in "Mario Kart Live: Home Circuit". Entrambe le funzioni visualizzeranno un codice QR sulla console o sullo schermo della TV.
Questa vulnerabilità richiede che una terza parte malintenzionata legga direttamente il codice QR sullo schermo per sfruttarla. Se è possibile impedire la lettura del codice QR da parte di altri, la vulnerabilità non verrà sfruttata; in caso contrario, un utente malintenzionato potrebbe utilizzarlo per eseguire codice illegale o ottenere informazioni salvate sull'host.
È interessato il Nintendo Switch di prima generazione con una versione del sistema precedente alla 23.0.0. Nintendo ha inoltre affermato che non vi è alcun rischio che vengano ottenute informazioni sulla console su Nintendo Switch 2.
Gli utenti possono accedere a "Impostazioni" e "Host" dal menu HOME per visualizzare la versione corrente del sistema ed eseguire aggiornamenti. Gli utenti che temporaneamente non possono eseguire l'aggiornamento devono assicurarsi che il codice QR non possa essere letto da terzi quando utilizzano le due funzioni sopra indicate e non collegare i propri smartphone o dispositivi diversi dalle auto da corsa.
Commenti