Riassunto:
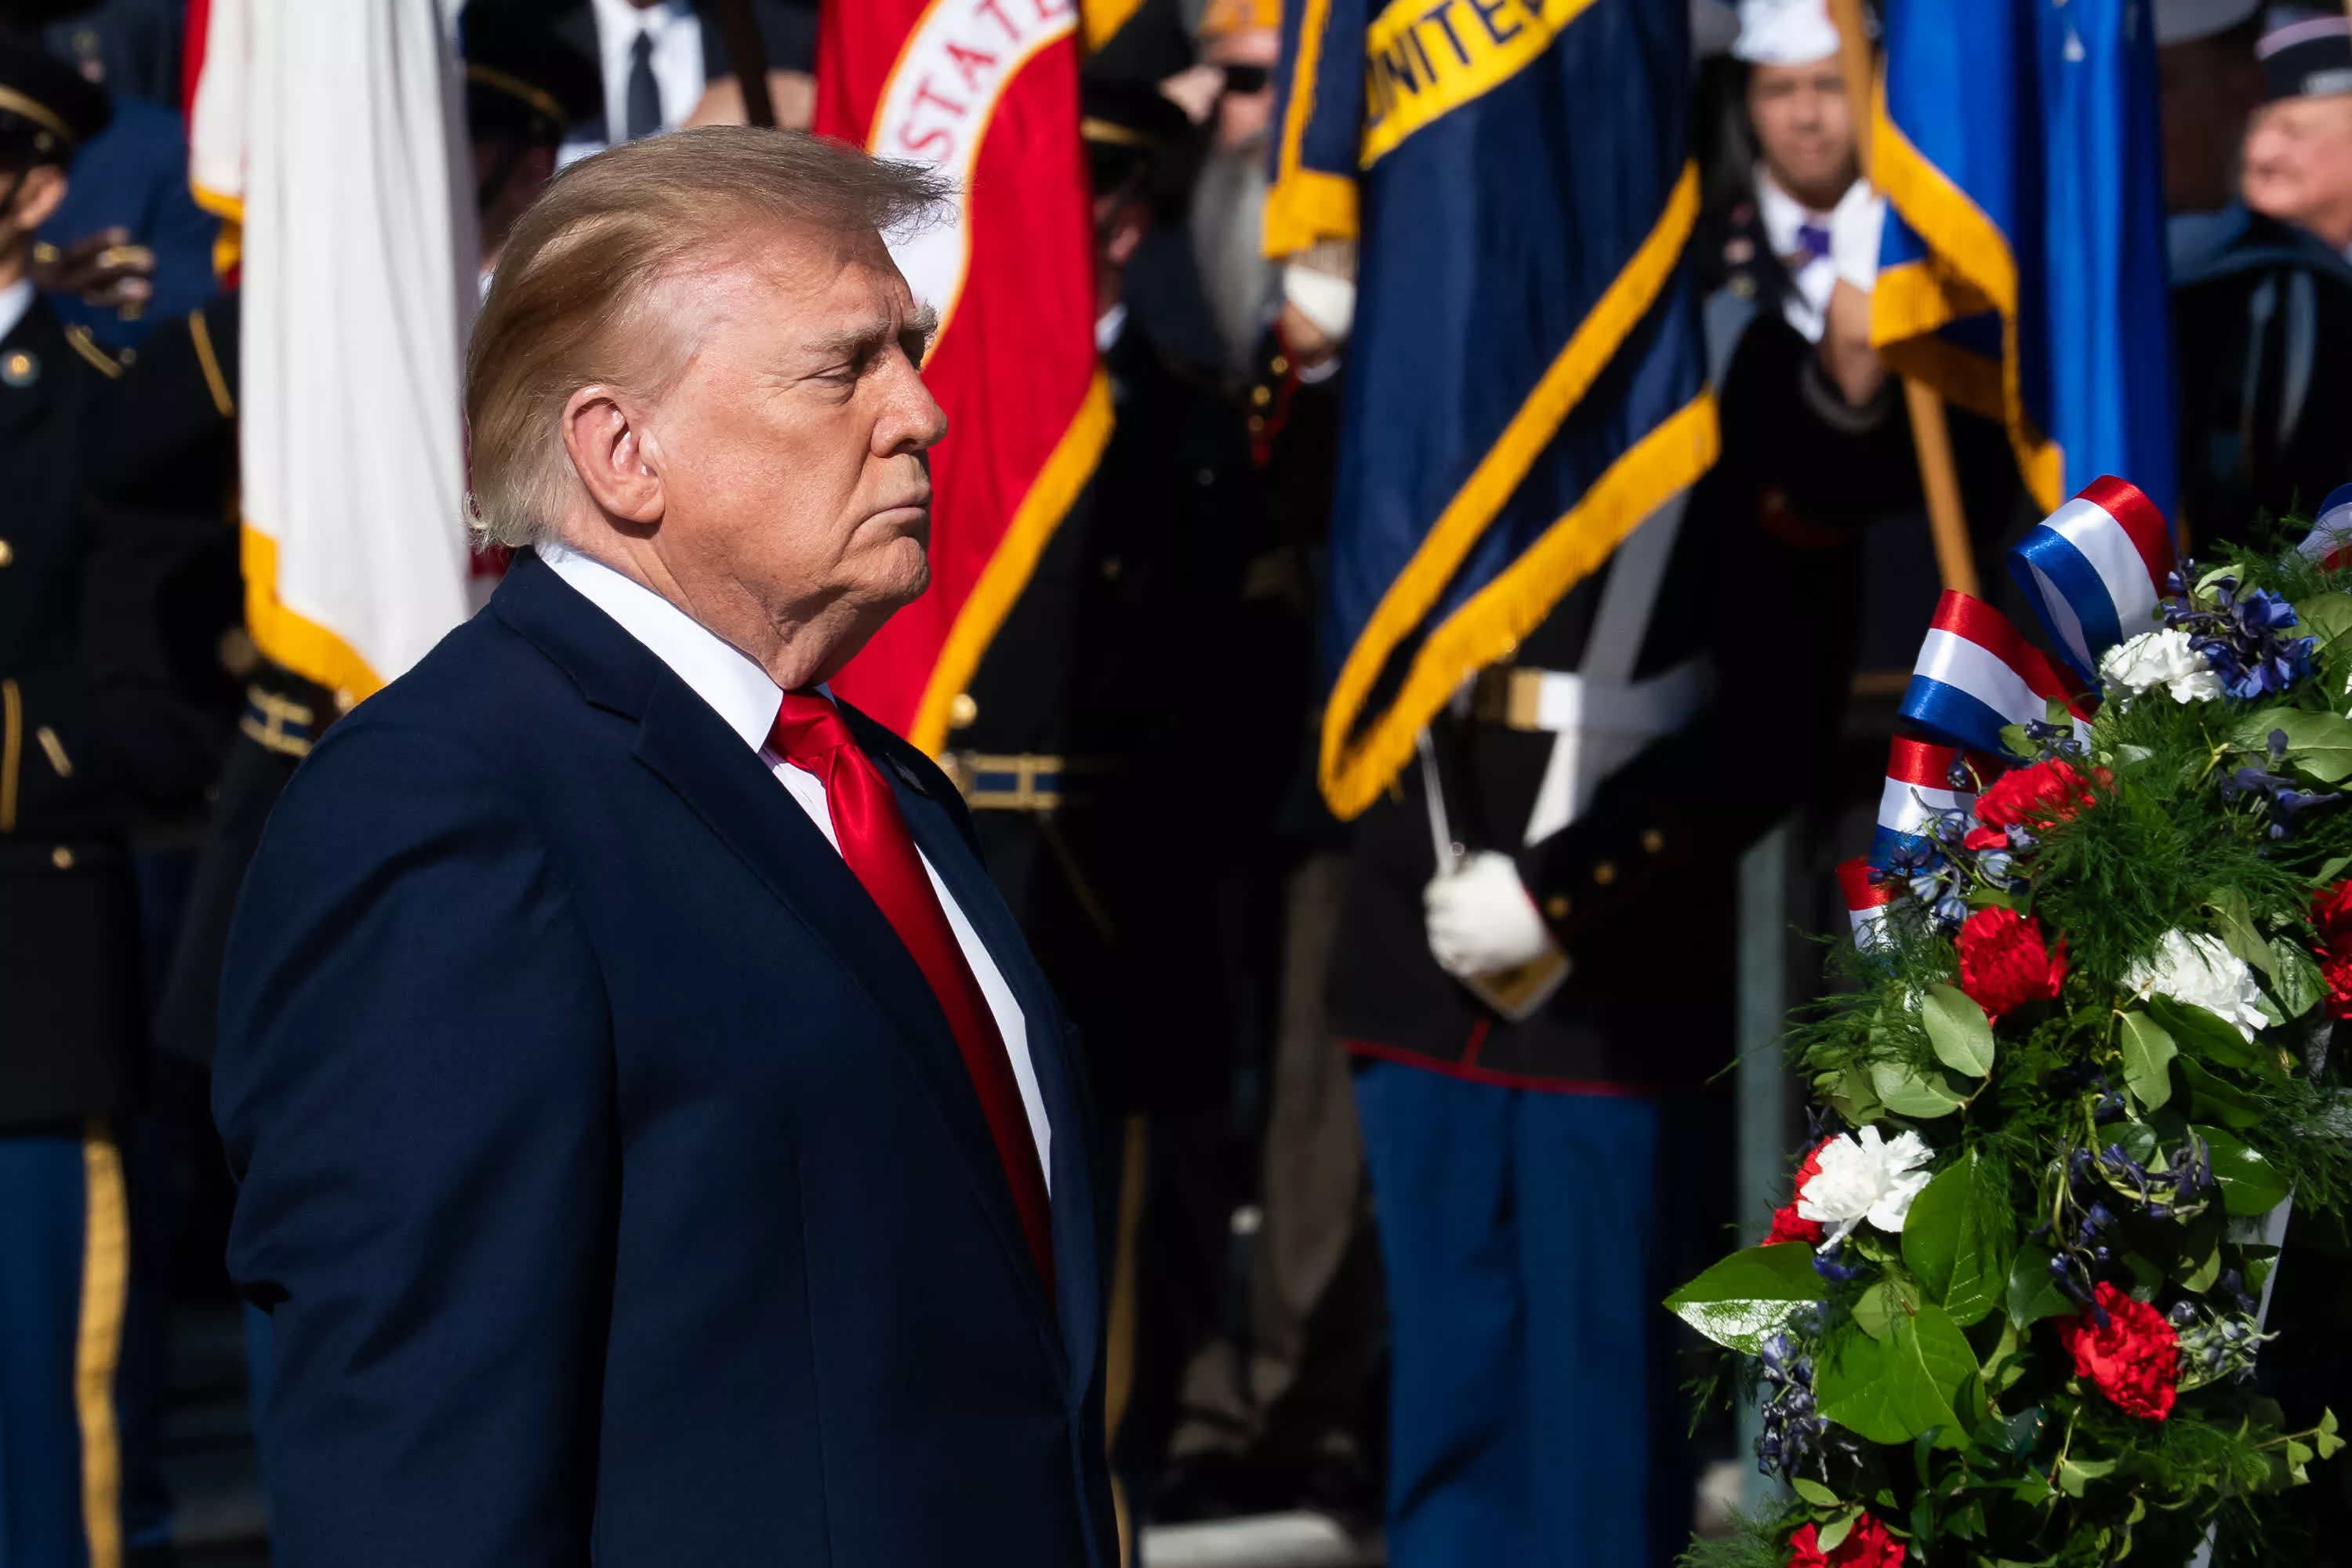
Un incidente di sicurezza che ha coinvolto il servizio di collegamento breve Bitly ha recentemente attirato l'attenzione di molti. I ricercatori hanno scoperto che un gran numero di collegamenti brevi Bitly in vecchi post sulla piattaforma X pubblicati più di dieci anni fa sono stati manomessi in modo dannoso, inclusi contenuti storici pubblicati dall'ex presidente degli Stati Uniti Trump, McDonald's, Burger King e i conti di molti personaggi pubblici e istituzioni ben noti.
Agli albori di Twitter, a causa delle rigide restrizioni sul numero di caratteri nei tweet sulla piattaforma, aziende, media e politici generalmente utilizzavano servizi di abbreviazione URL come Bitly per convertire lunghi collegamenti web in indirizzi bit.ly concisi. Pertanto, anche dopo molti anni, un gran numero di post storici conservano ancora questi collegamenti brevi.
Tuttavia, lo scorso fine settimana, alcuni burloni sono riusciti a prendere il controllo degli obiettivi di reindirizzamento di alcuni vecchi link brevi in modo che non rimandassero più al contenuto originale, ma reindirizzassero invece a una nuova pagina completamente estranea. Poiché il collegamento breve in sé non cambia, è difficile per gli utenti comuni trovare anomalie quando fanno clic su di esso.
L'indagine ha dimostrato che l'account di Trump è stato particolarmente colpito. I collegamenti in almeno una dozzina di post storici sono stati sostituiti. Un post, pubblicato nel 2013, che criticava le turbine eoliche, ora indirizza i visitatori a un sito di Google chiamato “fortnite baby”, che include la foto di un bambino.
Altri account famosi non sono stati risparmiati. Un post di Burger King del 2011 per aiutare i clienti a trovare negozi nelle vicinanze ora reindirizza a una pagina Wikipedia che elenca i campi di concentramento nazisti. Un collegamento in un vecchio post di McDonald's del 2011 è stato modificato per puntare a una pagina che introduce l'incidente dell'11 settembre.
Inoltre, situazioni simili si sono verificate negli incarichi storici di personaggi pubblici come il cofondatore di Microsoft Bill Gates, l'ex primo ministro canadese Justin Trudeau e l'ex vicepresidente degli Stati Uniti Mike Pence. Anche il collegamento al post promozionale dell’FBI del 2012 sul caso di criminalità informatica “Ghost Clicks” è stato ora cambiato in una foto di un sigillo.
Questo fenomeno ha sorpreso il mondo esterno, perché secondo le istruzioni ufficiali a lungo termine di Bitly, dopo la generazione di un breve collegamento, il suo codice identificativo univoco in teoria non verrà riutilizzato. Anche se l'account che ha creato il collegamento è stato eliminato, il collegamento breve corrispondente non dovrebbe essere rioccupato da altri.
Di fronte ai dubbi esterni, domenica Bitly ha ammesso che c'erano problemi con il sistema. La società ha affermato di aver scoperto una vulnerabilità che potrebbe consentire ai malintenzionati di riutilizzare alcuni vecchi collegamenti che erano inattivi. L'azienda ha sospeso gli account pertinenti e sta gradualmente disattivando tutti gli indirizzi di collegamento interessati.
Vale la pena notare che questa non è la prima volta che Bitly è coinvolta in incidenti simili. Già nel febbraio 2025, i truffatori di criptovaluta hanno sfruttato le vulnerabilità del sistema Bitly per reindirizzare i collegamenti in alcuni post storici di Trump a pagine di promozione della valuta virtuale. Allora Bitly aveva dichiarato di aver risolto i problemi correlati, ma questo incidente ha dimostrato ancora una volta che simili rischi per la sicurezza potrebbero non essere stati completamente eliminati.
Attualmente sembra che questa serie di attacchi sia più uno scherzo online e non è stato riscontrato alcun chiaro guadagno finanziario. Tuttavia, gli esperti di sicurezza avvertono che tali problemi sono ancora potenzialmente pericolosi. Molti resoconti storici non sono stati mantenuti per molto tempo. Una volta sostituiti i vecchi collegamenti, gli utenti potrebbero essere indirizzati a siti Web dannosi dopo aver fatto clic, correndo così il rischio di fuga di informazioni personali o addirittura di frode online.
Ari Lightman, professore di media digitali alla Carnegie Mellon University, ha affermato che molti vecchi contenuti non sono monitorati continuamente e che il pubblico è spesso più propenso a fidarsi dei collegamenti provenienti da account di istituzioni e personaggi pubblici noti. Se in futuro gli aggressori sfruttassero tali vulnerabilità per diffondere programmi dannosi o rubare dati, le conseguenze potrebbero essere molto più gravi dello scherzo attuale.
Gli addetti ai lavori del settore hanno inoltre confrontato questo incidente con il modo in cui Google ha chiuso il servizio di link brevi goo.gl. Dopo che Google ha disattivato i servizi correlati, il link non valido tornava direttamente alla pagina di errore e non rimandava più ad alcun contenuto. Il pericolo di questo incidente di Bitly è che questi collegamenti brevi possono ancora funzionare normalmente, ma sono stati silenziosamente modificati in nuovi obiettivi di salto, rendendo difficile per gli utenti rilevare i cambiamenti.
Mentre l'indagine continua, Bitly ha affermato che sta indagando ulteriormente sull'ambito interessato e adottando misure per evitare che problemi simili si ripetano. Questo incidente ricorda ancora una volta agli utenti di Internet che anche i collegamenti a resoconti e contenuti storici noti potrebbero non essere sempre sicuri e affidabili.
Commenti