Riassunto:
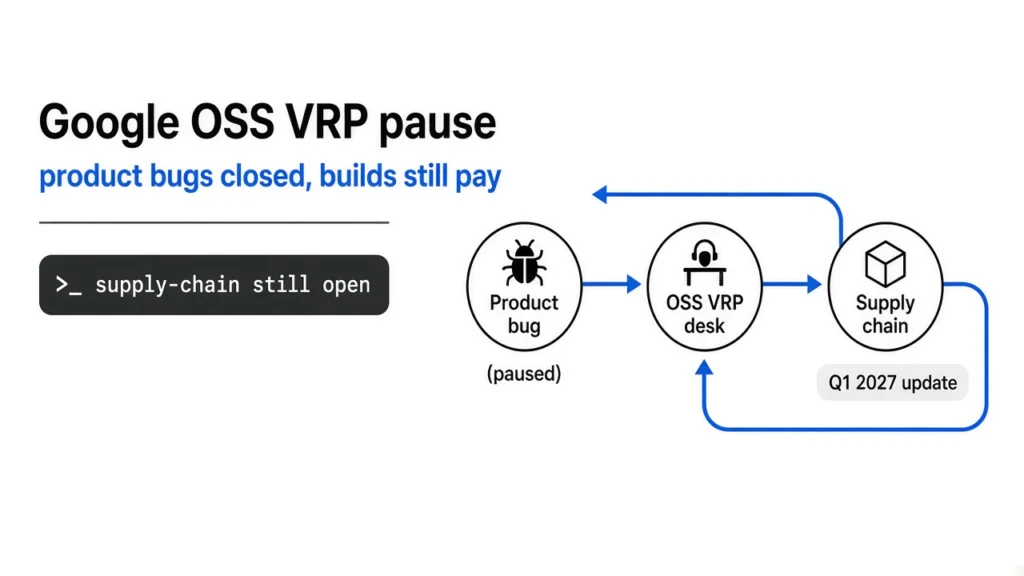
Google ha annunciato di aver sospeso il canale di segnalazione delle vulnerabilità del prodotto nel suo programma di ricompensa per la vulnerabilità del software open source (OSS VRP). Il motivo è che continuano ad arrivare un gran numero di segnalazioni di vulnerabilità non valide generate dall’intelligenza artificiale, esercitando un’enorme pressione sugli ingegneri e sui manutentori open source responsabili della revisione. Secondo un avviso emesso da Google il 1° ottobre, questa sospensione è entrata ufficialmente in vigore e la società prevede di fornire ulteriori aggiornamenti nel primo trimestre del 2027 dopo aver riadattato i relativi meccanismi.
OSS VRP è un programma di premi per la sicurezza istituito da Google per l'ecosistema open source, con l'obiettivo di incoraggiare i ricercatori indipendenti a scoprire e divulgare in modo responsabile le vulnerabilità della sicurezza. In questo progetto, la categoria vulnerabilità del prodotto copre principalmente difetti del codice, errori logici, vulnerabilità di progettazione e altri problemi nel repository di codice pubblico di Google.
Google ha dichiarato che questa sospensione riguarda solo le categorie di invio relative alle vulnerabilità dei prodotti e non influisce sui rapporti inviati prima del 1° ottobre. Allo stesso tempo, i rapporti sulla sicurezza della catena di fornitura in OSS VRP continueranno ad accettare invii. Per alcune vulnerabilità del code warehouse che interessano i prodotti cloud di Google, la società potrebbe comunque continuare a ricevere report pertinenti tramite il canale Cloud VRP.
Resta inteso che la ricerca tradizionale sulle vulnerabilità spesso richiede ai ricercatori di investire molto tempo nell'analisi del codice, nella verifica dei problemi e nella stesura di rapporti tecnici completi. Tuttavia, con la rapida popolarità di modelli linguistici di grandi dimensioni e di strumenti automatizzati di estrazione delle vulnerabilità, la soglia per la generazione di report sulle vulnerabilità è stata notevolmente abbassata. Sempre più utenti stanno iniziando a utilizzare l’intelligenza artificiale per scansionare automaticamente i codici e generare segnalazioni di vulnerabilità in batch.
Il problema è che molte di queste segnalazioni non hanno alcun valore reale. Molti rapporti affermano di aver scoperto difetti di sicurezza, ma dopo un esame manuale, si scopre che si tratta di "illusioni" di modelli o che non esistono affatto vulnerabilità sfruttabili. Poiché tutti i rapporti devono ancora essere controllati uno per uno dal team di sicurezza, viene dedicato molto tempo a verificare la disinformazione invece di affrontare i veri problemi critici di sicurezza.
Gli esperti del settore hanno sottolineato che questo tipo di fenomeno si è gradualmente diffuso nella comunità open source e nel settore della sicurezza. Con strumenti di intelligenza artificiale generativa in grado di produrre rapidamente analisi tecniche dall’aspetto professionale, i programmi di bug bounty si trovano ad affrontare una pressione di screening senza precedenti. Il lavoro di ricerca sulle vulnerabilità che originariamente si basava sulla competenza manuale è ora diluito da un gran numero di invii automatizzati di bassa qualità.
Si dice che gli ingegneri di Google e i manutentori dei progetti open source siano stati tormentati da migliaia di rapporti non validi. Alcuni rapporti sono ben strutturati e descritti in dettaglio, ma dopo la verifica si è riscontrato che non esiste alcuna vera vulnerabilità. I team di manutenzione devono impegnarsi molto per risolvere questi messaggi di errore, il che ritarda i veri problemi di sicurezza.
In effetti, non è la prima volta che si verifica una situazione simile. Anche la comunità Linux è stata messa sotto pressione in passato a causa di un gran numero di false segnalazioni di vulnerabilità generate dall'intelligenza artificiale. Alcuni manutentori hanno dichiarato pubblicamente che devono dedicare sempre più tempo alla gestione di problemi inesistenti invece di correggere i difetti reali. Di conseguenza, alcuni progetti hanno persino modificato i relativi flussi di lavoro.
Gli operatori nel campo della ricerca sulla sicurezza ritengono che questo incidente rifletta le nuove sfide poste dall'intelligenza artificiale generativa. Sebbene l’intelligenza artificiale possa effettivamente aiutare i ricercatori a identificare potenziali problemi, la segnalazione automatizzata su larga scala può anche gravare sull’ecosistema della sicurezza senza adeguati meccanismi di verifica.
Google ha affermato che i ricercatori possono continuare a partecipare ad altri programmi di bug bounty mentre i relativi processi di revisione e invio vengono riprogettati. L’azienda spera di bilanciare il rapporto tra la ricerca assistita dall’intelligenza artificiale e la qualità del reporting attraverso nuovi meccanismi per riprendere in futuro le normali operazioni dei programmi correlati.
Commenti